
 #1
क्रिप्टोग्राफिक सिस्टम और एल्गोरिदम को लागू करने, विश्लेषण करने, तोड़ने और लागू करने के उपकरण।
Kitploit अनुशंसित

 roxanne_ardary/e2eauth
क्रॉस-प्लेटफ़ॉर्म TOTP/HOTP प्रमाणक विनिर्देश, जिसमें एंड-टू-एंड एन्क्रिप्टेड वॉल्ट सिंक, लोकल-फ़र्स्ट स्टोरेज, डिवाइस प्रबंधन और थ्रेशोल्ड सोशल…

 eternityforest/lazymesh
प्रूफ ऑफ कॉन्सेप्ट IoT/हैम रेडियो मेश नेटवर्क, जो इंटरनेट पर वैश्विक रूटिंग के साथ है।
 x1colegal/ussh
पुनर्निर्मित SSH ओवर USTPS
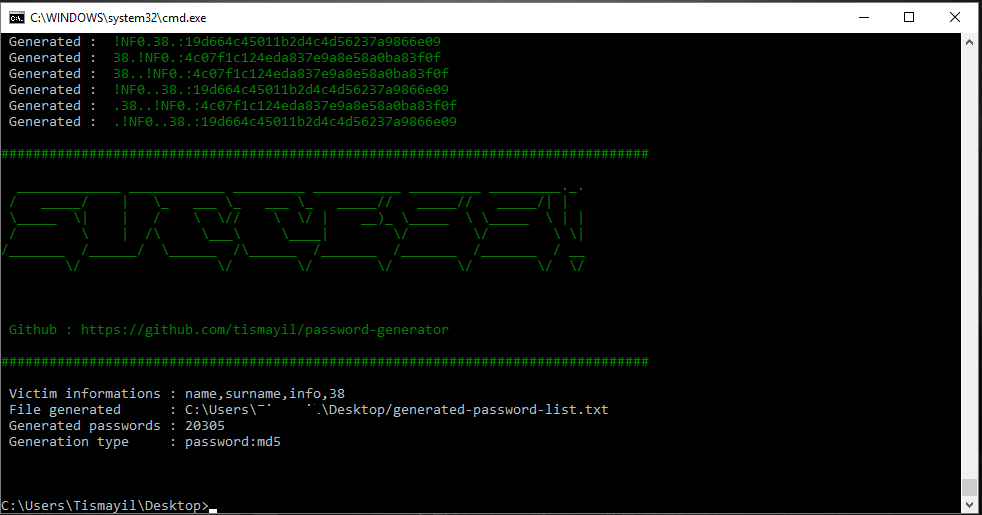 tismayil/password-generator
बलपूर्वक हमले के लिए पासवर्ड सूची जनरेटर।
 krishsharma0413/syncord
Syncord एक CLI-आधारित फ़ाइल सिंक्रनाइज़ेशन और स्टोरेज टूल है जो Discord को एन्क्रिप्टेड फ़ाइल स्टोरेज के रूप में उपयोग करता है।
 0xxon/cve-2020-0601-plugin
Zeek पैकेज जो CVE-2020-0601 शोषण प्रयासों का पता लगाने के लिए OpenSSL का उपयोग करता है।
 umarrehmansiddiqui/cve-2026-0073
Android adbd वायरलेस डिबगिंग TLS प्रमाणीकरण बायपास के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो अनधिप्रमाणित रिमोट शेल प्राप्त करने के लिए EC/RSA कुंजी…
 linnemanlabs/glimmer
विरोधी अनुकरण और सुरक्षा अनुसंधान के लिए C2 फ्रेमवर्क
 vqkro/higernes
पायथन और c++ में एक निष्क्रिय OSINT टूलकिट: उपयोगकर्ता नाम, ईमेल, डोमेन, आईपी, फ़ोन, हैश। कोई कुंजी नहीं, कोई लॉगिन नहीं।
 voidsecsoftwares/voidsec-proxy
SOCKS5 प्रॉक्सी चेनिंग, पोर्ट स्कैनिंग, DNS एन्यूमरेशन, हैश क्रैकिंग, रिवर्स शेल जनरेशन, स्टेग्नोग्राफी, और अनामीकरण के लिए मल्टी-मॉड्यूल ऑफेंसिव…
 anthophilee/a2sv--ssl-vul-scan
A2SV = SSL भेद्यता के लिए स्वचालित स्कैनिंग: HeartBleed, CCS Injection, SSLv3 POODLE, FREAK... आदि। समर्थित भेद्यताएँ: [CVE-2007-1858] Anonymous…
 freax13/cve-2023-31355-poc
AMD SEV-SNP फ़र्मवेयर भेद्यता (CVE-2023-31355) के लिए एक्सप्लॉइट जो पते शून्य पर एक अप्रारंभीकृत RMP प्रविष्टि लिखकर UMC कुंजी बीज को दूषित करके…
 engrbilal992/deaddialect
एक सत्र-अद्वितीय RISC-V ISA — हर बूट एक अलग बोली बोलता है। पुरानी बाइनरी अमान्य हो जाती हैं। मैलवेयर स्थायी नहीं रह सकता।
 balgan/cve-2025-15467
CVE-2025-15467 के लिए कार्यशील DoS और परीक्षण के लिए एक डॉकर कंटेनर
 roninreilly/wazuh-unauth-chain
Wazuh PoC जो CVE-2026-74034 फ़ाइल पढ़ने और CVE-2026-74041 कमांड निष्पादन को श्रृंखलाबद्ध करता है; 4.14.8 में ठीक किया गया। केवल Python मानक लाइब्रेरी।
 wvllxe/cve-2026-104356-pictshare-weak-delete-code
PictShare < 3.7.1 में rand() के माध्यम से अनुमानित delete_code (CWE-338)। PoC + सलाहकार लेख।
 studiomeyer-io/mcp-server-attestation
MCP सर्वरों के लिए Layer-2 सप्लाई-चेन हार्डनिंग — Ed25519-हस्ताक्षरित टूल मैनिफेस्ट, रनटाइम स्पॉन-एटेस्टेशन, डिफ़ॉल्ट-अस्वीकार आर्गुमेंट सैनिटाइज़र।…
 chakshugupta13/lab
Code artifacts from research paper implementations








