
 #1
क्रिप्टोग्राफिक सिस्टम और एल्गोरिदम को लागू करने, विश्लेषण करने, तोड़ने और लागू करने के उपकरण।
Kitploit अनुशंसित
 kolmteistov/gobalance-patch
GoBalance onion load balancer के लिए सुरक्षा पैच और proof-of-concept, जिसमें blindedSign के माध्यम से master key recovery और forged descriptor…
 zayan-mohamed/orb
Orb एक सुरक्षित, टर्मिनल-प्रथम उपयोगिता है जो आपको एंड-टू-एंड एन्क्रिप्शन का उपयोग करके इंटरनेट पर एक स्थानीय फ़ोल्डर साझा करने की अनुमति देता है।…
 al1ex/php_mt_seed
php_mt_seed एक PHP mt_rand() सीड क्रैकर है
 eliavila10/win32_hash
Windows के लिए पासवर्ड हैशिंग और सत्यापन लाइब्रेरी, जो Ada/SPARK में Windows CNG API (bcrypt) का उपयोग करके लिखी गई है और GNATprove से प्रमाणित है।
 regent8sh/panosexploitmultitool
Palo Alto PAN-OS प्रणालियों के लिए शोषण और पोस्ट-शोषण मल्टीटूल जो कमजोरियों CVE-2024-0012 और CVE-2024-9474 से प्रभावित हैं
 mlgradish/cve-2021-3345
CVE-2021-3345 का POC एक्सप्लॉइट, libgcrypt संस्करण 1.9.0 में एक भेद्यता
 b4shfire/stegcrack
CVE-2021-27211 के लिए शोषण स्क्रिप्ट
 thomasarmel/rollback_car_attack_proverif
प्रोवेरिफ (ProVerif) द्वारा कार की रिमोट चाबी (कीफोब) पर रोलबैक हमले का प्रूफ ऑफ कॉन्सेप्ट (CVE-2022-37418, CVE-2022-36945 और CVE-2022-37305)
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
CVE-2025-24132 (AirBourne) के लिए POC। वर्तमान में केवल ओवरफ्लो को ट्रिगर करता है और क्रैश का कारण बनता है।
 j-baines/even-you-brutus
Mikrotik RouterOS 6.x वेब इंटरफ़ेस का डिक्शनरी ब्रूट फ़ोर्स
 bishopfox/you-re-doing-iot-rng
DEF CON 29 प्रस्तुति "You're Doing IoT RNG" के परिणाम और डिवाइस कोड
 kaandemir993/malwareforge---advanced-static-malware-analyzer
उन्नत स्थैतिक मैलवेयर विश्लेषक जो 8 इंजेक्शन तकनीकों, महत्वपूर्ण API कॉल्स, छिपे हुए स्ट्रिंग्स को उजागर करता है, PE सेक्शन (.text, .rdata) को .bin…
 gteissier/cve-2016-6271
CVE-2016-6271 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो libbzrtp में हैश-कमिटमेंट बायपास के माध्यम से ZRTP मैन-इन-द-मिडिल हमले का प्रदर्शन करता है,…
 mohamedation/pwnedcheck
Have I Been Pwned (HIBP) API का उपयोग करके पासवर्ड डेटा उल्लंघनों में उजागर हुए हैं या नहीं, यह जांचने के लिए एक कमांड-लाइन टूल।
 faceless0x7/cve-2026-89012
CVE-2026-89012 के लिए Python exploit, जो एक Dolibarr SQL filter denylist bypass है जो REST API के माध्यम से password hashes और API keys निकालने के…
 hellgatecorp/docxnginxfx
डीप फ़ाइल फोरेंसिक। टेक्स्ट दस्तावेज़ों से वर्डलिस्ट बनाएं या हेरफेर करें (उदा: ब्रूटफोर्सिंग के लिए)। इसे पंक्ति दर पंक्ति एक बाइनरी .BIN फ़ाइल या…
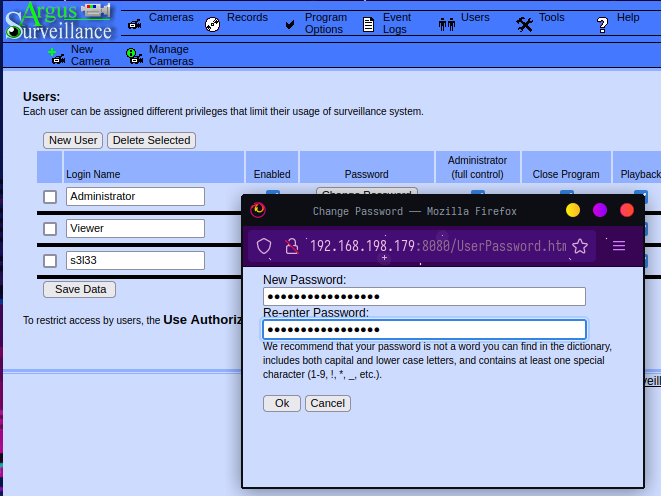 s3l33/cve-2022-25012
इस कमजोर पासवर्ड एन्क्रिप्शन स्क्रिप्ट का अद्यतन संस्करण
 wiire-a/cve-2017-9476
नियतात्मक क्रेडेंशियल्स के साथ छिपा हुआ AP








