
 #1
क्रिप्टोग्राफिक सिस्टम और एल्गोरिदम को लागू करने, विश्लेषण करने, तोड़ने और लागू करने के उपकरण।
Kitploit अनुशंसित
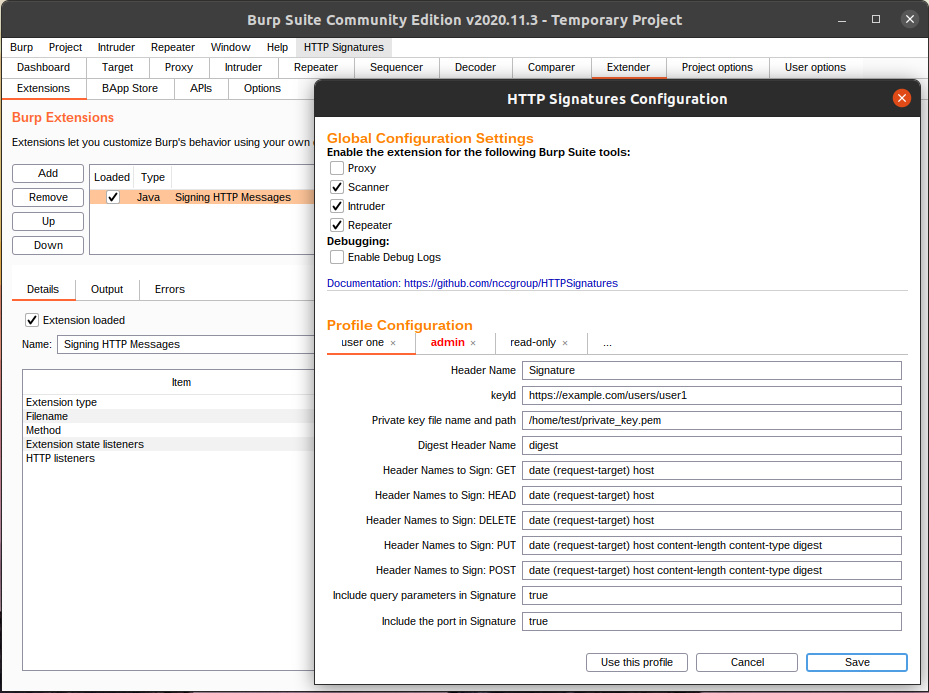
 nccgroup/httpsignatures
एक Burp Suite एक्सटेंशन जो Signing HTTP Messages draft-ietf-httpbis-message-signatures-01 ड्राफ्ट को लागू करता है।
 nccgroup/dotnetpaddingoracle
एक .NET पैडिंग ओरेकल मूल्यांकन उपकरण का Python कार्यान्वयन
 blakebratcher/wcw-cyberring-pav-decryptor
1999 के एक स्वामित्व वीडियो DRM प्रणाली का क्रिप्टैनालिसिस। स्थैतिक बाइनरी विश्लेषण और ज्ञात-प्लेनटेक्स्ट हमले के माध्यम से WCW इंटरनेट पावरडिस्क…
 jas502n/database-spring-enc
स्प्रिंट एन्कोड (प्लेन टेक्स्ट) से एन्क्रिप्टेड पासवर्ड प्राप्त करें
 iomoath/filewatchtower
FWT एक सुरक्षा विश्लेषण और फ़ाइल निगरानी उपकरण है जो Sysmon घटनाओं का उपयोग करता है।
 lilify-jp/squre
🛡️ Windows PE के लिए ओपन-सोर्स बाइनरी सुरक्षा टूलकिट। Nanomite, VM protection, anti-debug, और और भी।
 saint0x/fzy
एक सिस्टम प्रोग्रामिंग भाषा जो सत्यापन योग्य शुद्धता, निर्धारणवाद और प्रदर्शन को प्राथमिकता देती है।
 xyl2k/black-eye-rsa-attacking-toolkit-v0.1f-compiled
Windows के लिए संकलित महान RSA अटैकिंग टूलकिट
 lpefferkorn/ipdecap
GRE, IPIP, 6in4, ESP (ipsec) प्रोटोकॉल में एनकैप्सुलेटेड ट्रैफ़िक को डीकैप्सुलेट करता है, साथ ही IEEE 802.1Q (वर्चुअल LAN) हेडर को भी हटा सकता है।…
 inquest/python-inquestlabs
InQuest Labs API के साथ इंटरैक्ट करने के लिए एक पायथनिक इंटरफ़ेस और कमांड लाइन टूल।
 alexzorin/cve-2021-34558
CVE-2021-34558 के लिए प्रमाण-अवधारणा, जो बेमेल प्रमाणपत्र और सिफर वाले दुर्भावनापूर्ण सर्वर के माध्यम से Go के crypto/tls में TLS हैंडशेक पैनिक को…
 neitzert/picard
डेटा के लिए लचीला प्रोटोकॉल-इंट्रोस्पेक्टिंग चंक एडाप्टर
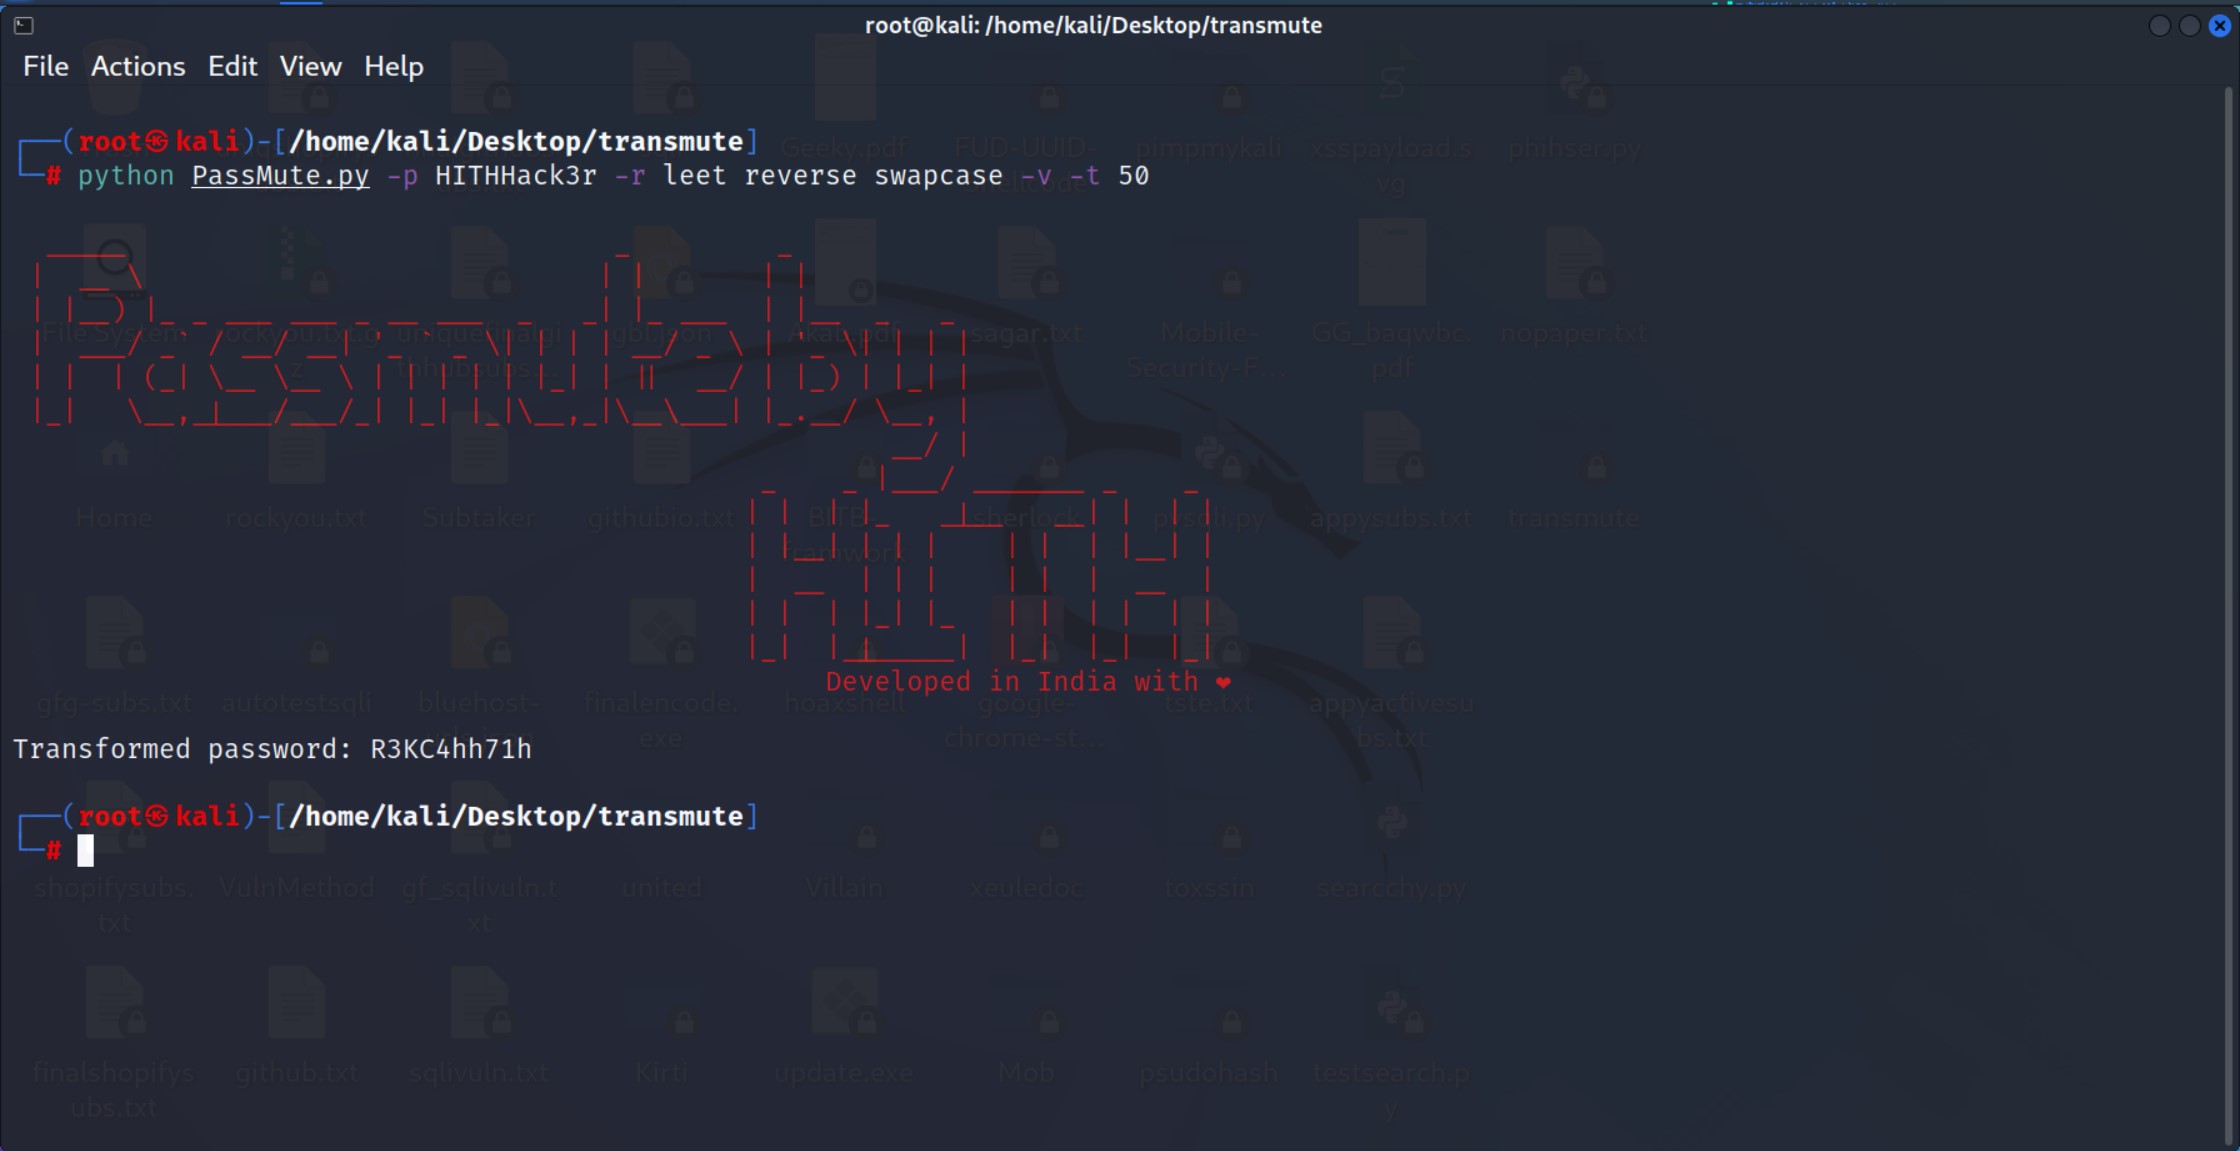 hackerinthehouse-official/passmute
CLI पासवर्ड उत्परिवर्तन उपकरण जो सुरक्षा परीक्षण और ब्रूट-फोर्स हमलों के लिए पासवर्ड वेरिएंट उत्पन्न करने हेतु परिवर्तन नियमों (लीट, रिवर्स,…
 3radiance/mitm-proxy-ja3-ja4
TLS, HTTP/2 और TCP फिंगरप्रिंट स्पूफिंग के साथ कॉन्फ़िगर करने योग्य Rust HTTP MITM प्रॉक्सी।
 nccgroup/pip3line
बाइट हेरफेर का स्विस आर्मी नाइफ
 vid4l-07/klip
न्यूनतम टर्मिनल-आधारित पासवर्ड मैनेजर
 gmh5225/kli-ex
Windows ड्राइवरों के लिए विस्तारित kernel lazy importer जो runtime पर APIs को resolve करता है, एन्क्रिप्टेड और कैश्ड import नामों के साथ, ताकि static…
 whichbuffer/lockbit-black-3.0
एन्क्रिप्शन रूटीन, पेलोड मैकेनिज्म का विश्लेषण करने, तथा डिटेक्शन और इंसिडेंट-रेस्पॉन्स काउंटरमेजर्स के निर्माण के लिए रैनसमवेयर स्रोत कोड आर्टिफैक्ट।








