
 #1
डॉकर, कुबेरनेट्स और कंटेनर वाले वातावरणों को स्कैन करने, सुरक्षित करने और मजबूत करने के उपकरण।
Kitploit अनुशंसित
 mauroeldritch/gevaudan
Red Hat / GlusterFS CVE-2018-1088 और CVE-2018-1112 के लिए शोषण, DEFCON 26, Las Vegas में प्रदर्शित!
 brompwnie/cve-2019-1002101-helpers
CVE-2019-1002101 के लिए PoC सहायक स्क्रिप्ट्स और Dockerfile
 joaovicdev/exploit-cve-2026-87902
Docker में असुरक्षित लैब + CVE-2026-87902 के लिए Python PoC — WordPress Core में अनधिकृत path traversal (page-template -> LFI -> सशर्त RCE)।…
 atlasvector/kestra-cve-2026-53576
Kestra में अनauthenticated RCE, CVE-2026-53576 का एंड-टू-एंड पुनरुत्पादन और क्रॉस-लेयर डिटेक्शन - बेस PoC से आगे बढ़कर यह दर्शाया गया है कि कैसे एक…
 cmnatic/dockerized-cve-2019-14287
CVE-2019-14287 भेद्यता का कंटेनरीकृत और तैनाती योग्य उपयोग। अधिक जानकारी के लिए README.md देखें।
 sorami-consulting-au/ai-kubernetes-helm-chart-security
सोरामी तकनीकी रिपोर्ट के लिए Kubernetes पर 15 AI सर्विंग, वेक्टर डेटाबेस और MCP Helm चार्ट्स के सुरक्षा डिफ़ॉल्ट्स पर साक्ष्य और डेटा।
 damnkrishna/cve-2025-32433-lab
Erlang/OTP SSH सर्वर में SSH प्रोटोकॉल संदेश प्रबंधन में एक त्रुटि के कारण, एक दुर्भावनापूर्ण अभिनेता बिना वैध क्रेडेंशियल के प्रभावित सिस्टम तक…
 murrez/cve-2026-100835
CVE-2026-100835 के लिए Python PoC: AllowedChipIDs/AllowedPIIDs के लिए Contrast मैनिफ़ेस्ट का ऑडिट करता है, संस्करणों का पता लगाता है, और aTLS प्रमाणन…
 abhaybansal16/cve-2025-55182-lab
React Server Components Flight Protocol में अनधिकृत RCE, CVE-2025-55182 (React2Shell) को पुनः उत्पन्न करने वाली Docker-आधारित लैब, जिसमें PoC…
 cirocosta/lighty-sqlinj-demo
CVE-2014-2323 SQL इंजेक्शन का शैक्षिक शोषण प्रदर्शन lighttpd के mod_mysql_vhost में, जिसमें Docker-आधारित लैब शामिल है जो व्यावहारिक भेद्यता विश्लेषण…
 sdodson/cve-2026-46595-proof
golang.org/x/crypto/ssh में CVE-2026-46595 को प्रदर्शित करने वाला Go proof-of-concept, जो stripped binaries के symbol inspection और image scans का…
 grepular/foxcage
Run Firefox in a rootless Podman container with dropped capabilities, isolated networking, and ephemeral storage to contain sandbox escapes and…
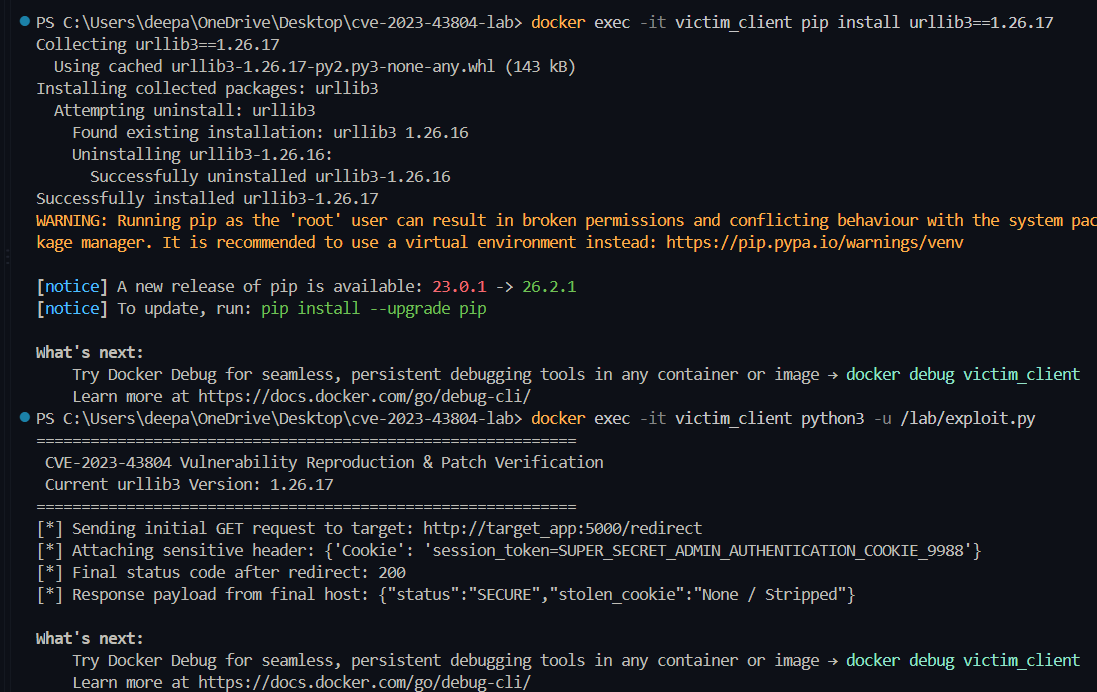 deepanshu-khurana/cve-2023-43804
CVE-2023-43804 urllib3 कुकी लीक को क्रॉस-ओरिजिन रीडायरेक्ट के माध्यम से पुनरुत्पादित करने वाली कंटेनरीकृत तीन-स्तरीय लैब, जिसमें एक्सप्लॉइट स्क्रिप्ट…
 ankur-katiyar/log4j-docker
Log4j कमजोरी POC (Log4j (CVE-2021-44228 RCE कमजोरी)) के लिए Docker images और k8s YAMLs
 shambhavim18/cve-2019-15107-lab
Docker-आधारित लैब जो CVE-2019-15107, Webmin अनधिकृत RCE का प्रदर्शन करती है, जिसमें परिनियोजन, शोषण, पहचान और उपचार शामिल हैं।
 pbxqdown/portclue
बताएं कि Linux TCP पोर्ट पहुंच योग्य क्यों हो सकता है या नहीं
 amulyakaushik/cve-2023-27163-lab
Docker-आधारित लैब जो Request-Baskets में CVE-2023-27163 SSRF को पुनः उत्पन्न करती है, जिसमें शोषण सत्यापन, डिटेक्शन स्क्रिप्ट, और नेटवर्क-आइसोलेशन…
 cgwalters/container-cve-2021-22555
CVE-2021-22555 लिनक्स विशेषाधिकार वृद्धि के लिए कंटेनरीकृत प्रतिकृतिकर्ता, seccomp शमन प्रोफाइल और Kubernetes तथा OpenShift क्लस्टरों के लिए…








