
 #1
डॉकर, कुबेरनेट्स और कंटेनर वाले वातावरणों को स्कैन करने, सुरक्षित करने और मजबूत करने के उपकरण।
Kitploit अनुशंसित
 apogiatzis/docker-cve-2021-3156
CVE-2021-3156 पर शोध करने के लिए एक docker वातावरण
 taniungou/php2shell-lab
PHP2Shell इंजन मेमोरी-करप्शन परिवार (CVE-2026-109618 / CVE-2026-109619, CVSS 9.8/9.2) के लिए ब्लैक-बॉक्स पेंटेस्ट लैब। दोहरी-फ्लैग सत्यापित हमला…
 zwxxb/cve-2025-1974
Ingress RCE के लिए PoC
 joseluispino/hardstop
"Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution" के लिए संदर्भ कार्यान्वयन। आउट-ऑफ-बैंड एपिस्टेमिक एंडन कॉर्ड,…
 dinosn/pack2theroot-lab
CTF-शैली Docker लैब CVE-2026-41651 (Pack2TheRoot) के लिए: PackageKit permissive-polkit स्थानीय विशेषाधिकार वृद्धि
 aquasecurity/scan-cve-2018-8115
Docker छवियों को CVE-2018-8115 के लिए सत्यापित करने वाला CLI टूल, जो दुर्भावनापूर्ण फ़ाइलों के लिए परतों की जाँच करता है, जिससे Docker Hub से…
 ossie-git/log4shell_sentinel
एक स्मार्ट Log4Shell/Log4j/CVE-2021-44228 स्कैनर
 shaoshi17/cve-2025-9074-docker-exploit
CVE-2025-9074 भेद्यता के सुरक्षा अनुसंधान और परीक्षण के लिए एक शक्तिशाली Docker रिमोट API शोषण उपकरण।
 obscuritylabs/log4shell-poc-lab
log4shell भेद्यता का एक प्रयोगशाला प्रदर्शन: CVE-2021-44228
 stillbigjosh/kube-reaper
किसी भी पहचान से Kubernetes क्लस्टर स्कैन करता है, खतरनाक अनुमतियों को चिह्नित करता है, और क्लस्टर समझौता करने के लिए उन्हें बहु-चरणीय एस्केलेशन पथों…
 t1erno/cve-2022-0492-docker-breakout-checker-and-poc
Docker Breakout Checker और PoC CAP_SYS_ADMIN के माध्यम से और user namespaces के माध्यम से (CVE-2022-0492)
 opsxcq/exploit-cve-2016-8016-25
McAfee Virus Scan for Linux में कई दूरस्थ खामियां (CVE 2016-8016, CVE 2016-8017, CVE 2016-8018, CVE 2016-8019, CVE 2016-8020, CVE 2016-8021, CVE…
 mauroeldritch/gevaudan
Red Hat / GlusterFS CVE-2018-1088 और CVE-2018-1112 के लिए शोषण, DEFCON 26, Las Vegas में प्रदर्शित!
 brompwnie/cve-2019-1002101-helpers
CVE-2019-1002101 के लिए PoC सहायक स्क्रिप्ट्स और Dockerfile
 joaovicdev/exploit-cve-2026-87902
Docker में असुरक्षित लैब + CVE-2026-87902 के लिए Python PoC — WordPress Core में अनधिकृत path traversal (page-template -> LFI -> सशर्त RCE)।…
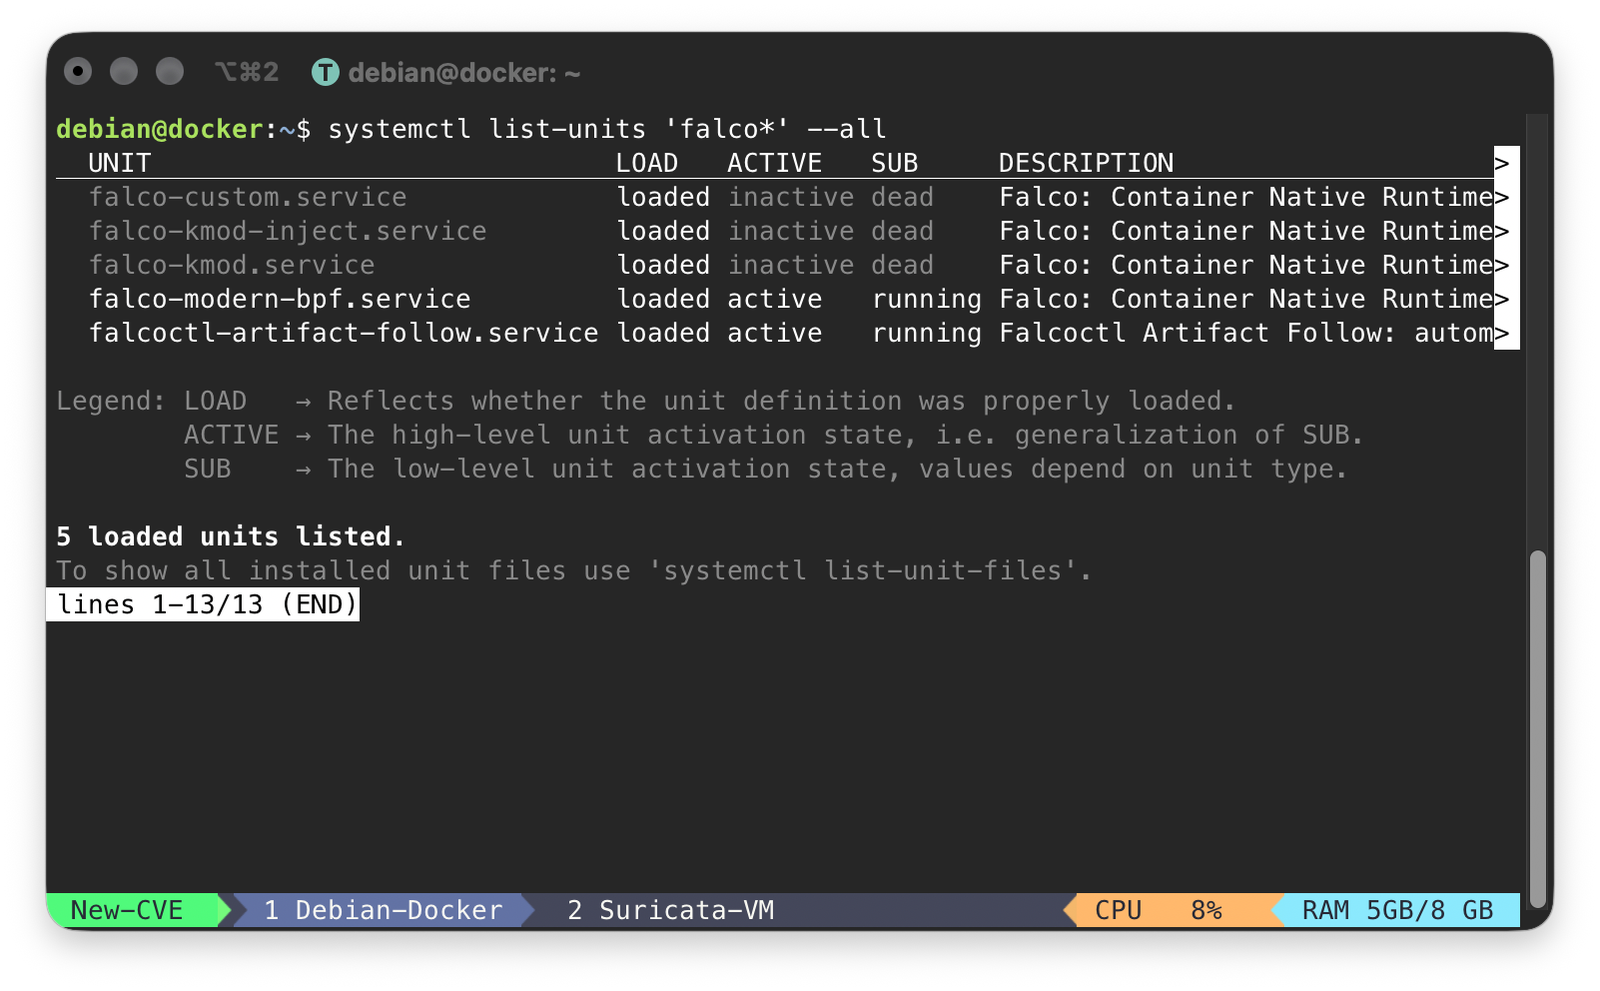 atlasvector/kestra-cve-2026-53576
Kestra में अनauthenticated RCE, CVE-2026-53576 का एंड-टू-एंड पुनरुत्पादन और क्रॉस-लेयर डिटेक्शन - बेस PoC से आगे बढ़कर यह दर्शाया गया है कि कैसे एक…
 cmnatic/dockerized-cve-2019-14287
CVE-2019-14287 भेद्यता का कंटेनरीकृत और तैनाती योग्य उपयोग। अधिक जानकारी के लिए README.md देखें।
 sorami-consulting-au/ai-kubernetes-helm-chart-security
सोरामी तकनीकी रिपोर्ट के लिए Kubernetes पर 15 AI सर्विंग, वेक्टर डेटाबेस और MCP Helm चार्ट्स के सुरक्षा डिफ़ॉल्ट्स पर साक्ष्य और डेटा।








