
 #1
डॉकर, कुबेरनेट्स और कंटेनर वाले वातावरणों को स्कैन करने, सुरक्षित करने और मजबूत करने के उपकरण।
Kitploit अनुशंसित

 shiftleftsecurity/sast-scan
Scan एक मुफ्त और ओपन सोर्स DevSecOps उपकरण है जो आपके अनुप्रयोगों और उनकी निर्भरताओं की स्थैतिक विश्लेषण आधारित सुरक्षा जाँच करने के लिए है। CI और…
 zegl/kube-score
Kubernetes ऑब्जेक्ट विश्लेषण बेहतर विश्वसनीयता और सुरक्षा के लिए सिफारिशों के साथ। kube-score आपके Kubernetes YAML और Charts में डाउनटाइम और बग को…
 aquasecurity/starboard
द्वारा प्रतिस्थापित https://github.com/aquasecurity/trivy-operator
 aquasecurity/tracee
eBPF का उपयोग कर Linux रनटाइम सुरक्षा और फोरेंसिक
 zupit/horusec
Horusec एक खुला स्रोत उपकरण है जो आपके प्रोजेक्ट में केवल एक कमांड से कमजोरियों की पहचान को बेहतर बनाता है।
 cdk-team/cdk
📦 K8s, Docker और Containerd की सुरक्षा परीक्षण को आसान बनाएं।
 vchinnipilli/kubestriker
कुबेरनेट्स के लिए एक अत्यंत तेज़ सुरक्षा ऑडिटिंग उपकरण
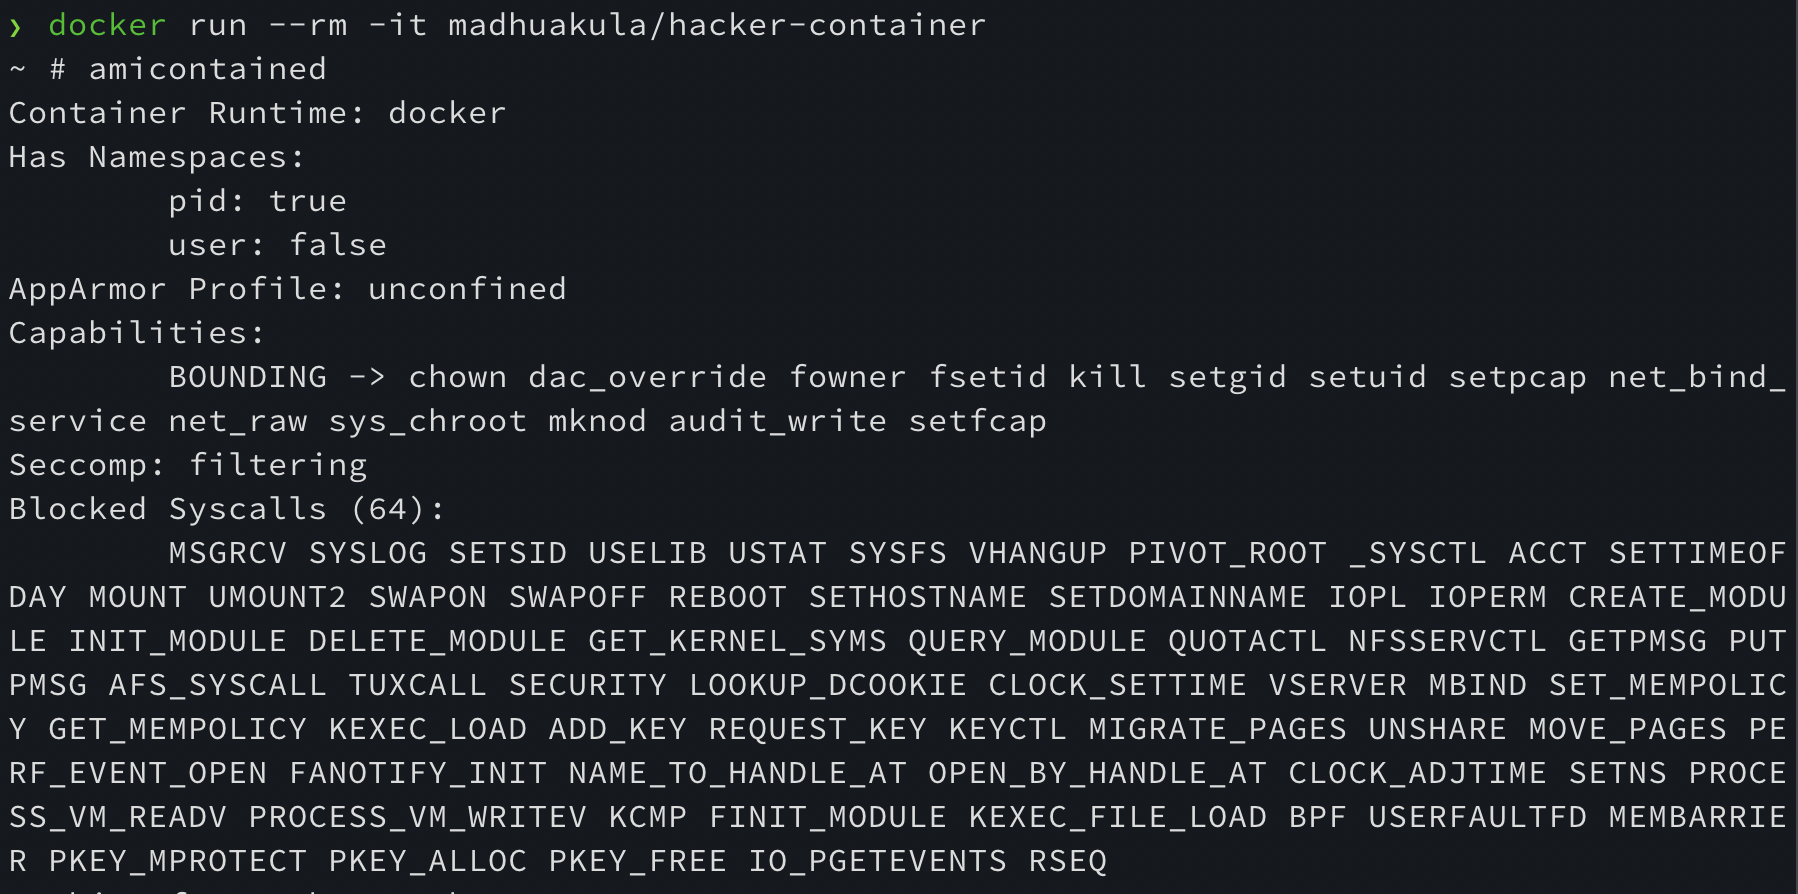 madhuakula/hacker-container
स्विस आर्मी कंटेनर क्लाउड नेटिव सुरक्षा के लिए। कंटेनरों, कुबेरनेट्स क्लस्टरों और क्लाउड नेटिव कार्यभारों को हैक करने और सुरक्षित करते समय सभी उपयोगी…
 chen-keinan/kube-knark
ओपन सोर्स रनटाइम टूल जो कुबेरनेट्स क्लस्टर पर मैलवेयर कोड निष्पादन और रन टाइम गलत-कॉन्फ़िगरेशन परिवर्तन का पता लगाने में मदद करता है
 cilium/cilium
eBPF-आधारित नेटवर्किंग, सुरक्षा और अवलोकन
 chen-keinan/kube-beacon
ओपन सोर्स रनटाइम स्कैनर k8s क्लस्टर के लिए और सुरक्षा ऑडिट जाँच करता है जो CIS Kubernetes बेंचमार्क विनिर्देश पर आधारित है
 saira-h/whalescan
Windows कंटेनरों के लिए भेद्यता स्कैनर

 leitwacht/leitwacht-agent
eBPF + nftables + DNS proxy egress enforcement GitLab Runner CI/CD job containers के लिए — community edition data plane https://leitwacht.eu/
 leitwacht/leitwacht
Leitwacht control plane — runtime security for GitLab Runner CI/CD: policy authoring, multi-tenancy, audit, GitLab integration
 sda-se/cluster-image-scanner
उत्पादन वातावरण में कमजोरियों और कंटेनर इमेज गलत कॉन्फ़िगरेशन का पता लगाएं।
 beetlechunks/spoolsploit
विंडोज प्रिंट स्पूलर एक्सप्लॉइट्स का एक संग्रह जो व्यावहारिक शोषण के लिए अन्य उपयोगिताओं के साथ कंटेनरीकृत है।
 sysflow-telemetry/sysflow
क्लाउड-नेटिव सिस्टम टेलीमेट्री पाइपलाइन जो कंटेनर वर्कलोड पर प्रदर्शन और सुरक्षा विश्लेषण के लिए सिस्टम कॉल इवेंट्स को एक कॉम्पैक्ट ऑब्जेक्ट-रिलेशनल…
 twistlock/whoc
एक कंटेनर इमेज जो अंतर्निहित कंटेनर रनटाइम को दूरस्थ सर्वर पर चुरा ले जाती है








