Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/vchinnipilli/kubestriker
भेद्यता स्कैनरकंटेनर सुरक्षाक्लाउड सुरक्षाDevSecOpsगलत कॉन्फ़िगरेशन
GitHubvchinnipilli/kubestriker

kubestriker

कुबेरनेट्स के लिए एक अत्यंत तेज़ सुरक्षा ऑडिटिंग उपकरण

रिपॉजिटरी देखें
1k109345 साल पहलेKitploit द्वारा समीक्षित
साझा करें


कुबेरनेट्स के लिए एक तेज़ गति वाला सुरक्षा ऑडिटिंग उपकरण kubernetes!!

Python Contributions welcome GitHub Issues Stars Badge Hits Maintenance License

कुबेस्ट्राइकर का अवलोकन और यात्रा

कुबेस्ट्राइकर एक प्लेटफ़ॉर्म-अज्ञेय उपकरण है जिसे कुबेरनेट्स क्लस्टर सुरक्षा मुद्दों, जो गलत कॉन्फ़िगरेशन के कारण होते हैं, से निपटने के लिए डिज़ाइन किया गया है और यह किसी भी संगठन के समग्र IT बुनियादी ढांचे को मजबूत करने में मदद करेगा।

यह स्व-होस्टेड kubernetes, Amazon EKS, Azure AKS, Google GKE आदि जैसे कई प्लेटफार्मों पर सेवाओं और खुले पोर्ट की एक श्रृंखला पर कई गहन जांच करता है, ताकि किसी भी गलत कॉन्फ़िगरेशन की पहचान हो सके जो संगठनों को हमलावरों के लिए आसान लक्ष्य बनाते हैं। इसके अतिरिक्त, यह विसंगतियों के लिए लगातार स्कैन करके कुबेरनेट्स क्लस्टर पर संभावित हमलों से बचाव में मदद करता है।

इसके अलावा, इसमें कुबेरनेट्स बुनियादी ढांचे के कुछ घटकों को देखने की क्षमता शामिल है और यह कल्पित हमले के रास्ते प्रदान करता है कि कैसे हैकर्स अपने हमलों को आगे बढ़ा सकते हैं।


कमांड लाइन इंटरफ़ेस


CLI की स्थापना और उपयोग के लिए उपयोगी लिंक

  • वर्तमान क्षमताएँ
  • स्थापना
  • विभिन्न उपयोग के मामले
  • रिपोर्टिंग
  • विभिन्न प्लेटफार्मों के लिए Kubestriker


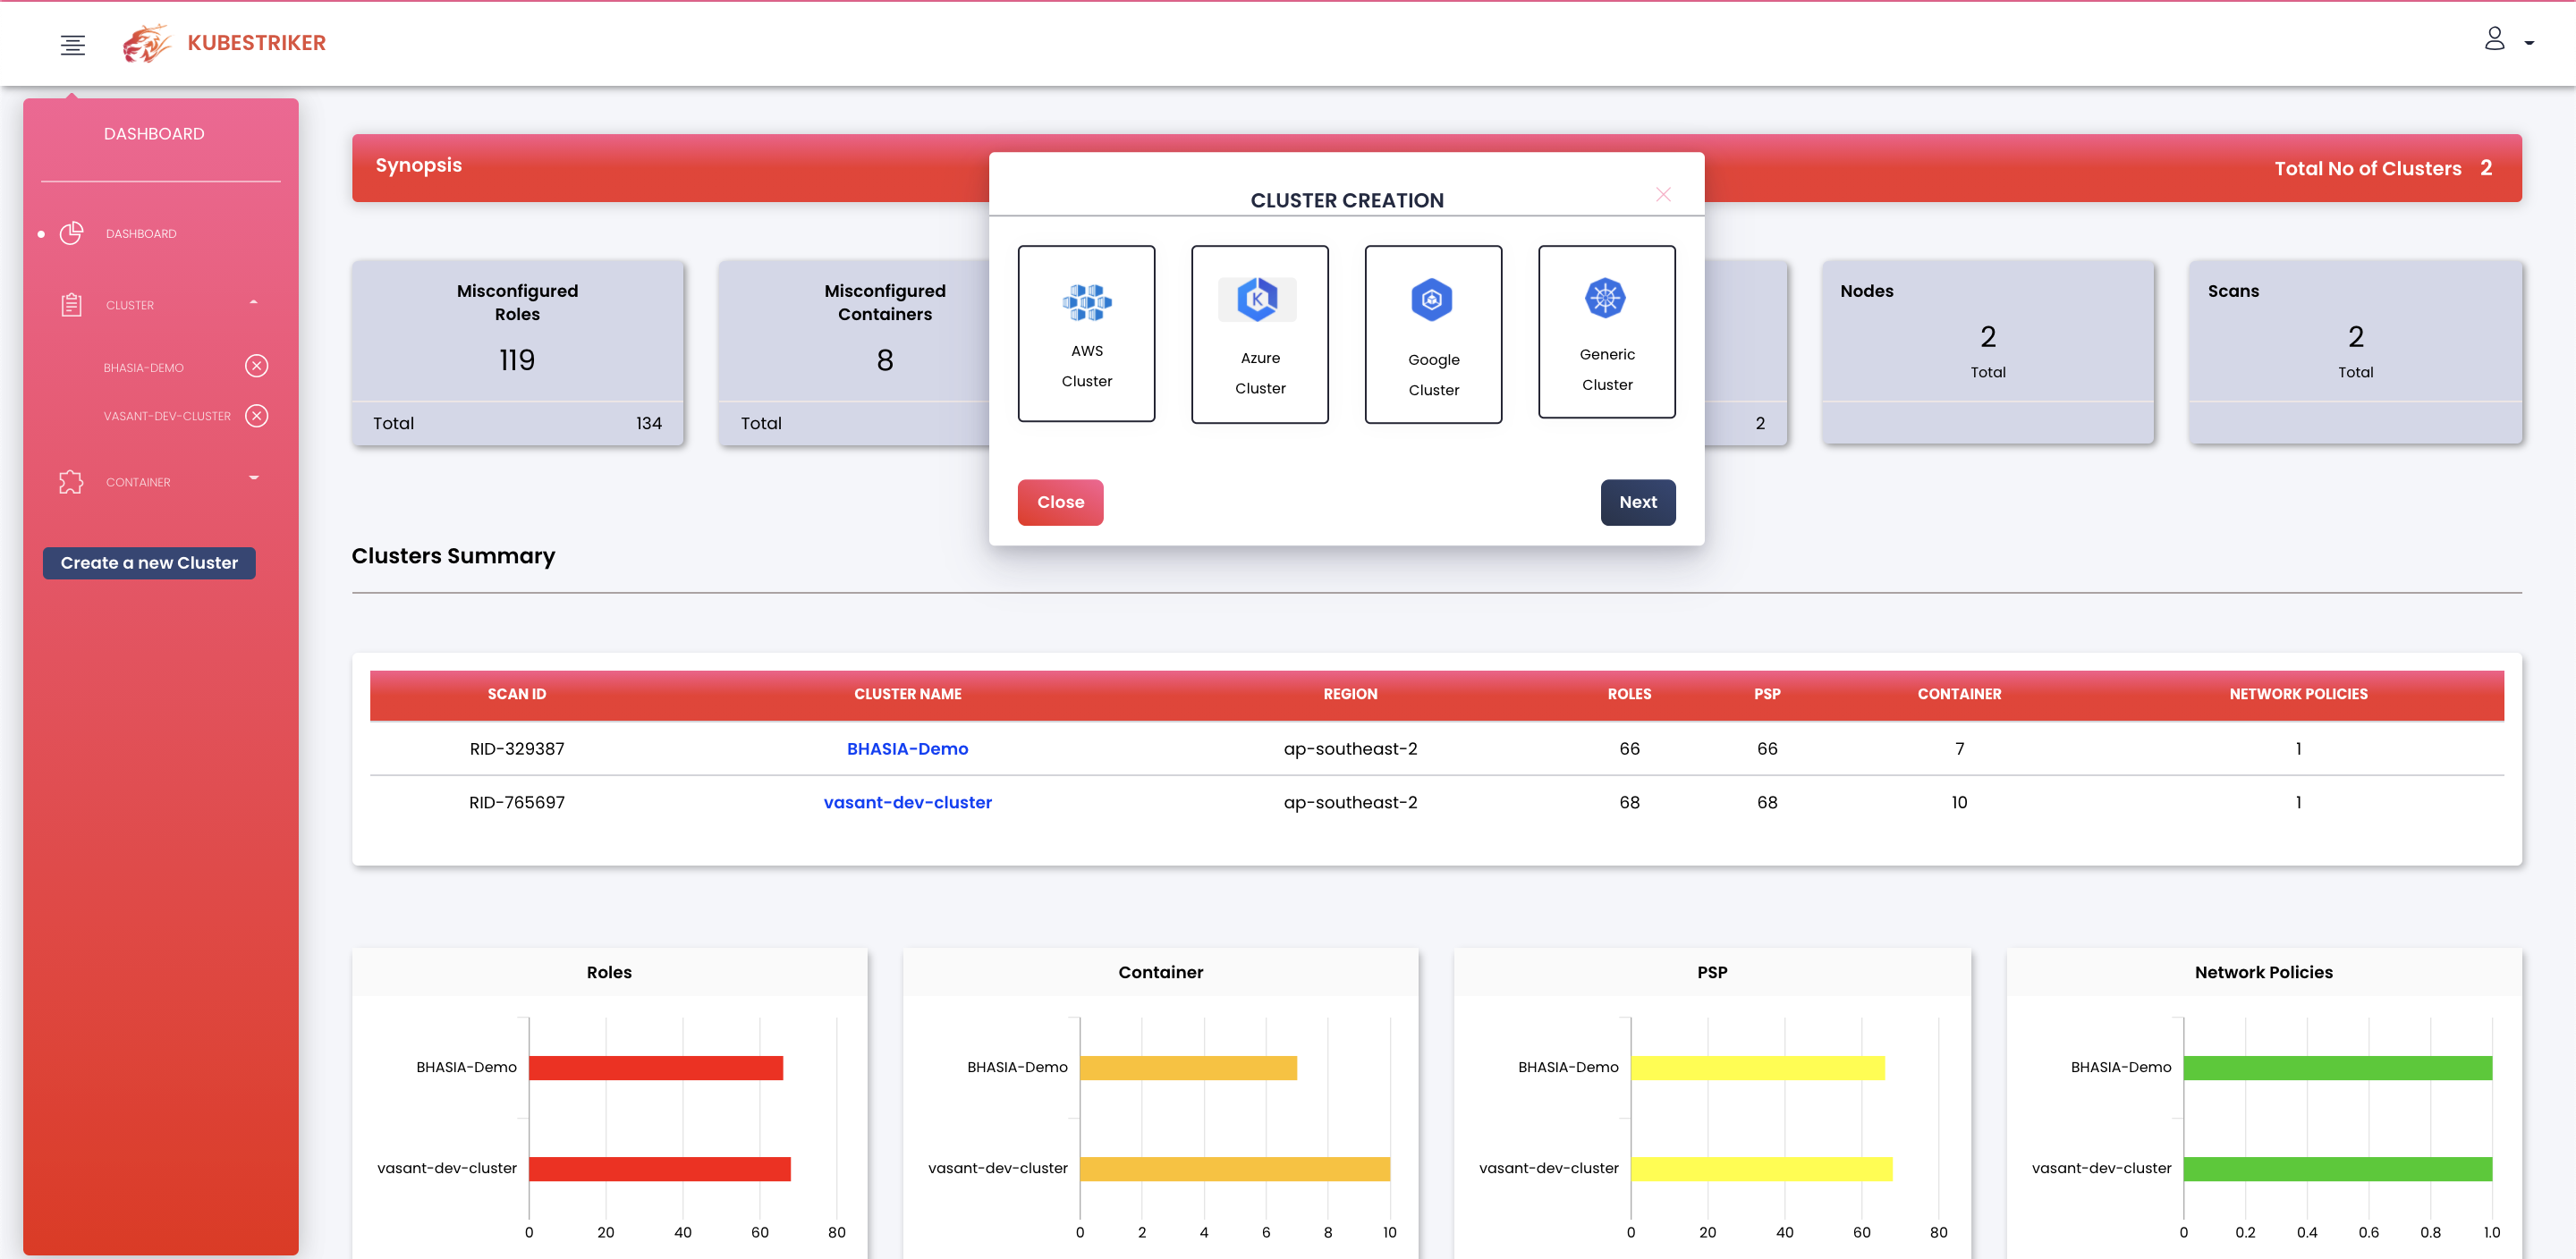
वेब एप्लिकेशन संस्करण


वेब एप्लिकेशन की स्थापना और उपयोग के लिए उपयोगी लिंक

  • वर्तमान क्षमताएँ
  • Kubestriker तैनात करना
  • विभिन्न प्लेटफार्मों के लिए Kubestriker


CI/CD एकीकरण

Kubestriker को DevOps पाइपलाइन टूल्स जैसे Jenkins, Azure pipelines और Bamboo के साथ CICD एकीकरण में सक्षम बनाया गया था। यह Sandbox या Production वातावरण में तैनाती से पहले किसी भी गलत कॉन्फ़िगरेशन की पहचान करने के लिए बुनियादी ढांचे की निरंतर स्कैनिंग की अनुमति देता है।

उत्पाद रोडमैप

अपनी तीव्र अपनाने के बावजूद, Kubernetes एक विकसित तकनीक बना हुआ है और संगठनों में उत्पादन परिनियोजन के लिए कंटेनर का उपयोग अभी भी सुरक्षा और निगरानी से संबंधित चिंताओं से बाधित है। इसलिए, मैं इसे इन चिंताओं को दूर करने और अधिक उन्नत क्षमताएं प्रदान करने तथा Kubestriker को सुरक्षा ऑडिटिंग के लिए पसंदीदा एप्लिकेशन बनाने के अवसर के रूप में देखता हूं। आगे का रास्ता रोमांचक होने वाला है!

योगदान का स्वागत है

Kubestriker की यात्रा अभी शुरू हुई है। तो जबकि Kubestriker के अपनाने वालों और योगदानकर्ताओं का समुदाय लगातार बढ़ रहा है, मुझे उम्मीद है कि अधिक उपयोगकर्ताओं के साथ सहयोग करके और अधिक योगदानकर्ताओं को शामिल करके इसके उपयोग का विस्तार जारी रखूंगा और इसे और आगे ले जाऊंगा।

सहायक हाथ

  • Nag Meruva
  • Chaitanya Nampalli
  • Rupali Dash
  • Pralhad Chaskar

सहायता

Vasant Chinnipilli kubestriker का निर्माण और रखरखाव करता है ताकि kubernetes बुनियादी ढांचे का ऑडिट और सुरक्षा किया जा सके।

त्वरित ट्यूटोरियल और उदाहरणों के लिए दस्तावेज़ीकरण से शुरुआत करें।

यदि आपको यह उपकरण पसंद आया या इसने किसी भी तरह से आपकी मदद की है या यदि आपके पास कोई सुझाव/सुधार हैं, तो मैं चाहूंगा कि आप मुझे इस उपकरण के बारे में कुछ भी बताने के लिए [email protected] पर एक ईमेल भेजें। मैं वास्तव में इसकी सराहना करूंगा!
मीडिया में Kubestriker

लाइसेंस

मुझे यहाँ खोजें!!

cloudsecguy.dev Linkedin Badge Medium Badge Gmail Badge

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →