
 #1
डॉकर, कुबेरनेट्स और कंटेनर वाले वातावरणों को स्कैन करने, सुरक्षित करने और मजबूत करने के उपकरण।
Kitploit अनुशंसित

 danthegoodman1/netfence
एनवॉय xDS की तरह, लेकिन eBPF फ़िल्टर के लिए
 rcarmo/agentbox
डॉकर-आधारित सैंडबॉक्स जो कोडिंग एजेंटों के लिए पृथक वातावरण, पूर्व-स्थापित एजेंट टूलिंग, सेवा नियंत्रण, और सुरक्षित बहु-सत्र विकास हेतु कार्यक्षेत्र…
 sfn233/cve-2025-41243-vulnerability-lab
Spring Cloud Gateway SpEL RCE भेद्यता वातावरण
 thodoristsampouris/agentguard
शून्य-विश्वास सैंडबॉक्स AI एजेंटों के लिए जिसमें कर्नेल-स्तरीय फाइलसिस्टम जेल, पारदर्शी नेटवर्क प्रॉक्सी, और YAML-आधारित नीति इंजन शामिल है ताकि शेल…
 c-h4ck-0/learn-about-cve-2025-31133-poc
CVE-2025-31133 के लिए शैक्षिक प्रमाण-अवधारणा, जो maskedPaths रेस कंडीशन के माध्यम से runc कंटेनर एस्केप है। इसमें लैब सेटअप, एक्सप्लॉइट स्क्रिप्ट और…
 vrn21-arcanist/bouvet
एजेंटों के लिए सैंडबॉक्स
 cybergabisoft/ctwall
CTWall (ChainThreatWall) प्लेटफ़ॉर्म सुरक्षा, DevOps और उत्पाद टीमों को SBOM/BOM डेटा का उपयोग करके सॉफ़्टवेयर आपूर्ति श्रृंखला में मैलवेयर की पहचान…
 amlalabs/amla-sandbox
AI एजेंट कोड के लिए क्षमता प्रवर्तन के साथ WASM सैंडबॉक्स। एजेंट केवल परिभाषित बाधाओं के साथ स्पष्ट रूप से प्रदान किए गए टूल को कॉल कर सकते हैं।…
 beelzebub-labs/azazel
eBPF-संचालित मूक पर्यवेक्षक कंटेनरीकृत रनटाइम के लिए, मैलवेयर विश्लेषण सैंडबॉक्स और एजेंटिक AI मॉनिटरिंग के लिए निर्मित।
 cashwilliams/cve-2019-14287-demo
यह एक कंटेनर है जो प्रदर्शन उद्देश्यों के लिए बनाया गया है जिसमें sudo कमांड का एक संस्करण है जो CVE-2019-14287 के लिए कमजोर है।
 afshinm/zerobox
OpenAI Codex के रनटाइम द्वारा संचालित हल्का, क्रॉस-प्लेटफ़ॉर्म प्रक्रिया सैंडबॉक्सिंग। फ़ाइल, नेटवर्क और क्रेडेंशियल नियंत्रणों के साथ किसी भी कमांड…
 bongni/cve-2025-29927
CVE-2025-29927 भेद्यता का पुनरुत्पादन और समाधान।
 bbo513/cve-2023-7231
CVE-2023-7231 के लिए PoC और प्रकटीकरण – Memcached Gopher RCE श्रृंखला
 microsoft/azurelinux
Hardened, Azure-optimized Linux distribution built from Fedora sources with RPM packaging, supply chain security, and declarative configuration for…
 azdevops143/fragnesia-charan-cve-2026-46300
हार्डन्ड कंटेनर स्टेजिंग फ्रेमवर्क जिसमें seccomp syscall व्हाइटलिस्टिंग और eBPF टेलीमेट्री शामिल है, जो कंटेनर एस्केप और कर्नेल ULP भ्रष्टाचार के…
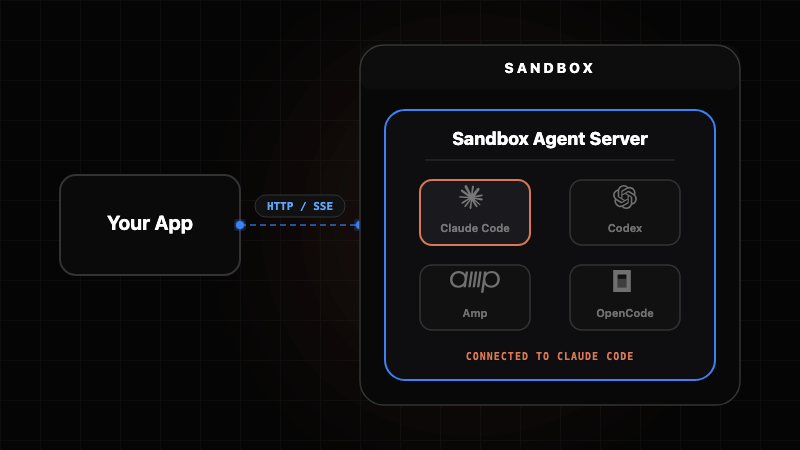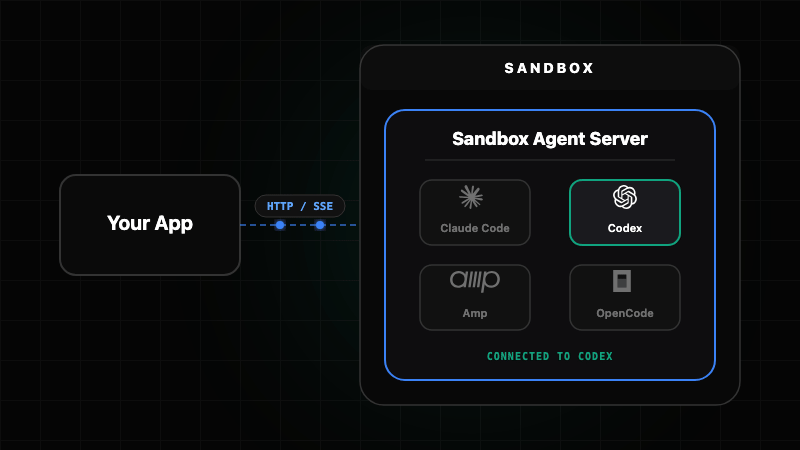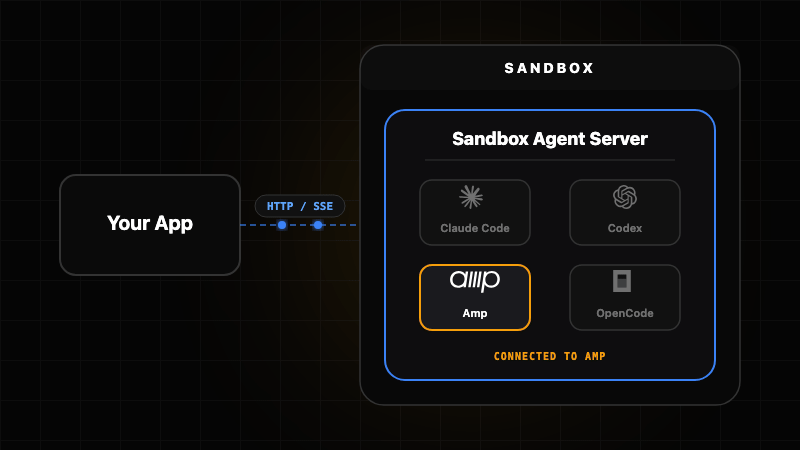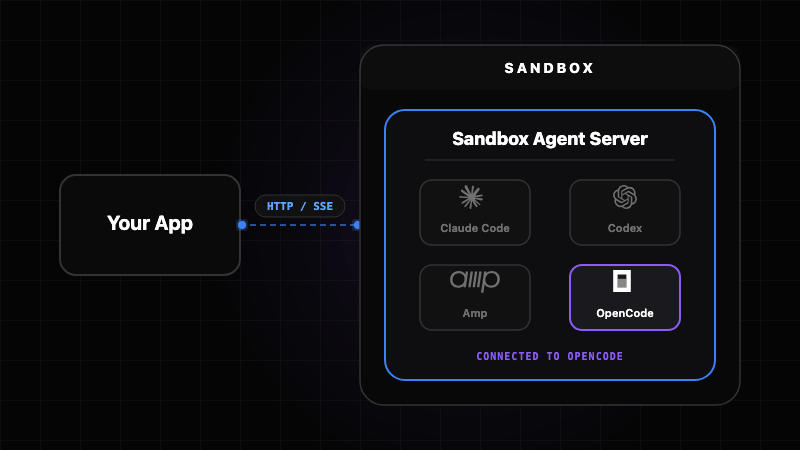 rivet-dev/sandbox-agent
प्रत्येक एजेंट के लिए एक टिकाऊ प्रक्रिया, जिसमें रीस्टार्ट के बाद भी बनी रहने वाली मेमोरी हो
 jingkaihe/matchlock
AI एजेंटों के लिए क्षणिक microVM सैंडबॉक्स जिसमें नेटवर्क अनुमति सूची, MITM प्रॉक्सी के माध्यम से गुप्त इंजेक्शन, और VM स्तर पर अलगाव शामिल है। एक…
 mogenius/renovate-operator
Kubernetes में Renovate executions को सुव्यवस्थित करने के लिए Operator








