
 #1
डॉकर, कुबेरनेट्स और कंटेनर वाले वातावरणों को स्कैन करने, सुरक्षित करने और मजबूत करने के उपकरण।
Kitploit अनुशंसित

 eeriedusk/nysm
eBPF-आधारित गुप्त कंटेनर जो सिस्टम मॉनिटरिंग टूल्स से प्रक्रियाओं, सॉकेट्स, eBPF ऑब्जेक्ट्स और ऑडिट लॉग को छिपाता है, जिससे गुप्त पोस्ट-एक्सप्लॉइटेशन…
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 rolix44/kubestroyer
Go-आधारित Kubernetes शोषण उपकरण जो खुले पोर्ट्स को स्कैन करता है और क्लस्टर मिसकॉन्फ़िगरेशन का शोषण करता है, जिसमें अनाम Kubelet RCE और etcd पढ़ने का…
 opsxcq/exploit-cve-2017-7494
SambaCry शोषण और कमजोर कंटेनर (CVE-2017-7494)
 cheese-hub/heartbleed
शैक्षिक डॉकर-आधारित प्रयोगशाला जो Heartbleed बग (CVE-2014-0160) को हैकर, पीड़ित और सर्वर कंटेनरों के साथ प्रदर्शित करती है, व्यावहारिक शोषण और सत्र…
 datadog/stratus-red-team
:cloud: :zap: क्लाउड के लिए सूक्ष्म, कार्रवाई योग्य प्रतिद्वंद्वी अनुकरण
 fabriziosalmi/tanstack-compromise-checker
TanStack npm सप्लाई चेन हमले के संकेतकों (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx) का पता लगाने के लिए शेल स्क्रिप्ट
 hirokiii/cve-2023-44487
LTAT.04.022 होमवर्क 4 के लिए शैक्षिक वातावरण।
 gravitational/teleport
आपके सभी इंफ्रास्ट्रक्चर तक पहुँचने और उसकी सुरक्षा करने का सबसे आसान और सबसे सुरक्षित तरीका।
 rderaison/bromure
एजेंटिक कोडिंग और वेब ब्राउज़िंग के लिए उचित सैंडबॉक्सिंग
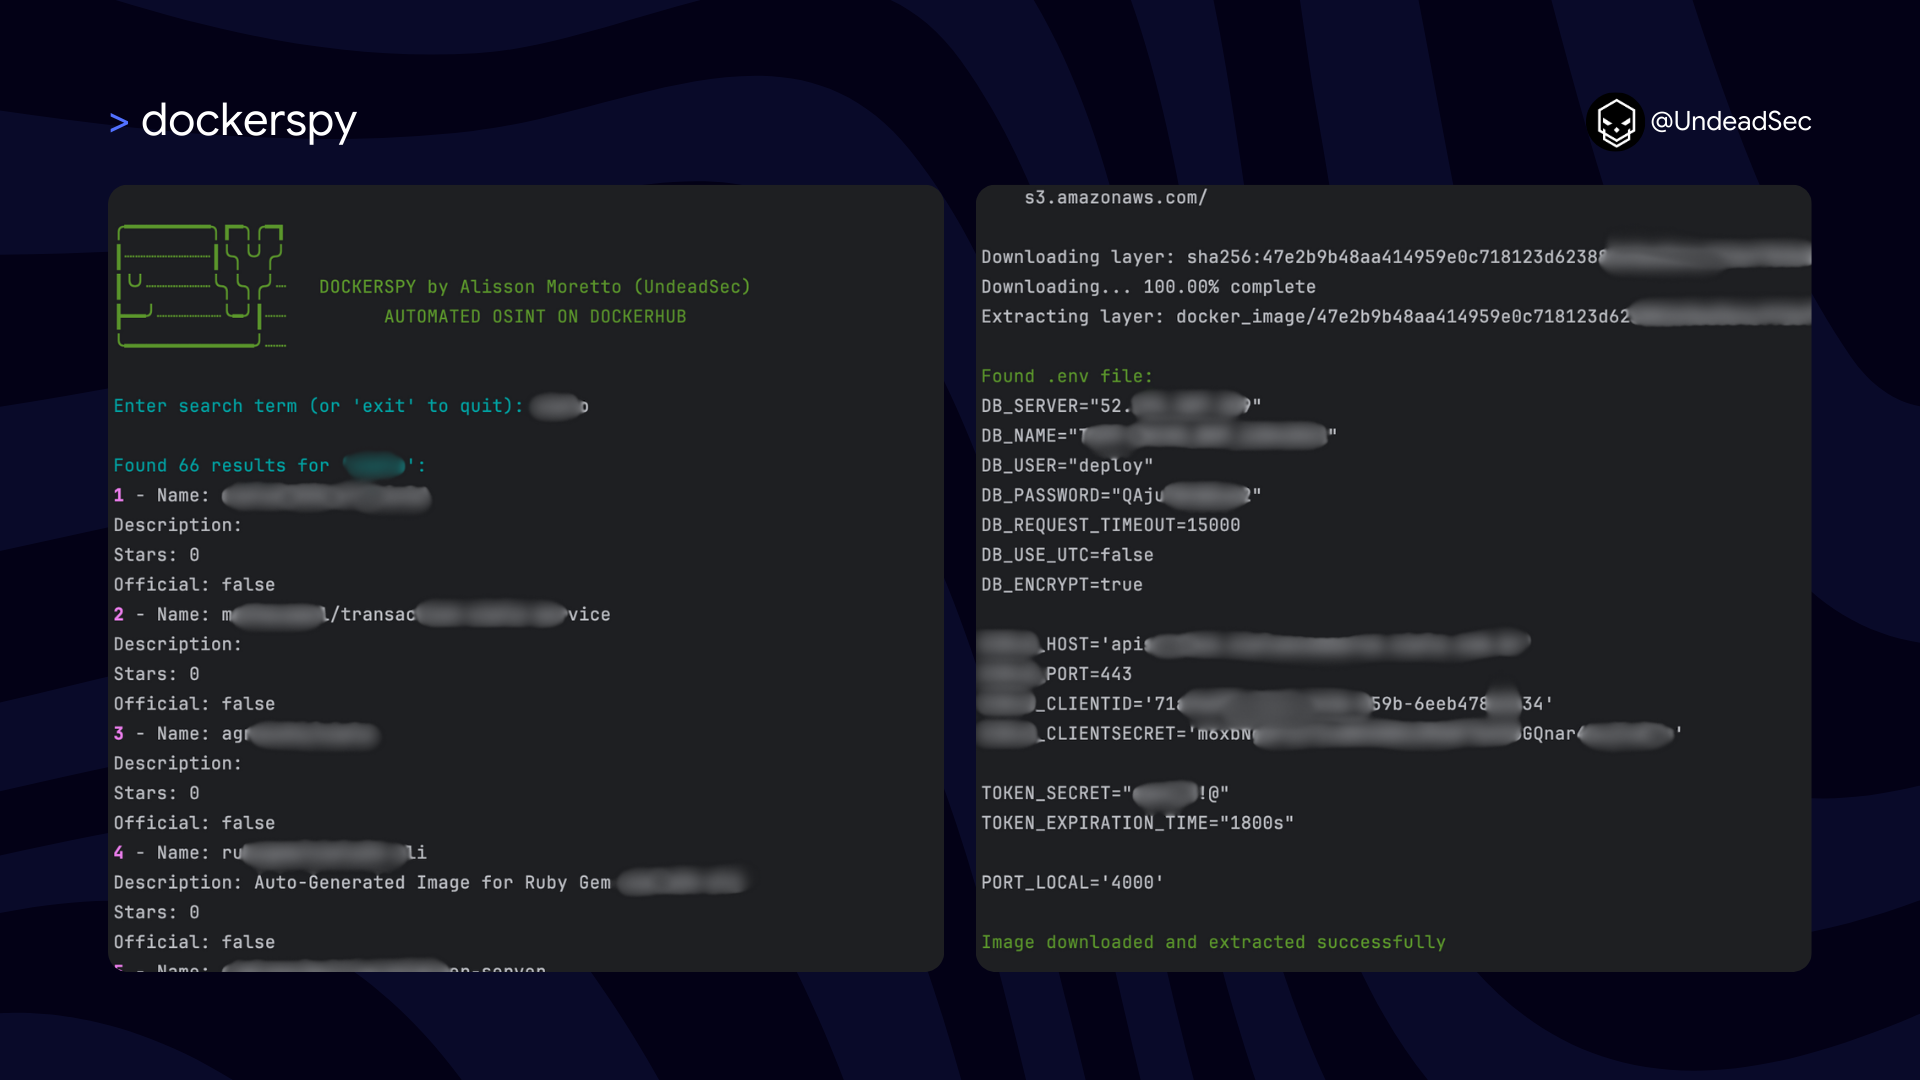 undeadsec/dockerspy
डॉकर हब छवियों को रीजेक्स पैटर्न के माध्यम से स्कैन करता है ताकि सुरक्षा ऑडिटिंग और घटना निवारण के लिए एक्सपोज़्ड सीक्रेट्स, प्राइवेट कीज़ और…
 0xmfbk/ebpf-container-escape-framework
Audit only eBPF EDR for Linux 5.15+ LTS: 14 kernel hooks, 15 actions (13 MITRE techniques), process lineage, SIEM export, K8s/Docker ready.
 siriusscan/sirius
ओपन-सोर्स भेद्यता स्कैनर जिसमें स्वचालित नेटवर्क खोज, CVE-आधारित पहचान, CVSS स्कोरिंग, जोखिम डैशबोर्ड, gRPC के माध्यम से रिमोट एजेंट और उद्यम सुरक्षा…
 zappaboy/vuln-scanner
रिपोर्ट निर्माण के साथ भेद्यता आकलन स्कैनर
 cved-sources/cve-2018-3811
Docker कंटेनर जो CVE-2018-3811 के लिए एक कमजोर वातावरण प्रदान करता है, जो Cved कमजोर कंटेनर प्रबंधन ढांचे के भीतर सुरक्षा परीक्षण और एक्सप्लॉइट…
 cookiengineer/actual-php2shell
:robot: (Vibecoded प्रोटोटाइप) नहीं, इस कमज़ोरी का फ़ायदा उठाने का एक आसान तरीका है!
 beelzebub-labs/beelzebub
एक सुरक्षित लो-कोड डिसेप्शन रनटाइम फ्रेमवर्क, जो सिस्टम वर्चुअलाइज़ेशन के लिए AI का लाभ उठाता है।
 chaostoolkit/chaostoolkit-kubernetes
Chaos Toolkit प्रोब्स और एक्शन्स API का Kubernetes ड्राइवर एक्सटेंशन








