
 #1
कंटेनर ब्रेकआउट तकनीक, विशेषाधिकार वृद्धि और सैंडबॉक्स एस्केप परीक्षण उपकरण।
Kitploit अनुशंसित
 christbowel/cve-2026-41900-poc
CVE-2026-41900 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, OpenLearnX में कंटेनर वॉल्यूम माउंट के माध्यम से एक अनप्रमाणित रिमोट कोड एक्ज़ीक्यूशन, जो /tmp…
 laysakura/cve-2024-21626-demo
CVE-2024-21626 कंटेनर एस्केप एक्सप्लॉइट का प्रदर्शन, जो दुर्भावनापूर्ण Docker इमेज के माध्यम से होस्ट रूट एक्सेस की अनुमति देता है, शैक्षिक…
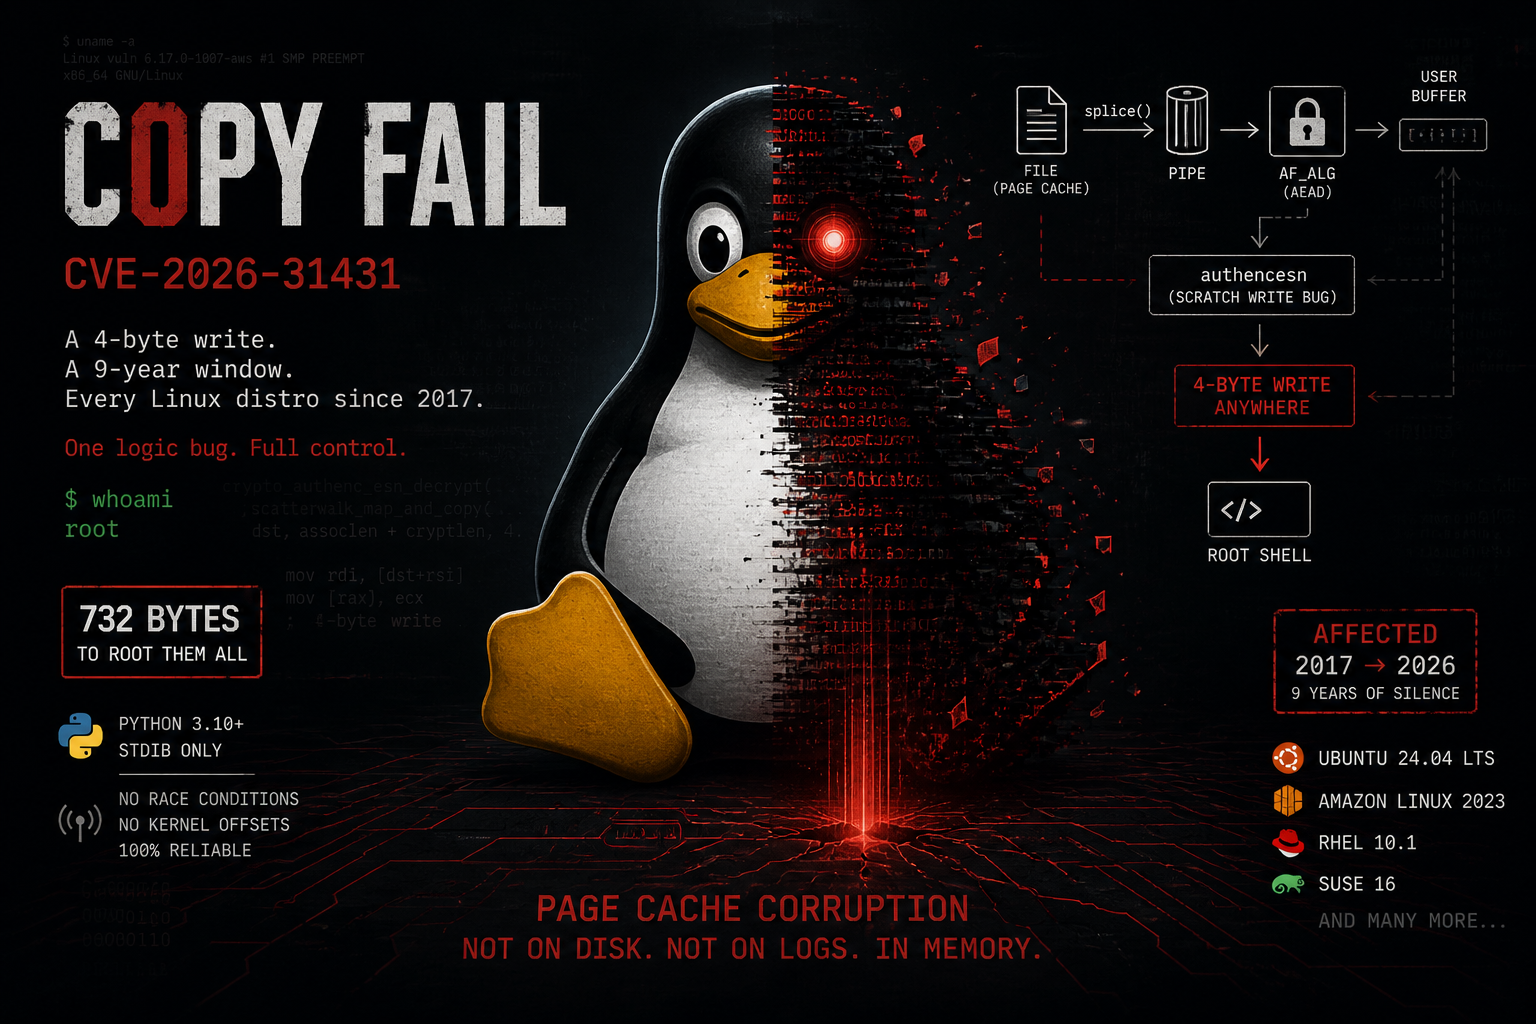 themalwareguardian/cve-2026-31431
सीवीई-2026-31431 (Copy Fail) की एक संरचित व्याख्या, जो उन तीन कर्नेल परिवर्तनों को जोड़ती है जिन्होंने भेद्यता को पेश किया और इसके शोषण को सक्षम…
 kinryulabs/rootpacket-cve-2026-31431
लाइव क्रिप्टोजैकिंग टूलकिट, CVE-2026-31431 LPE शोषण, कंटेनर एस्केप, कर्नेल रूटकिट और XMRig Monero माइनर के साथ, वास्तविक हमलों से कैप्चर किया गया,…
 1neptune/copyfail
go CVE-2026-31431 (CopyFail) स्थानीय विशेषाधिकार वृद्धि एक्सप्लॉइट
 skynet-f-nvidia/cve-2025-31133
CVE-2025-31133 PoC
 jlsakuya/cve-2022-0847-container-escape
एक सरल शोषण जो dirtypipe का उपयोग करके runC एंट्रीपॉइंट में shellcode इंजेक्ट करता है ताकि कंटेनर एस्केप को लागू किया जा सके।
 sk3pper/cve-2024-21626
CVE-2024-21626 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट्स, जो एक Docker/runc कंटेनर एस्केप भेद्यता है, जो होस्ट फाइलसिस्टम तक पहुंचने और संशोधित करने के…
 686f6c61/poc-copyescape-cve-2026-17106
CVE-2026-17106 (CopyEscape) का कार्यात्मक PoC: docker cp में TOCTOU रेस जो Docker होस्ट पर मनमाना लेखन (arbitrary write) की अनुमति देता है। Docker…
 qianlijaingshan/fastgpt-sandbox-audit
FastGPT Python सैंडबॉक्स एस्केप चेन ऑडिट टूल (CVE-2026-32128 से संबंधित, v4.14.8 इंस्पेक्ट चेन)
 hackspeak/cve-2026-17106
Docker `docker cp` मनमाना फ़ाइल लेखन के लिए PoC, जो सिमलिंक और tar निष्कर्षण दोषों का फायदा उठाकर होस्ट बाइनरी को ओवरराइट करता है या कंटेनर एस्केप और…
 ishankaru/cve-2026-23111-nftables-lab
CVE-2026-23111 (Linux nf_tables उपयोग-पश्चात-मुक्त स्थानीय विशेषाधिकार वृद्धि) के लिए एक्सपोज़र जाँचकर्ता और सुरक्षित डिस्पोज़ेबल-VM लैब। रक्षात्मक:…
 milloni/cve-2019-5736-exp
CVE-2019-5736 runc भेद्यता के लिए शोषण
 ol0273st-s/cve-2017-1000112-adpated
CVE-2017-1000112 के लिए POE कोड, एक विशिष्ट VM पर कार्य करने और Docker से escape होने दोनों के लिए अनुकूलित
 spiralbl0ck/linux-kernel-infoleak-6.12.-leveraged-to-do-cross-container-info-leak.-
POC दिखाता है कि hugefile उप-प्रणाली के कारण postgresql सामग्री कैसे लीक करें। https://x.com/spendergrsec/status/1993794163880718700?s=20 पर आधारित
 starscow/copy-fail-cve-2026-31431-kubernetes-poc
प्रूफ-ऑफ-कॉन्सेप्ट जो CVE-2026-31431 कर्नेल पेज-कैश भ्रष्टाचार के माध्यम से Kubernetes पर कंटेनर एस्केप प्रदर्शित करता है, जो एक अनप्रिविलेज्ड कंटेनर…
 davidrxchester/cve-2026-5843
mlx-metal importlib के माध्यम से Docker कंटेनर एस्केप POC
 0xfuffm3/cve-2026-31431-copyfail
CVE-2026-31431 (कॉपी फेल) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो algif_aead पेज-कैश भ्रष्टाचार के माध्यम से Linux कर्नेल LPE है, जिसमें पहचान,…








