#1
 twappz/htb-silentium-writeup
Hack The Box - Silentium मशीन राइटअप | CVE-2025-58434, CVE-2025-59528, CVE-2025-8110
 x0da6h/poc-for-cve-2025-9074
एक कंटेनर एस्केप भेद्यता POC
 matesz44/cve-2025-9074
CVE-2025-9074: posix sh में Docker Engine API के माध्यम से Docker Desktop LPE बिना AuthN के
 r4mbb/cve-2024-21626-poc
मूल कारण और प्रूफ ऑफ कोड
 beelzebruh/cve-2019-5737
CVE-2019-5737 के लिए शोषण, एक Docker runc कंटेनर एस्केप भेद्यता, Linux और Windows के लिए निर्माण और चलाने के निर्देशों के साथ।
 teawater/cve-2017-5123
CVE-2017-5123 कर्नेल भेद्यता का पुनरुत्पादन जो waitid syscall मेमोरी राइट के माध्यम से स्थानीय विशेषाधिकार वृद्धि की अनुमति देता है, जिसे Linux 4.13…
 zakariamaaraki/dirty-cow-cve-2016-5195-
रूट के रूप में लॉगिन करने के लिए dirtycow भेद्यता का शोषण करें
 bbrathnayaka/poc-cve-2019-5736
CVE-2019-5736 के लिए प्रमाण-की-अवधारणा शोषण, एक runC कंटेनर एस्केप भेद्यता, दुर्भावनापूर्ण छवियों और exec कमांड के माध्यम से कंटेनर ब्रेकआउट…
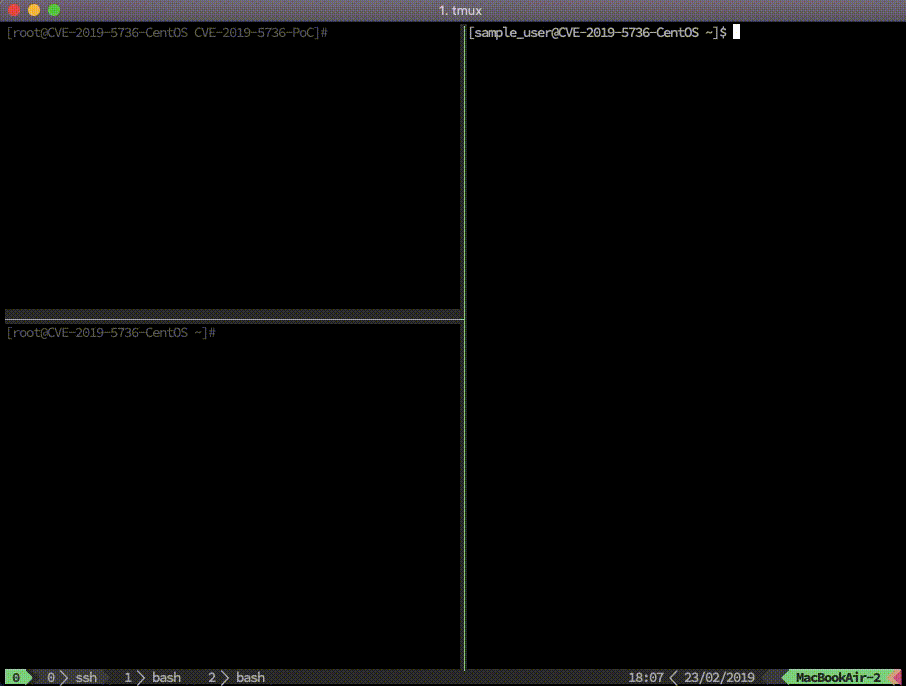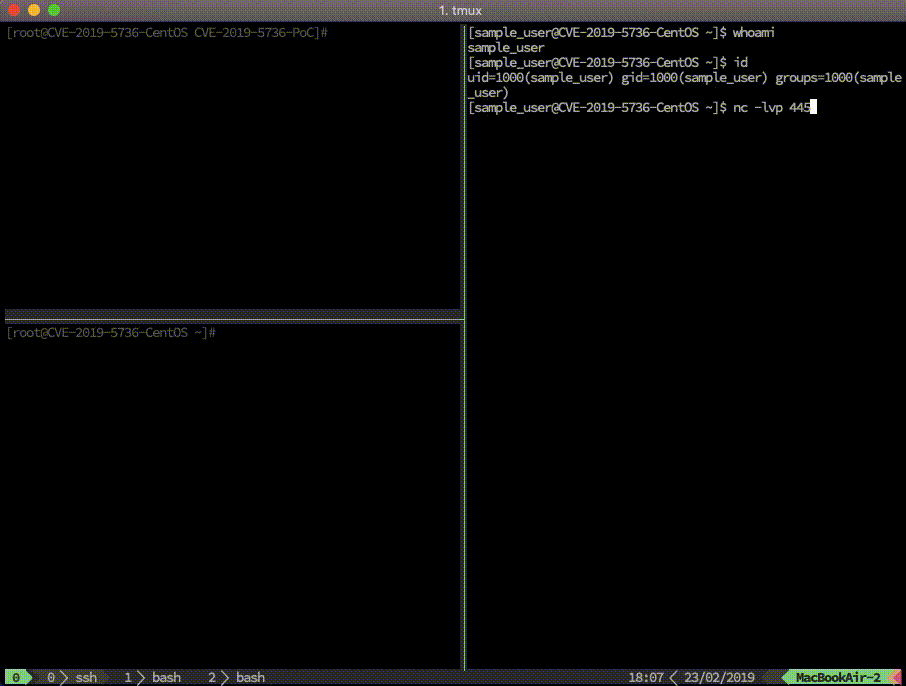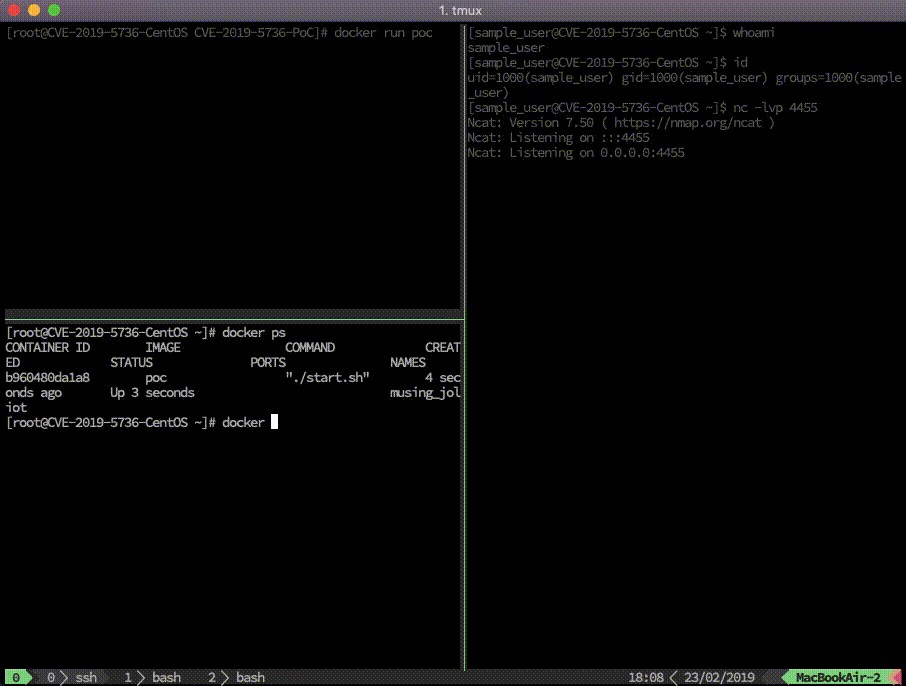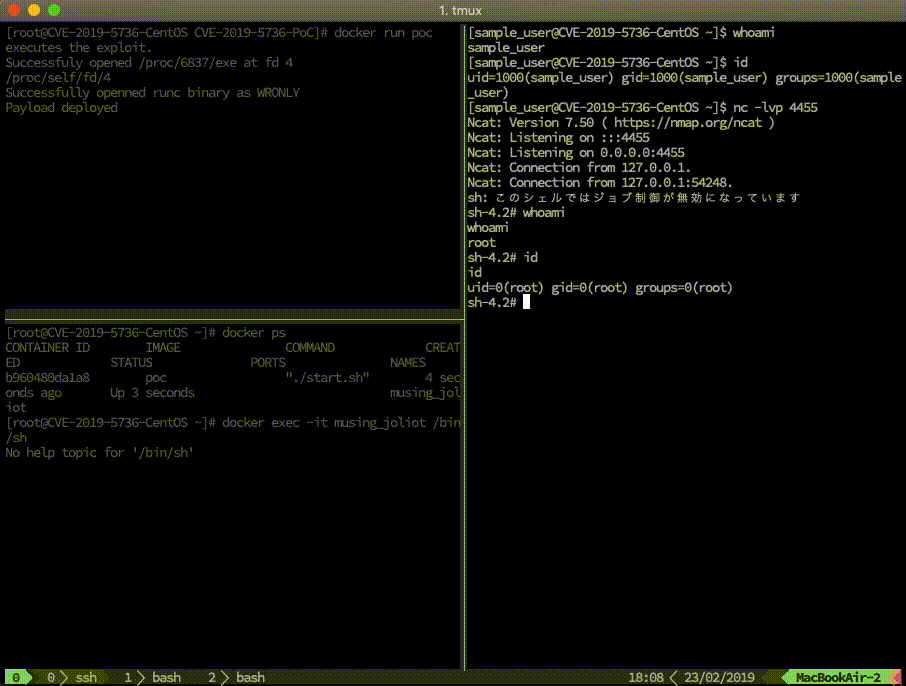 yyqs2008/cve-2019-5736-poc-2
CVE-2019-5736 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, runc में एक कंटेनर एस्केप भेद्यता, जो Docker कंटेनर ब्रेकआउट के माध्यम से होस्ट शेल एक्सेस को…
 horkimhab/cve-2026-41901
CVE-2026-41901
 khaclep007/cve-2022-0185
CVE-2022-0185 के लिए डेमो एक्सप्लॉइट्स, जो Linux कर्नेल का एक हीप बफर ओवरफ्लो है। इसमें FUSE-आधारित विशेषाधिकार वृद्धि और एक kctf संस्करण शामिल है जो…
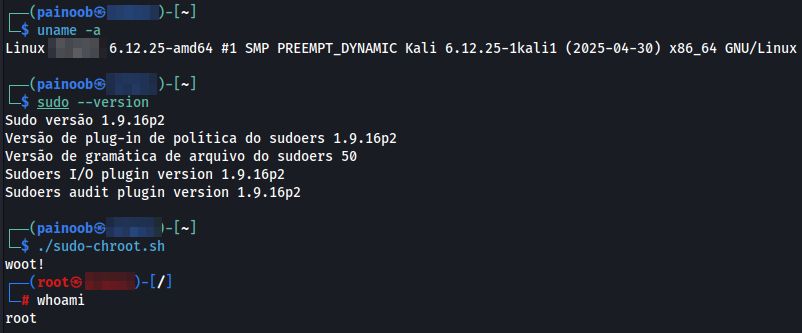 painoob/cve-2025-32463
CVE-2025-32463 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, sudo में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता जो विशिष्ट sudoers कॉन्फ़िगरेशन के माध्यम से…
 perimora/cve_2022_0492
CVE-2022-0492 के लिए PoC
 hikame/docker_escape_pwn
CVE-2017-1000112 और CVE-2017-18344 का उपयोग करके Docker से पलायन, जिसमें रूट विशेषाधिकार प्राप्त करना, सभी क्षमताएं प्राप्त करना, नेमस्पेस…
 h3x0v3rl0rd/cve-2019-5736
Go-आधारित CVE-2019-5736 (Runc कंटेनर एस्केप) के लिए एक्सप्लॉइट, जिसमें अनुकूलन योग्य रिवर्स शेल पेलोड शामिल है, जो कमजोर Docker कंटेनरों के विरुद्ध…
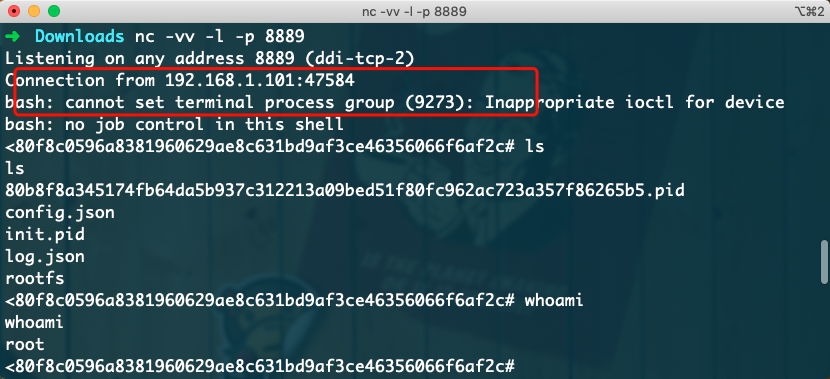 si1ent-le/cve-2019-5736
CVE-2019-5736 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो runc बाइनरी ओवरराइट के माध्यम से Docker कंटेनर से बच निकलने की अनुमति देता है, तथा libseccomp…