
 #1
कंटेनर ब्रेकआउट तकनीक, विशेषाधिकार वृद्धि और सैंडबॉक्स एस्केप परीक्षण उपकरण।
Kitploit अनुशंसित
 medaz-sploit/cve-2025-9074-docker-desktop-api-escape-poc
CVE-2025-9074 के लिए Proof-of-concept शोषण जो Docker Desktop API escape को कच्चे HTTP अनुरोधों के माध्यम से सक्षम बनाता है। केवल curl, dd, और awk का…
 0xfuffm3/cve-2026-31431-copyfail
CVE-2026-31431 (कॉपी फेल) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो algif_aead पेज-कैश भ्रष्टाचार के माध्यम से Linux कर्नेल LPE है, जिसमें पहचान,…
 karazajac/dirtyfail
लिनक्स पेज-कैश लेखन भेद्यताओं के लिए डिटेक्टर + PoC: Copy Fail (CVE-2026-31431) और Dirty Frag (CVE-2026-43284/43500)। केवल अधिकृत सुरक्षा अनुसंधान के…
 percivalll/dirty-frag-kubernetes-poc
प्रूफ-ऑफ-कॉन्सेप्ट जो Amazon EKS पर कंटेनर एस्केप प्रदर्शित करता है, Dirty Frag (CVE-2026-43284) कर्नेल पेज-कैश भ्रष्टाचार का साझा इमेज लेयर्स और…
 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: CVE-2026-31431 पेज-कैश भ्रष्टाचार + साझा इमेज लेयर्स के माध्यम से Kubernetes पर पूरी तरह से अनप्रिविलेज्ड कंटेनर एस्केप से नोड-स्तरीय कोड…
 hans362/cve-2026-31431-copy-fail-container-escape
किसी भी डॉकर कंटेनर पर कंटेनर एस्केप, जिसमें healthcheck सक्षम है, CVE-2026-31431 के माध्यम से
 sgkdev/page_inject
CVE-2026-31431-killed page-cache exploit — उन कंटेनरों में कोड निष्पादन जो समान इमेज लेयर साझा करते हैं
 christbowel/cve-2026-41900-poc
CVE-2026-41900 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, OpenLearnX में कंटेनर वॉल्यूम माउंट के माध्यम से एक अनप्रमाणित रिमोट कोड एक्ज़ीक्यूशन, जो /tmp…
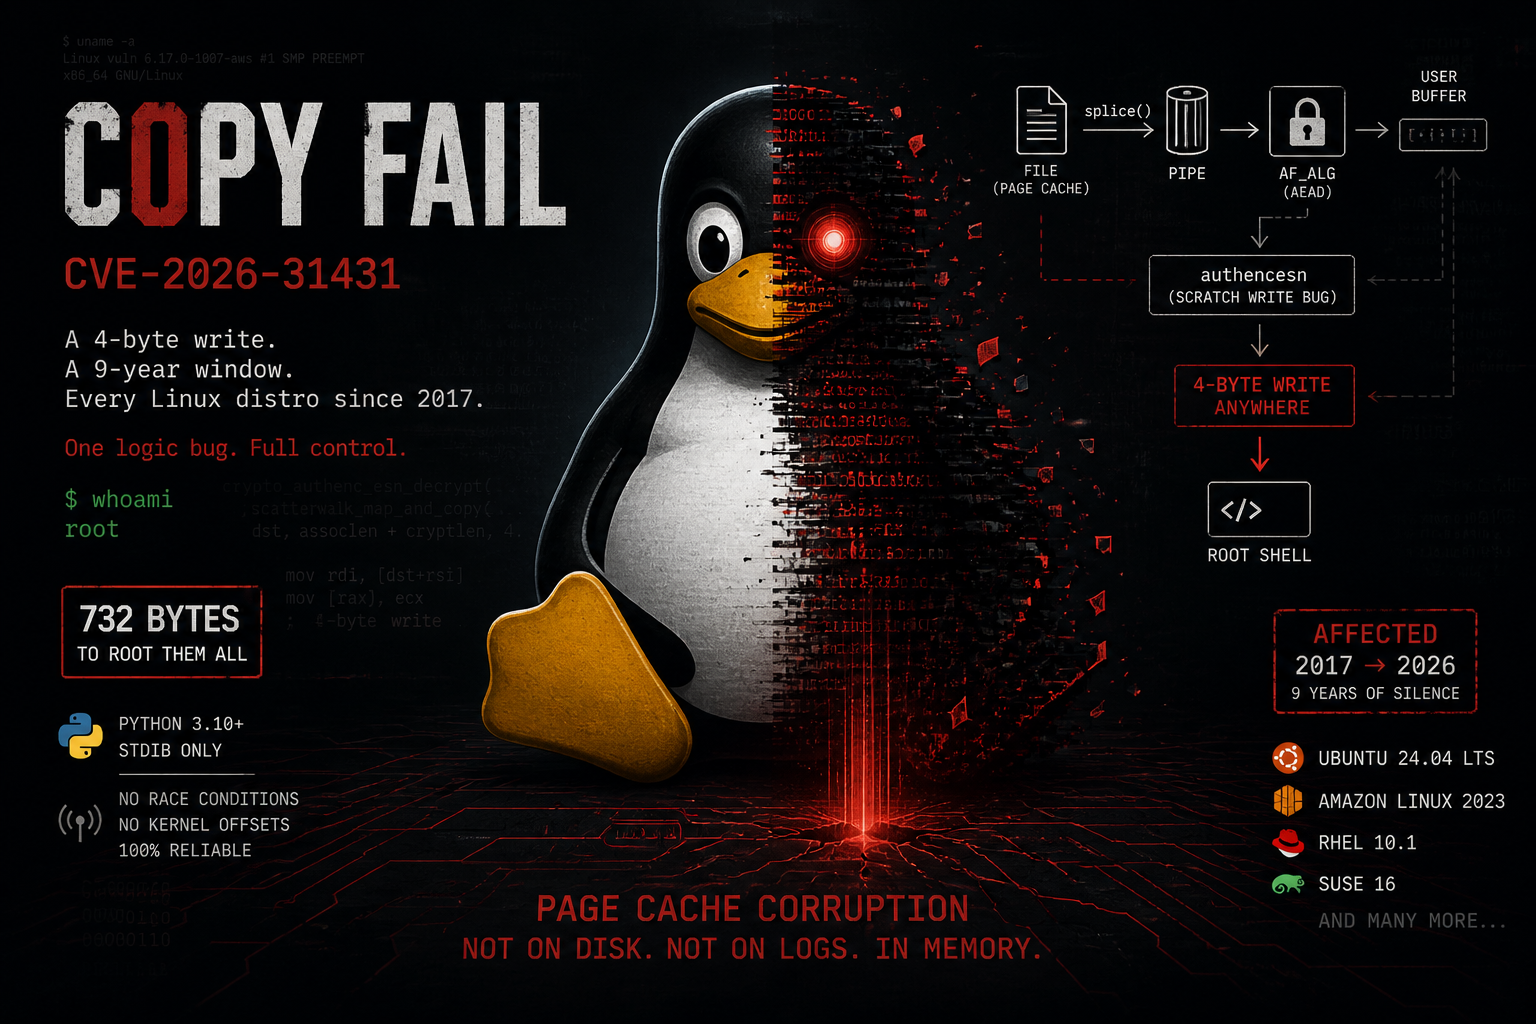 themalwareguardian/cve-2026-31431
सीवीई-2026-31431 (Copy Fail) की एक संरचित व्याख्या, जो उन तीन कर्नेल परिवर्तनों को जोड़ती है जिन्होंने भेद्यता को पेश किया और इसके शोषण को सक्षम…
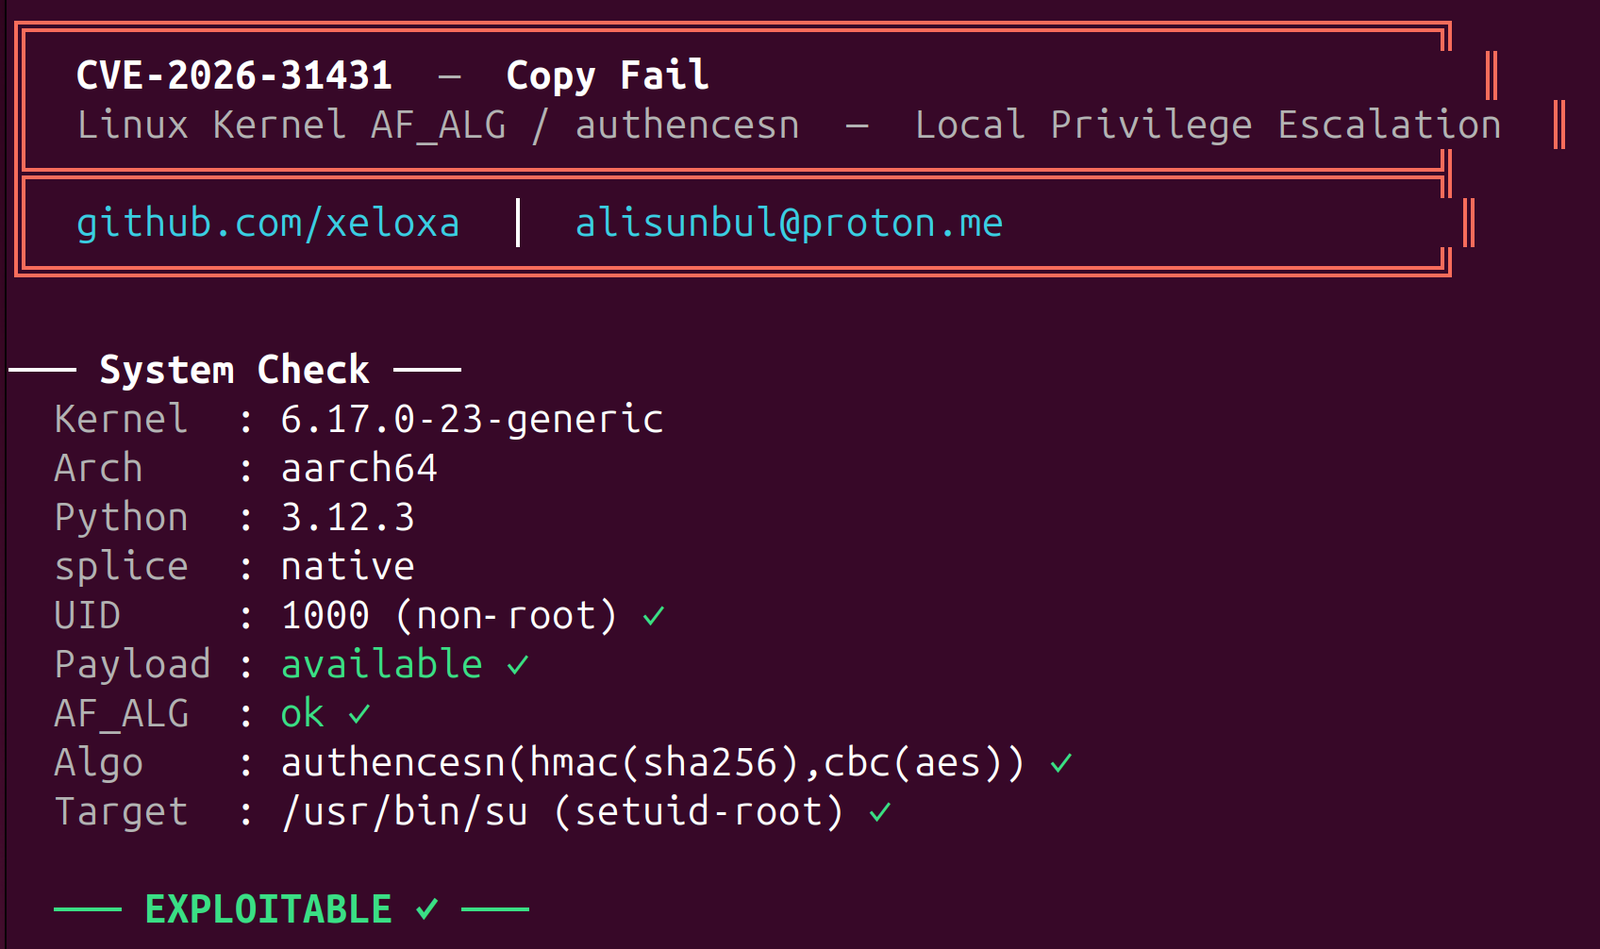 xeloxa/copyfail-exploit
कॉपी फेल (CVE-2026-31431) LPE एक्सप्लॉइट। लिनक्स कर्नेल AF_ALG पेज कैश भेद्यता को लक्षित करने वाला एक स्वच्छ, मल्टी-आर्क Python पुनःकार्यान्वयन।
 gr-1m/cve-2026-31431
गोलैंग में लिखा गया Copy Fail (CVE-2026-31431) स्थानीय विशेषाधिकार वृद्धि शोषण का पुनर्लेखन, जो Linux सिस्टम पर root प्राप्त करने के लिए पेज कैश को…
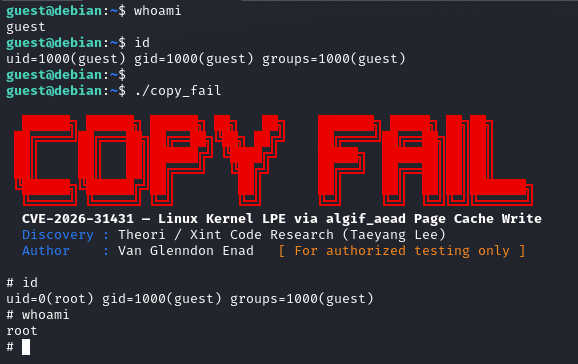 sl4ck0th/cve-2026-31431-poc
# CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट यह Linux कर्नेल में AF_ALG पेज कैश राइट के माध्यम से स्थानीय विशेषाधिकार वृद्धि (local…
 m4xsec/cve-2026-31431-rce-exploit
# CVE-2026-31431 के लिए स्थानीय विशेषाधिकार वृद्धि शोषण यह Linux कर्नेल AF_ALG तर्क दोष का शोषण है, जो अविशेषाधिकार प्राप्त उपयोगकर्ताओं को पेज कैश…
 krish-foren6/cve-2026-31431-report-copy-fail-vulnerability-
Linux कर्नेल में Copy Fail भेद्यता (CVE-2026-31431) का विस्तृत विश्लेषण, जिसमें मेमोरी भ्रष्टाचार तंत्र, विशेषाधिकार वृद्धि प्रवाह, और सुरक्षा प्रभाव…
 qi4l/cve-2026-31431-container-escape
प्रूफ-ऑफ-कॉन्सेप्ट कंटेनर एस्केप एक्सप्लॉइट जो runC में CVE-2026-31431 को लक्षित करता है, सुरक्षा अनुसंधान और परीक्षण के लिए विशेषाधिकार वृद्धि और…
 recofu/cve-2026-31431-copy-fail
CVE-2026-31431 के लिए Linux कर्नेल क्रिप्टो सबसिस्टम में स्थानीय विशेषाधिकार वृद्धि शोषण, जो न्यूनतम Python स्क्रिप्ट के साथ रूट एक्सेस और कंटेनर…
 fulucky0-yuri/cve-2026-31431-pocc
CVE-2026-31431 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट का C कार्यान्वयन, जो Linux कर्नेल AF_ALG पेज कैश पॉइज़निंग भेद्यता है जो स्थानीय विशेषाधिकार वृद्धि और…
 cdk-team/cdk
📦 K8s, Docker और Containerd की सुरक्षा परीक्षण को आसान बनाएं।







