
 #1
कंटेनर ब्रेकआउट तकनीक, विशेषाधिकार वृद्धि और सैंडबॉक्स एस्केप परीक्षण उपकरण।
Kitploit अनुशंसित
 h-wookie/cve-2019-5736-poc
CVE-2019-5736 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो रनसी भेद्यता के माध्यम से डॉकर कंटेनर से बचने और रिवर्स शेल पेलोड इंजेक्शन का प्रदर्शन करता है।
 hikame/docker_escape_pwn
CVE-2017-1000112 और CVE-2017-18344 का उपयोग करके Docker से पलायन, जिसमें रूट विशेषाधिकार प्राप्त करना, सभी क्षमताएं प्राप्त करना, नेमस्पेस…
 lee-sungyoung/cve-2019-5736-study
CVE-2019-5736 के लिए शैक्षिक प्रूफ-ऑफ-कॉन्सेप्ट, जो रिवर्स शेल पेलोड के साथ runc बाइनरी ओवरराइट के माध्यम से Docker कंटेनर एस्केप का प्रदर्शन करता है।
 ryanngwh/cve-2019-5736-poc
runC के जरिए Docker से बाहर निकलने के लिए प्रूफ ऑफ कॉन्सेप्ट कोड
 milloni/cve-2019-5736-exp
CVE-2019-5736 runc भेद्यता के लिए शोषण
 beelzebruh/cve-2019-5737
CVE-2019-5737 के लिए शोषण, एक Docker runc कंटेनर एस्केप भेद्यता, Linux और Windows के लिए निर्माण और चलाने के निर्देशों के साथ।
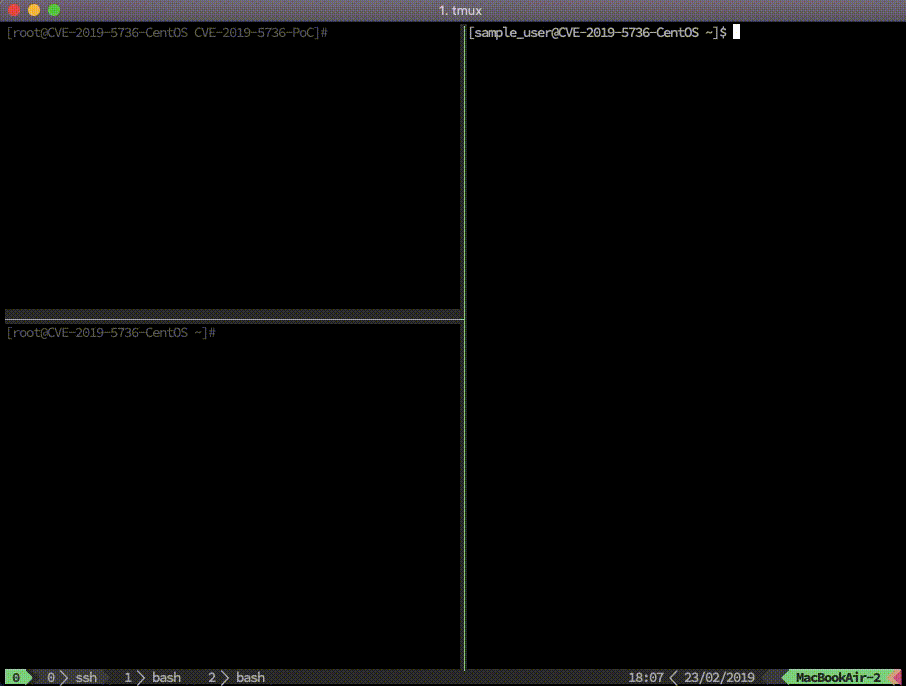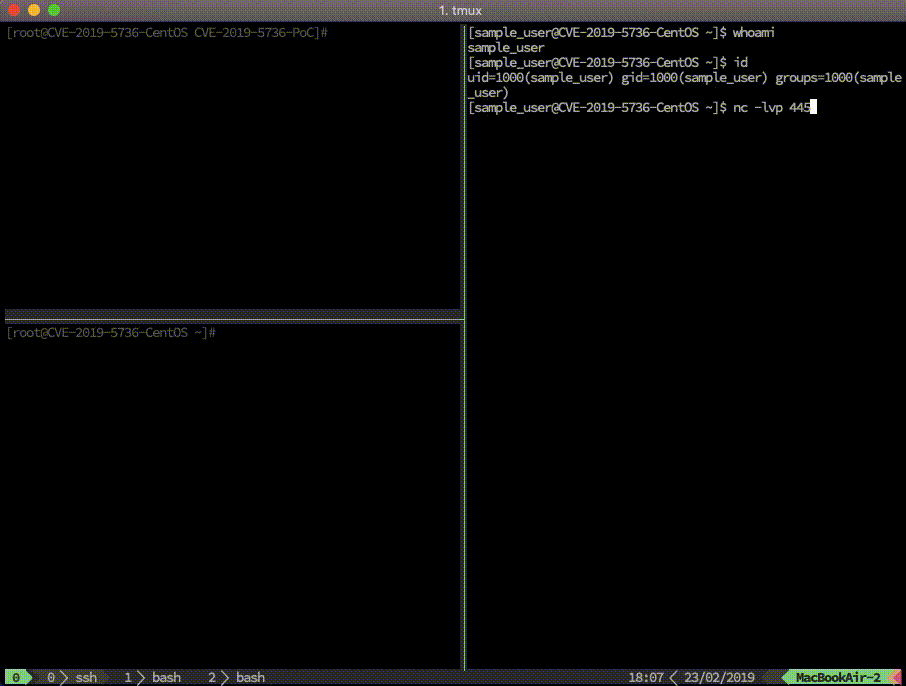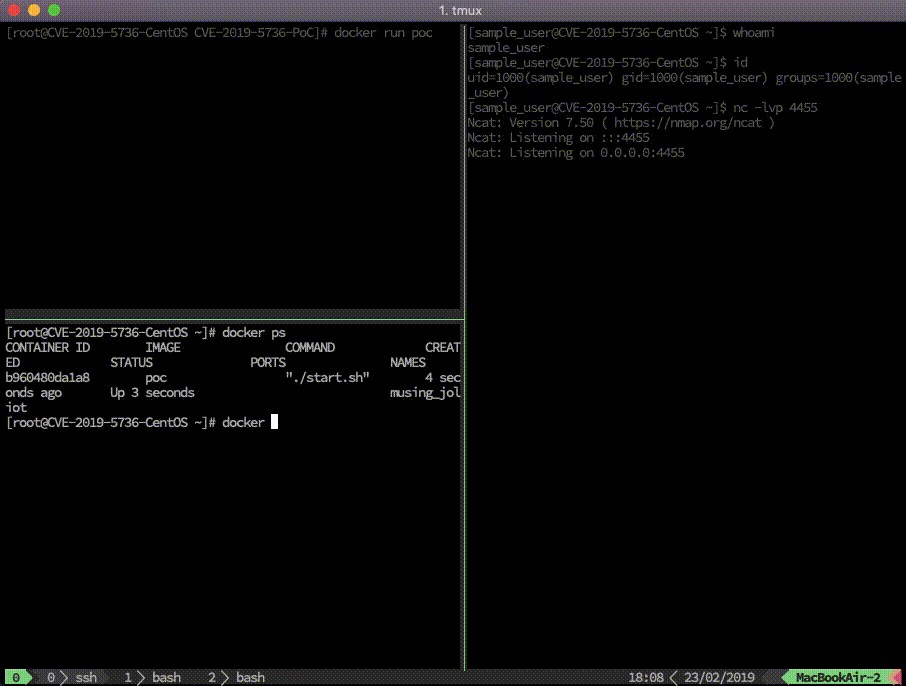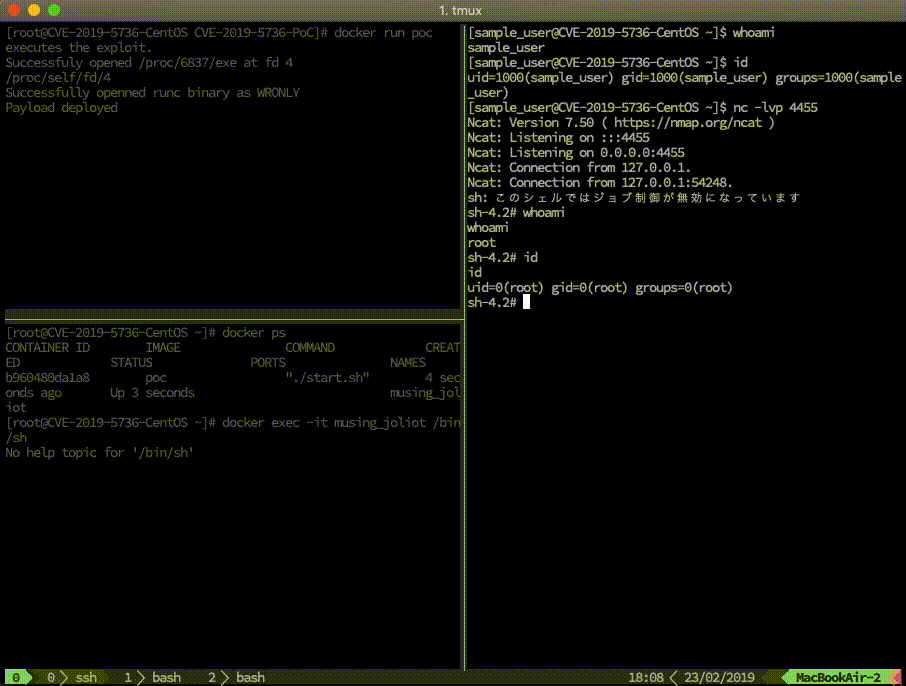 yyqs2008/cve-2019-5736-poc-2
CVE-2019-5736 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, runc में एक कंटेनर एस्केप भेद्यता, जो Docker कंटेनर ब्रेकआउट के माध्यम से होस्ट शेल एक्सेस को…
 b3d3c/poc-cve-2019-5736
CVE-2019-5736 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, runc में एक कंटेनर एस्केप भेद्यता, हमले का प्रदर्शन और सुरक्षा परीक्षण सक्षम करना।
 agppp/cve-2019-5736-poc
getshell परीक्षण
 likekabin/cve-2019-5736
CVE-2019-5736 के लिए विनाशकारी Docker कंटेनर एस्केप एक्सप्लॉइट, जो docker exec द्वारा ट्रिगर किए गए पेलोड के साथ होस्ट के /usr/bin/docker-runc को…
 jas502n/cve-2019-5736
CVE-2019-5736 के लिए एक्सप्लॉइट: runc कंटेनर एस्केप जो होस्ट docker-runc बाइनरी को पेलोड से ओवरराइट करता है, जिसे docker exec के माध्यम से ट्रिगर…
 q3k/cve-2019-5736-poc
CVE-2019-5736 (डॉकर एस्केप) के लिए अहथियारबंद प्रूफ ऑफ कॉन्सेप्ट
 likekabin/cve-2019-5736-poc
CVE-2019-5736 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, डॉकर कंटेनर एस्केप के माध्यम से होस्ट runc बाइनरी में पेलोड जोड़ना।
 teawater/cve-2017-5123
CVE-2017-5123 कर्नेल भेद्यता का पुनरुत्पादन जो waitid syscall मेमोरी राइट के माध्यम से स्थानीय विशेषाधिकार वृद्धि की अनुमति देता है, जिसे Linux 4.13…
 bgeesaman/subpath-exploit
CVE-2017-1002101 का लेख, नमूना "exploit"/escape के साथ
 ricterz/pie-stack-clash-cve-2017-1000253
कंटेनर में CVE-2017-1000253 का प्रदर्शन
 kagami/docker_cve-2015-2925
Docker + CVE-2015-2925 = --volume से बच निकलना








