
 #1
सुरक्षा कमजोरियों और अनुपालन के लिए सिस्टम और एप्लिकेशन कॉन्फ़िगरेशन की समीक्षा के उपकरण।
Kitploit अनुशंसित

 archerysec/archerysec
ASOC, ASPM, DevSecOps, और ArcherySec का उपयोग करते हुए भेद्यता प्रबंधन।
 dnsviz/dnsviz
DNS प्रतिनिधिमंडल और DNSSEC सुरक्षा का विश्लेषण करता है, रिज़ॉल्वर और अथॉरिटेटिव सर्वरों की जाँच करके, फिर तैनाती की तैयारी के लिए ज़ोन व्यवहार का…
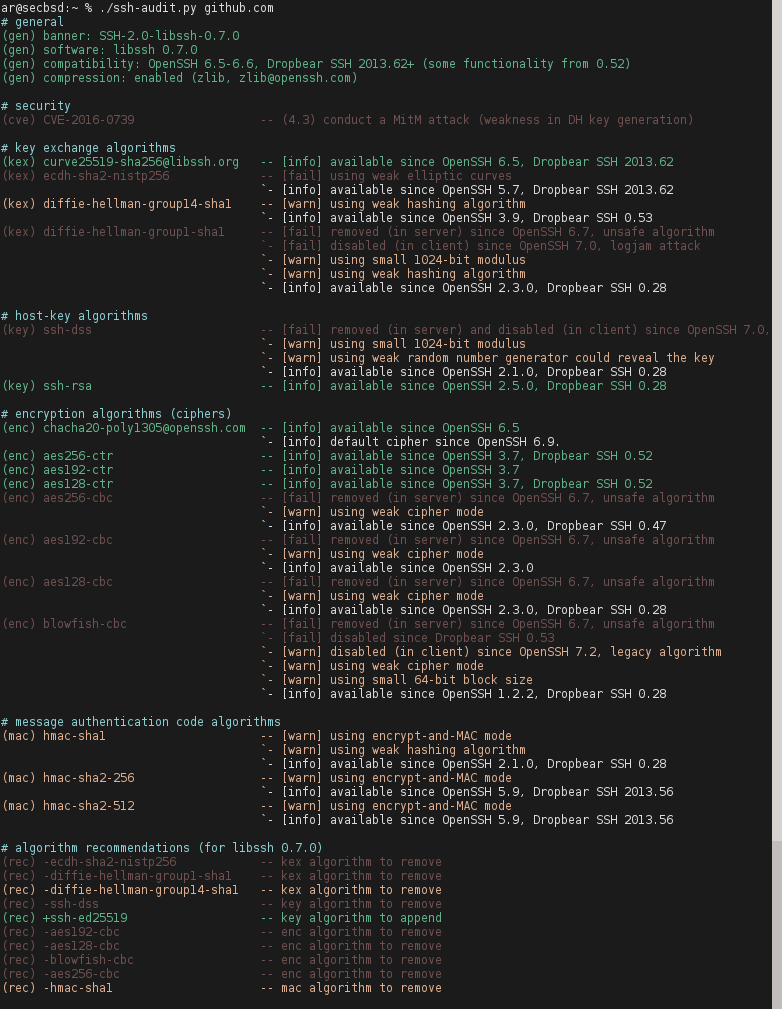 arthepsy/ssh-audit
SSH सर्वर ऑडिटिंग (बैनर, की एक्सचेंज, एन्क्रिप्शन, MAC, संपीड़न, अनुकूलता, सुरक्षा, आदि)
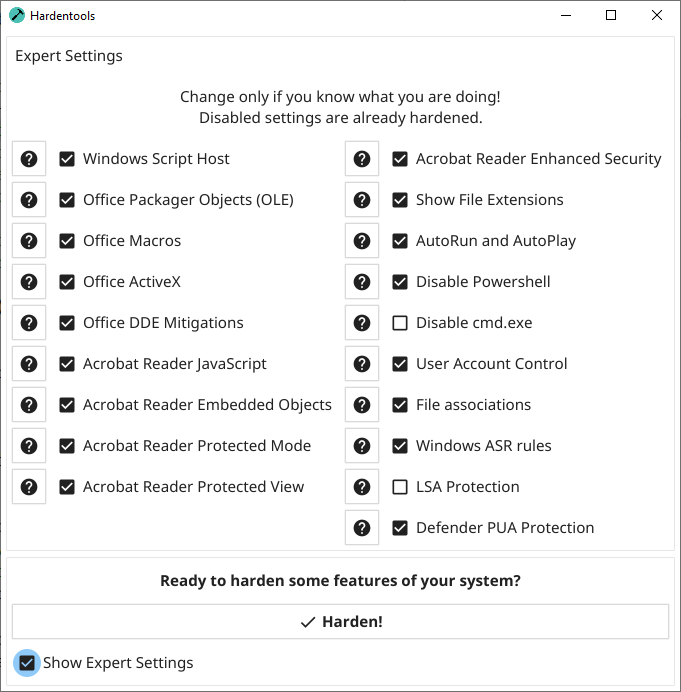 hardentools/hardentools
Hardentools बस Microsoft Windows कंप्यूटरों पर कम-लटकने वाली जोखिमपूर्ण सुविधाओं को अक्षम करके हमले की सतह को कम करता है।
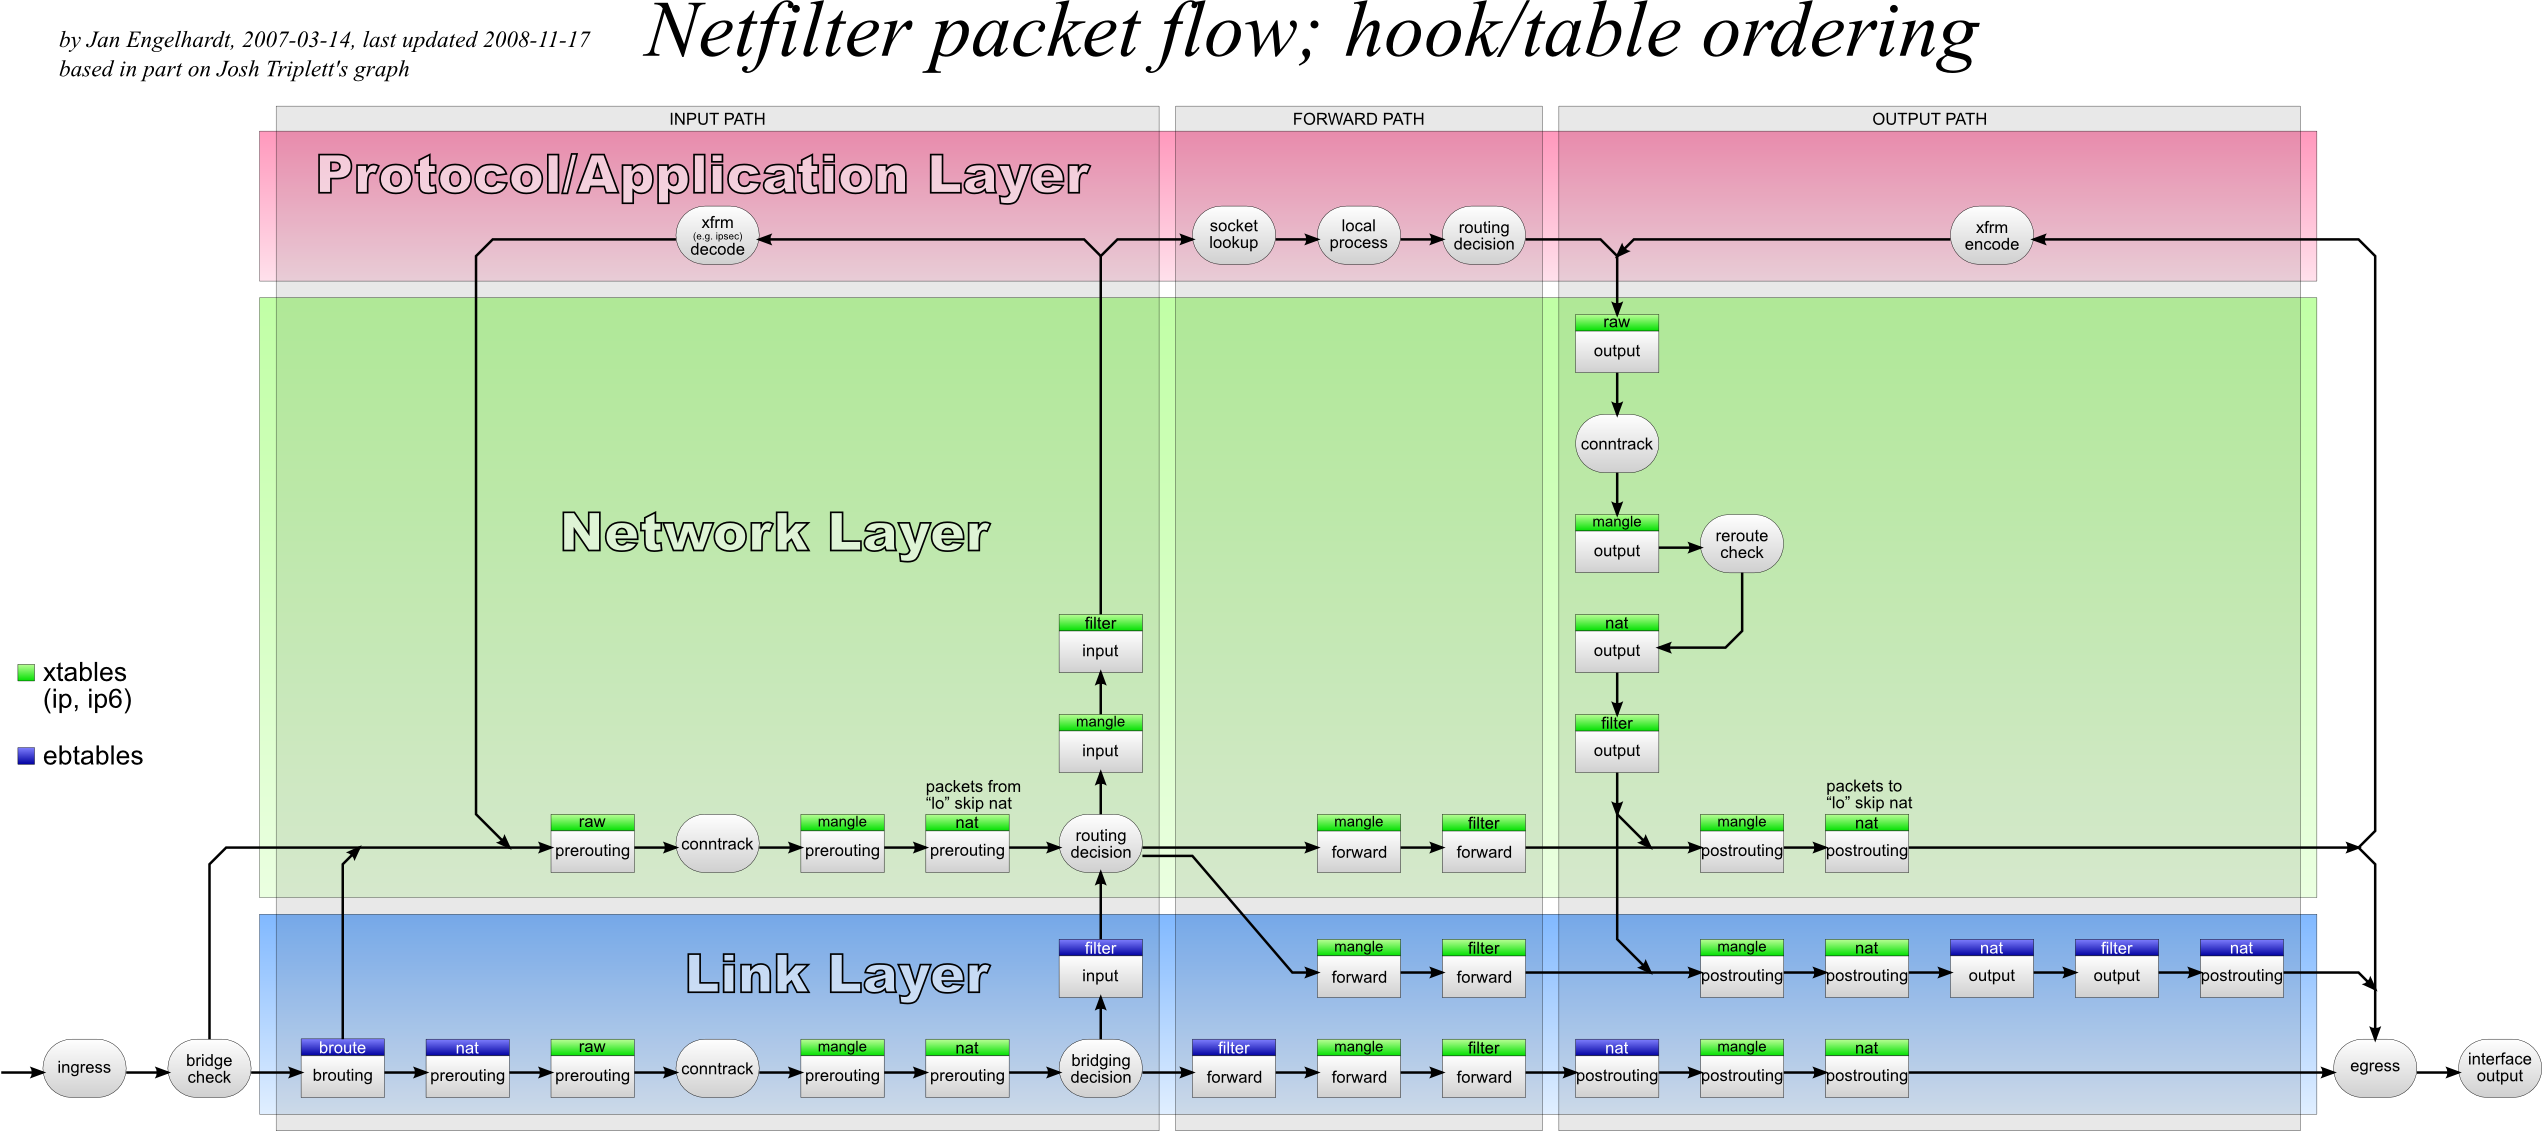 trimstray/iptables-essentials
Iptables Essentials: सामान्य फ़ायरवॉल नियम और कमांड्स।
 controlplaneio/kubesec
Kubernetes संसाधनों के लिए सुरक्षा जोखिम विश्लेषण
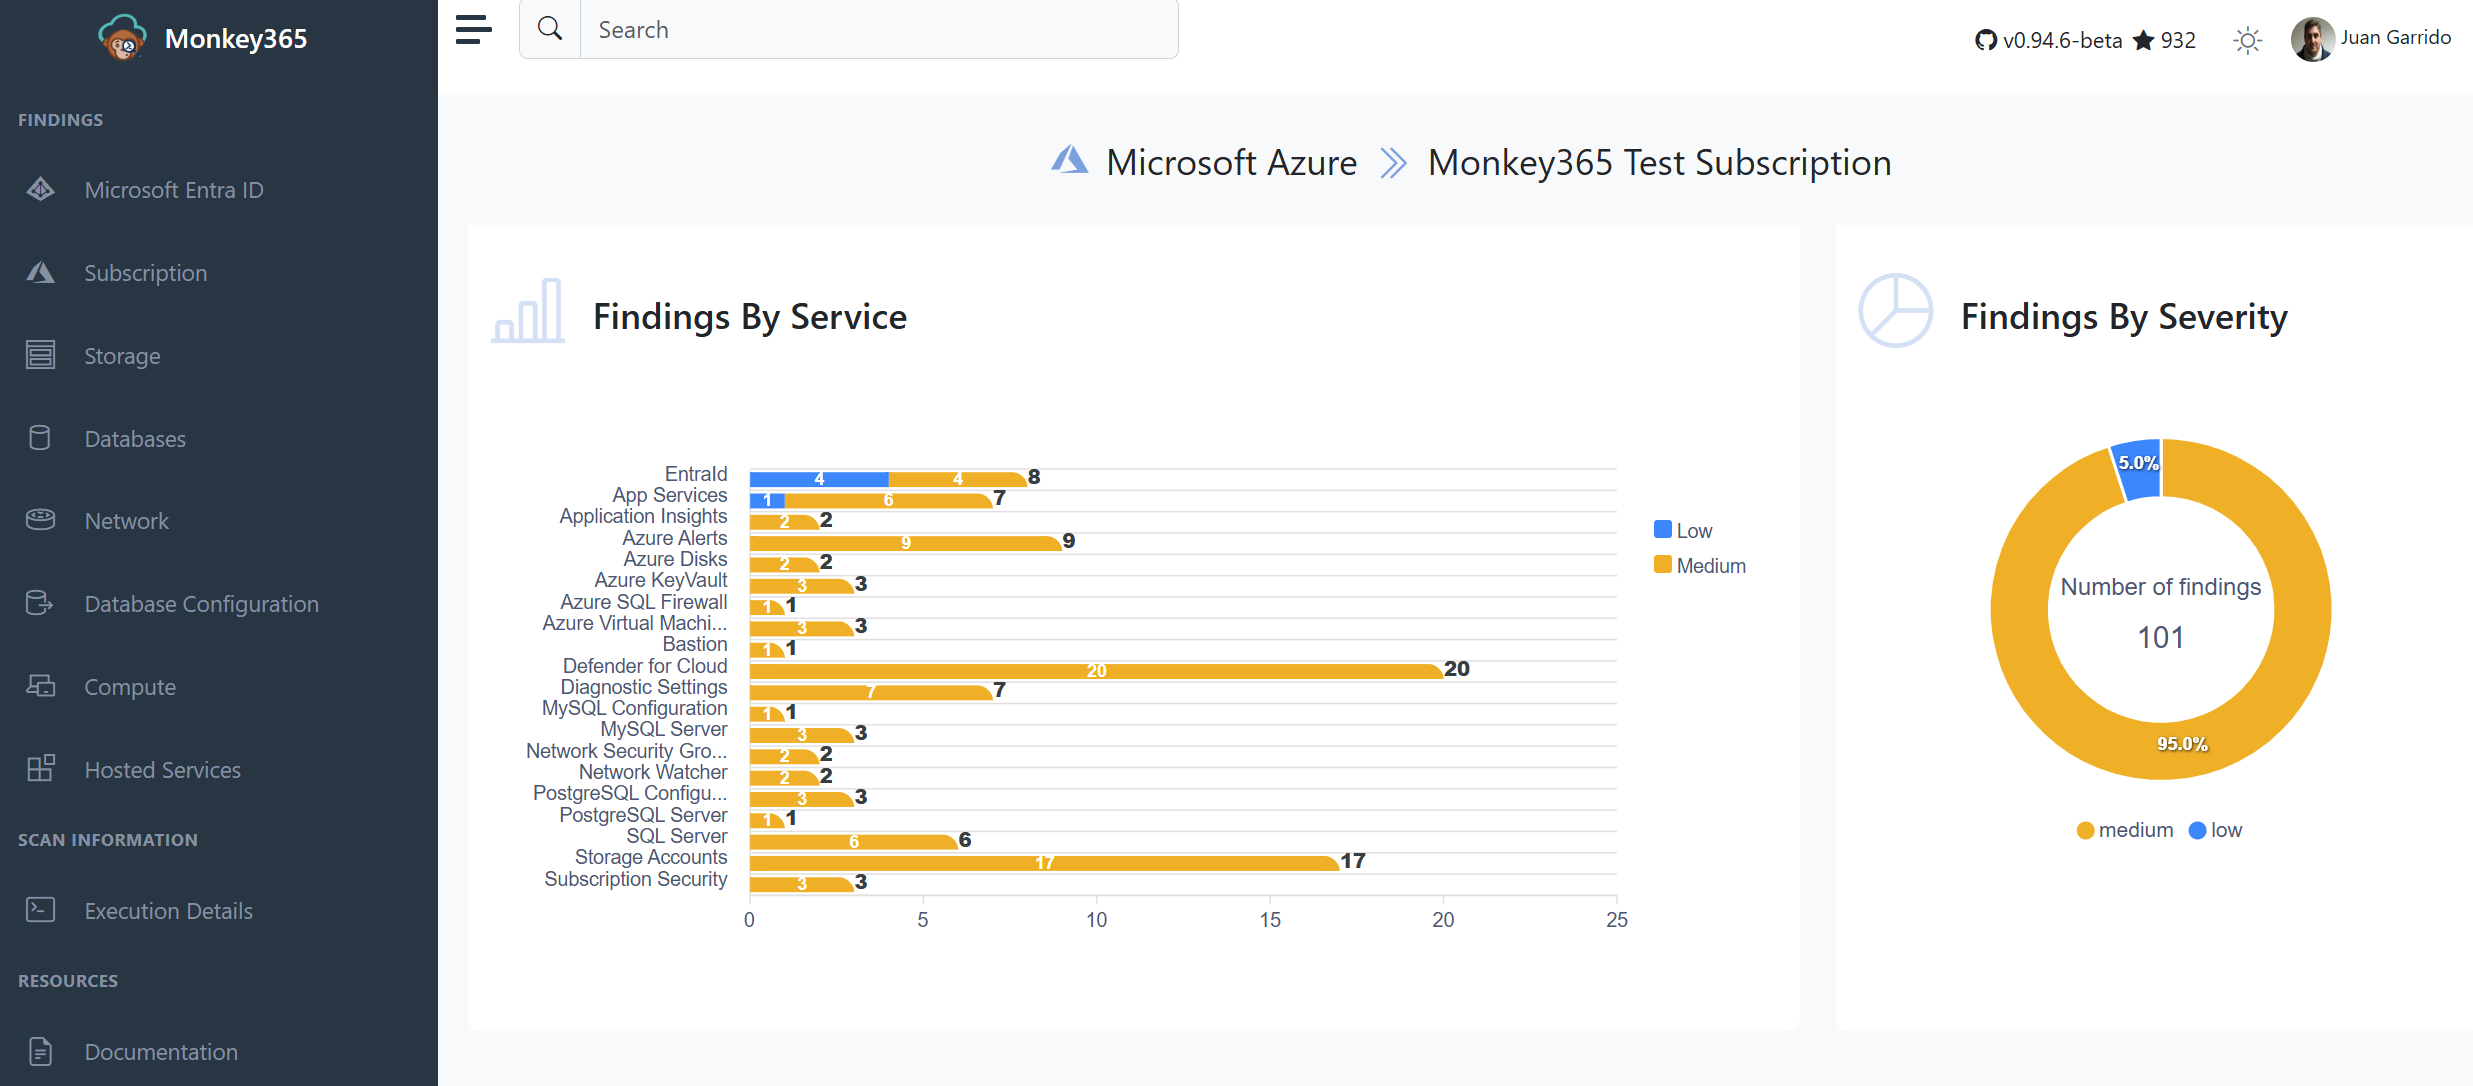 silverhack/monkey365
Microsoft 365, Azure और Entra ID के लिए PowerShell-आधारित सुरक्षा मूल्यांकन फ्रेमवर्क। गलत कॉन्फ़िगरेशन, CIS बेंचमार्क अनुपालन और क्लाउड सुरक्षा…
 neo23x0/auditd
सर्वोत्तम अभ्यास Auditd कॉन्फ़िगरेशन
 evotecit/gpozaurr
Group Policy Eater एक PowerShell मॉड्यूल है जिसका उद्देश्य Group Policies के बारे में जानकारी एकत्र करना है, लेकिन यह उनमें पाए जाने वाले मुद्दों को…
 renniepak/cspbypass
CSPBypass.com, एक उपकरण जो नैतिक हैकर्स को प्रतिबंधात्मक कंटेंट सिक्योरिटी पॉलिसी (CSP) को बायपास करने और उन साइटों पर XSS (क्रॉस-साइट स्क्रिप्टिंग)…
 nozaq/terraform-aws-secure-baseline
Terraform module अपने AWS खाते को CIS Amazon Web Services Foundations और AWS Foundational Security Best Practices पर आधारित सुरक्षित आधार रेखा…
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
 securityftw/cs-suite
Cloud Security Suite - AWS/GCP/Azure बुनियादी ढांचे की सुरक्षा स्थिति के ऑडिट के लिए एक-स्टॉप टूल।
 lxc/incus-os
अपरिवर्तनीय लिनक्स OS इमेज जो Incus कंटेनर और वर्चुअल मशीनों को चलाने के लिए अनुकूलित है, UEFI Secure Boot, TPM 2.0 डिस्क एन्क्रिप्शन, और सुरक्षित…
 ossf/allstar
सुरक्षा नीतियों को सेट और लागू करने के लिए GitHub ऐप
 bohops/ultimatewdacbypasslist
पूर्व में प्रलेखित WDAC बायपास तकनीकों के लिए एक केंद्रीकृत संसाधन
 securitytemplates/sectemplates
ओपन सोर्स टेम्पलेट्स जिनका उपयोग आप अपने सुरक्षा कार्यक्रमों को शुरू करने के लिए कर सकते हैं
 scipag/hardeningkitty
HardeningKitty - आपके Windows कॉन्फ़िगरेशन की जाँच और हार्डनिंग करता है








