
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित

 synacktiv/cve-2025-47227_cve-2025-47228
ScriptCase पूर्व-प्रमाणीकृत रिमोट कमांड निष्पादन शोषण स्क्रिप्ट (CVE-2025-47227, CVE-2025-47228)।
 johanneslks/cve-2025-14558
FreeBSD rtsold DNSSL कमांड इंजेक्शन (RCE)
 gh-ost00/cve-2024-7120
RAISECOM गेटवे उपकरणों में CVE-2024-7120 कमांड इंजेक्शन भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। सुरक्षा परीक्षण के लिए शोषण विवरण, प्रभावित…
 cybersecurityworks553/log4j-shell-csw
CVE-2021-44228 भेद्यता के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट।
 richard-tang/sscms-pluginshell
CVE-2022-28118
 mattimustang/firepwner
CVE-2015-6357 Cisco FireSIGHT Management Center प्रमाणपत्र सत्यापन भेद्यता के लिए शोषण
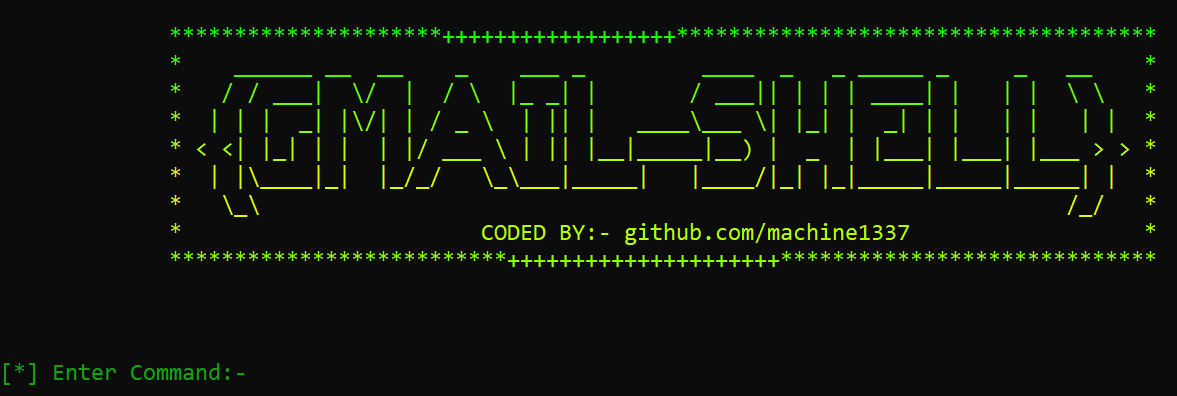 machine1337/smtpshell
एक सरल Reverse Shell जो Gmail SMTP या किसी अन्य SMTP के माध्यम से संचार कर सकता है ताकि नेटवर्क प्रतिबंधों से बचा जा सके।
 dntaskmehow/neo-defender
यह फ्रेमवर्क **पुनः-शस्त्रीकृत (RE-WEAPONIZED)** किया गया है और CVE-2026-33825 का शोषण करता है, जो Microsoft Defender में अपर्याप्त एक्सेस नियंत्रण…
 p0dalirius/cve-2020-8813-cacti-rce-in-graph_realtime
CVE-2020-8813 - Cacti 1.2.8 में graph_realtime.php के माध्यम से RCE
 b4sh2/cve-2025-57819-poc
CVE-2025-57819 -> rce
 avento/cve-2023-0669
GoAnywhere MFT CVE-2023-0669 LicenseResponseServlet डिसीरियलाइज़ेशन कमज़ोरियाँ Python RCE PoC(प्रमाण की अवधारणा)
 rmhowe425/poc-cve-2026-93674
Langflow में CVE-2026-93674 के लिए Python proof-of-concept exploit, जो authenticated blind command injection की सुविधा देता है और crafted requests के…
 teycir/skillsguard
AI एजेंट स्किल पैकेजों के लिए स्टैटिक सुरक्षा स्कैनर। दुर्भावनापूर्ण SKILL.md फ़ाइलों और बंडल की गई स्क्रिप्ट्स को चलने से पहले पहचानता है।
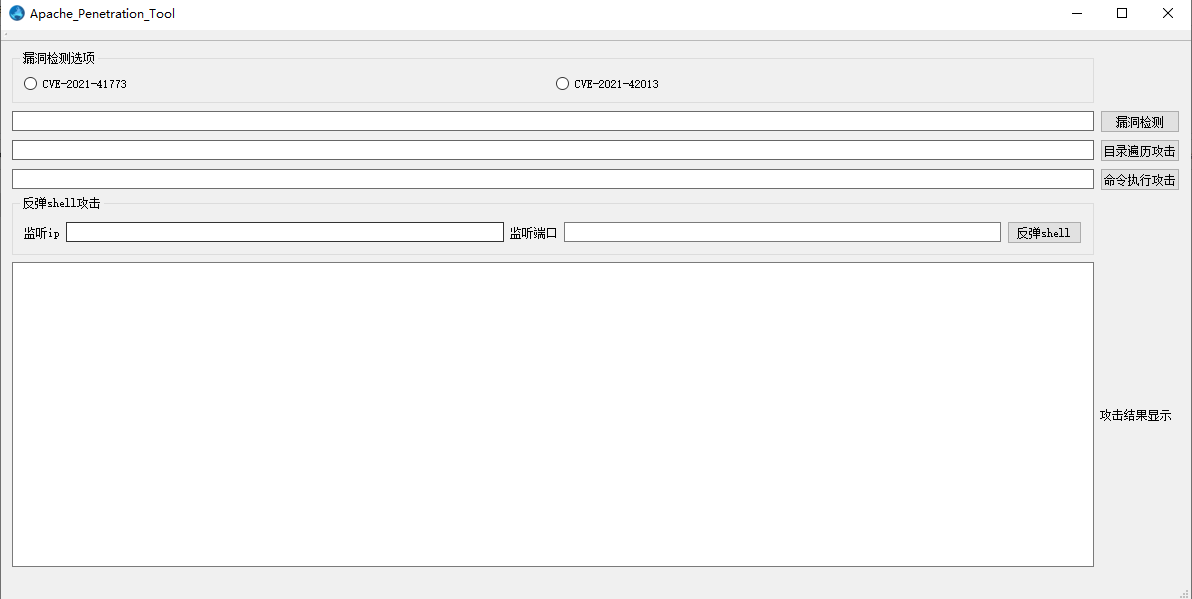 wangfly-me/apache_penetration_tool
CVE-2021-41773&CVE-2021-42013 ग्राफिकल भेद्यता पहचान और शोषण उपकरण
 seep1959/njutils
njrat 0.6.4, 0.7d, और 0.7d golden edition के लिए एक क्लाइंट और चैट प्रोग्राम।
 kagura-maru/cve-2021-40444-poc
Microsoft MSHTML रिमोट कोड एक्ज़ीक्यूशन (RCE) भेद्यता को पुनरुत्पादित करने का एक प्रयास और Metasploit Framework का उपयोग करना।
 exploit-install/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v2.0 एक उपयोगी python script है जो Microsoft RTF RCE का दोहन करने का एक त्वरित और प्रभावी तरीका प्रदान करता है। यह एक…
 killswitch-gui/flask_heroku_redirector
flask heroku C2 redirector टेम्पलेट








