
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित

 aws-alchemy/squidmagic
वेब-आधारित नेटवर्क ट्रैफ़िक 🕶 का विश्लेषण करके केंद्रीय कमांड और कंट्रोल सर्वर का पता लगाएं
 weaselsec/godpotato-aggressor-script
Cobalt Strike Aggressor स्क्रिप्ट जो रेड टीम ऑपरेशन्स के दौरान GodPotato के माध्यम से Windows सर्विस-अकाउंट से SYSTEM विशेषाधिकार वृद्धि (privilege…
 machine1337/win-rat
एक पूरी तरह से अज्ञेय RAT जो विंडोज के लिए है और हर प्रकार की एंटीवायरस सुरक्षा को बायपास करता है तथा आपको आपके टर्मिनल में CMD शेल प्रदान करेगा।
 icyguider/newpowerdns
PowerDNS का अद्यतन संस्करण @domchell द्वारा। DNS A रिकॉर्ड पर स्थानांतरण के लिए समर्थन और कुछ अन्य उपयोगी सुविधाएँ जोड़ता है।
 mr-xn/cve-2024-36401
प्रॉपर्टी नाम एक्सप्रेशन्स का मूल्यांकन करने में रिमोट कोड एक्सेक्यूशन (RCE) भेद्यता, शोषण के कई तरीकों के साथ
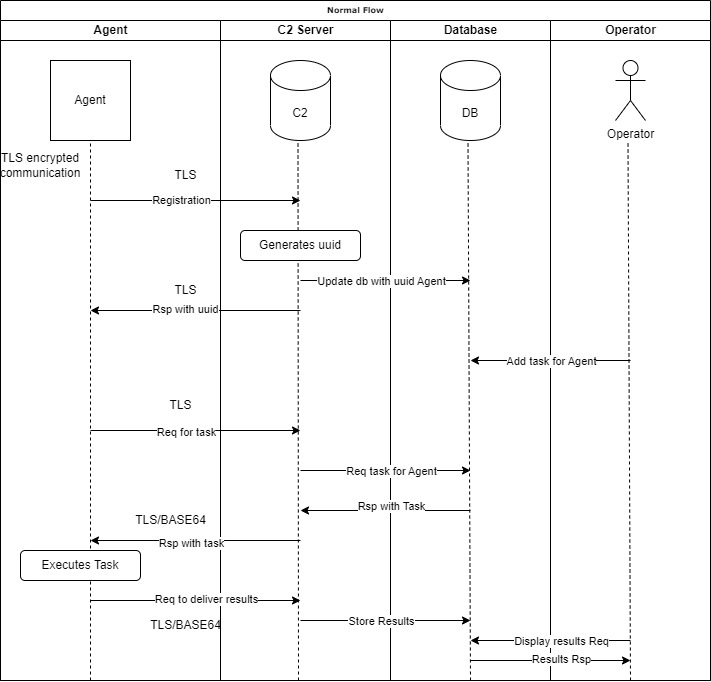 voukatas/commander
पायथन-आधारित कमांड और कंट्रोल फ्रेमवर्क जिसमें एन्क्रिप्टेड TLS संचार, एकाधिक एजेंट सपोर्ट (Python/C), इंटरैक्टिव सत्र, फ़ाइल स्थानांतरण, और रेड टीम…
 vikramaditya015/samsung-android-lpe
CVE-2026-20980, CVE-2026-20981, CVE-2026-20982 के लिए Poc
 cedowens/mythic-macro-generator
Python3 स्क्रिप्ट जो Mythic पेलोड लॉन्च करने के लिए मैक्रो जनरेट करती है। लेखक: Cedric Owens
 i5n0rth/cve-2023-33246
Apache RocketMQ में CVE-2023-33246 के लिए एक्सप्लॉइट। यह कमजोर सर्वरों पर मनमाने कमांड निष्पादित करने के लिए कॉन्फ़िगरेशन गुणों को संशोधित करता है,…
 forcefledgling/cve-2023-22518
Confluence Data Center और Server में अनुचित प्राधिकरण भेद्यता
 darkcodersc/sharpftpc2
दूरस्थ प्रणालियों को आपस में जोड़ने के लिए एक सुव्यवस्थित FTP-संचालित कमांड और नियंत्रण मार्ग।
 1135/solr_exploit
Apache Solr दूरस्थ कोड निष्पादन भेद्यता (CVE-2019-0193) एक्सप्लॉइट
 woj-ciech/daily-dose-of-malware
स्क्रिप्ट आपको Malshare, Malcode, Google, Cymon - vxvault, cybercrime tracker और Pony के लिए c2 जैसे ओपन सोर्स प्लेटफार्मों से दुर्भावनापूर्ण…
 xm0kht4r/phoenix-framework
पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क जो C2 के लिए टेलीग्राम और डिस्कॉर्ड जैसी विश्वसनीय साइटों का दुरुपयोग करता है।
 vin01/poc-proxycommand-vulnerable
Proof of concept का उपयोग करके ssh क्लाइंट्स पर असुरक्षित proxycommand कॉन्फ़िगरेशन का शोषण करने के लिए (CVE-2023-51385)
 bishopfox/joro
एक सहयोगी वेब शोषण फ्रेमवर्क।
 pard0p/remote-bof-runner
Remote BOF Runner, Beacon Object Files (BOFs) के दूरस्थ निष्पादन के लिए Crystal Palace के साथ बने PIC लोडर का उपयोग करने वाला एक Havoc विस्तार ढांचा…
 nopbrick/seeproxy
CobaltStrike malleable profile सत्यापन के साथ Golang रिवर्स प्रॉक्सी।








