
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित

 blazeinfosec/bt2
Blaze Telegram Backdoor Toolkit एक पोस्ट-एक्सप्लॉइटेशन टूल है जो टेलीग्राम के बुनियादी ढांचे को C&C के रूप में उपयोग करता है।
 kcarretto/paragon
लाल टीम जुड़ाव मंच जिसका लक्ष्य एक सरल UI के पीछे आक्रामक उपकरणों को एकीकृत करना है।
 ivan-sincek/powershell-reverse-tcp
रिमोट होस्ट के साथ संवाद करने के लिए PowerShell स्क्रिप्ट्स।
 nccgroup/pybeacon
Cobalt Strike बीकन्स से निपटने के लिए Python स्क्रिप्ट्स का एक संग्रह
 twosevenonet/injectsetconsole
प्रोसेस कोड इंजेक्शन के लिए WriteProcessMemory का उपयोग किए बिना प्रूफ ऑफ कॉन्सेप्ट
 shadow-workers/shadow-workers
शैडो वर्कर्स एक मुफ्त और ओपन सोर्स C2 और प्रॉक्सी है जो पैठ परीक्षकों के लिए XSS और दुर्भावनापूर्ण सेवा कार्यकर्ताओं (SW) के शोषण में मदद करने के लिए…
 zcgonvh/cve-2020-17144
CVE-2020-17144 के लिए हथियारबंद उपकरण
 ruped24/killchain
हमलों के 'kill chain' चरणों को निष्पादित करने के लिए एक एकीकृत कंसोल।
 noahoksuz/osripper
एंटीवायरस से बचने वाला क्रॉस-प्लेटफ़ॉर्म Backdoor और Crypter Framework एक एकीकृत हल्के वजन वाले webUI के साथ
 0x09al/dns-persist
DNS-Persist एक पोस्ट-एक्सप्लॉयटेशन एजेंट है जो कमांड और कंट्रोल के लिए DNS का उपयोग करता है।
 dazzyddos/lsawhisper-bof
एक बीकन ऑब्जेक्ट फ़ाइल (BOF) जो LSA अविश्वसनीय/विश्वसनीय क्लाइंट इंटरफ़ेस के माध्यम से सीधे Windows प्रमाणीकरण पैकेजों से बात करती है, LSASS…
 redsiege/persistassist
पूर्णतः मॉड्यूलर स्थायित्व ढांचा
 navikt/cplt
AI कोडिंग एजेंट्स के लिए सैंडबॉक्स। Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose या एक सादा शेल को kernel-स्तरीय सैंडबॉक्स…
 devzero-security/redstackpro
कैनवास पर रेड टीम इंफ्रास्ट्रक्चर और Active Directory रेंज बनाएं, फिर उन्हें एक पूर्ण Terraform और Ansible कार्यशील डायरेक्टरी में संकलित करें जिसे…
 syss-research/outis
outis एक कस्टम रिमोट एडमिनिस्ट्रेशन टूल (RAT) या ऐसा ही कुछ है। इसे विभिन्न ट्रांसपोर्ट विधियों (जैसे DNS) और प्लेटफार्मों (जैसे Powershell) को…
 brav0hax/smbexec
Samba का उपयोग करके रिमोट कमांड निष्पादन, क्रेडेंशियल डंपिंग और हैश पासिंग व पेलोड जनरेशन के साथ विंडोज नेटवर्क पर लैटरल मूवमेंट के लिए तेज़…
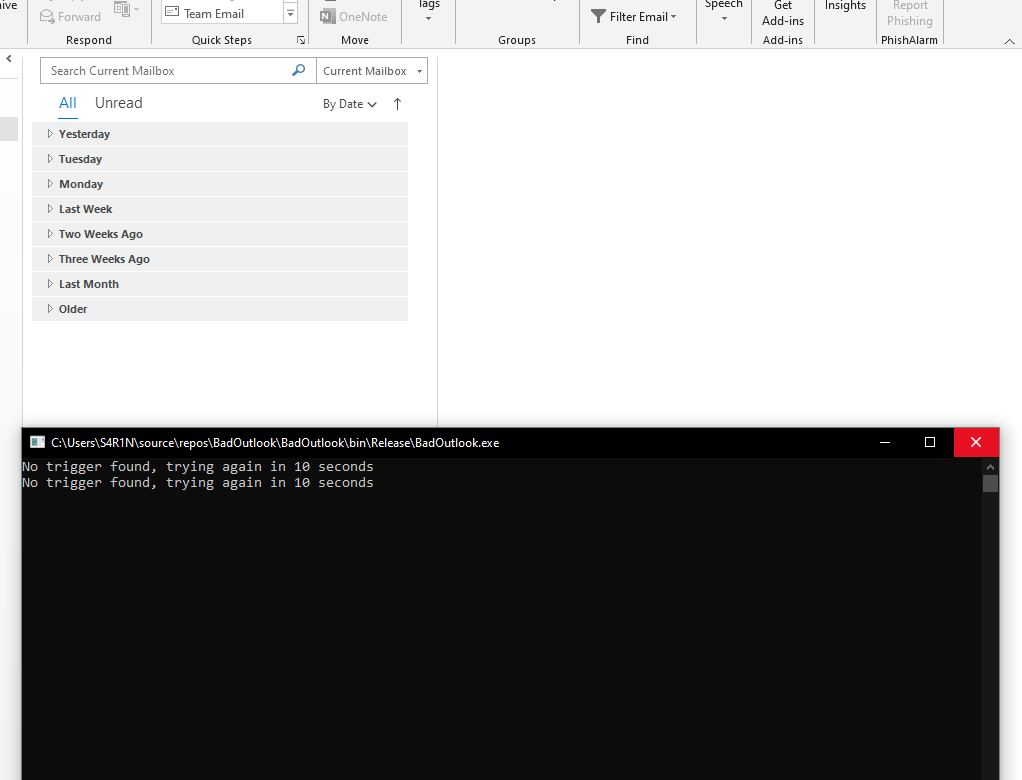 aahmad097/badoutlook
प्रूफ-ऑफ-कॉन्सेप्ट C# टूल जो COM इंटरफ़ेस के माध्यम से Outlook ईमेल पढ़ता है, ट्रिगर विषय पंक्तियों से base64-एन्कोडेड शेलकोड निकालता है, और…
 byt3bl33d3r/pymalleablec2
कोबाल्ट स्ट्राइक मैलिएबल C2 प्रोफाइल के लिए पायथन इंटरप्रेटर। आपको उन्हें प्रोग्रामेटिक रूप से पार्स करने, बनाने और संशोधित करने की अनुमति देता है।








