
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित

 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 azeemidrisi/phonesploit-pro
एक ऑल-इन-वन हैकिंग टूल जो Android डिवाइसों को दूरस्थ रूप से अपने कब्ज़े में लेने के लिए है।
 ne0nd0g/merlin
Merlin गोलैंग में लिखा गया एक क्रॉस-प्लेटफ़ॉर्म पोस्ट-एक्सप्लॉइटेशन HTTP/2 कमांड एंड कंट्रोल सर्वर और एजेंट है।
 pennyw0rth/netexec
विंडोज/एडी वातावरण में स्वचालित नेटवर्क प्रमाणीकरण परीक्षण, क्रेडेंशियल हार्वेस्टिंग, और पार्श्व आंदोलन के लिए मॉड्यूलर प्रोटोकॉल समर्थन वाला…
 samratashok/nishang
Nishang - आक्रामक PowerShell रेड टीम, पेनिट्रेशन टेस्टिंग और आक्रामक सुरक्षा के लिए।
 meshcore-dev/meshcore
पैकेट रेडियो के लिए एक नया हल्का, हाइब्रिड रूटिंग मेश प्रोटोकॉल
 x0rz/eqgrp
डिक्रिप्टेड सामग्री eqgrp-auction-file.tar.xz
 its-a-feature/mythic
एक सहयोगात्मक, बहु-प्लेटफ़ॉर्म, रेड टीमिंग फ्रेमवर्क
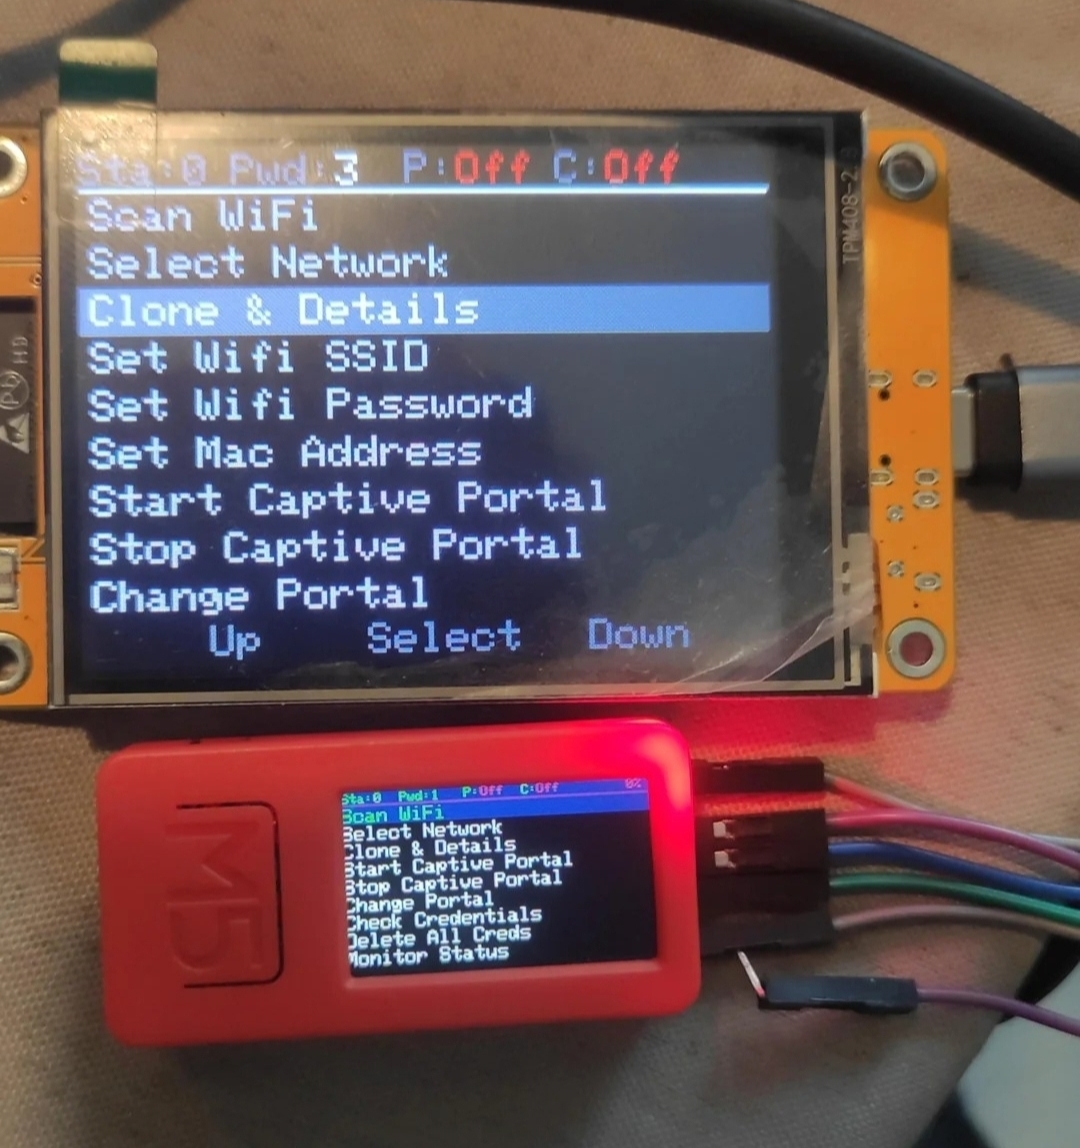 7h30th3r0n3/evil-m5project
M5Stack उपकरणों के लिए बहुउद्देशीय WiFi पैठ परीक्षण टूलकिट। सुरक्षा शिक्षा और रेड टीम मूल्यांकन के लिए नेटवर्क स्कैनिंग, ईविल-ट्विन हमले,…
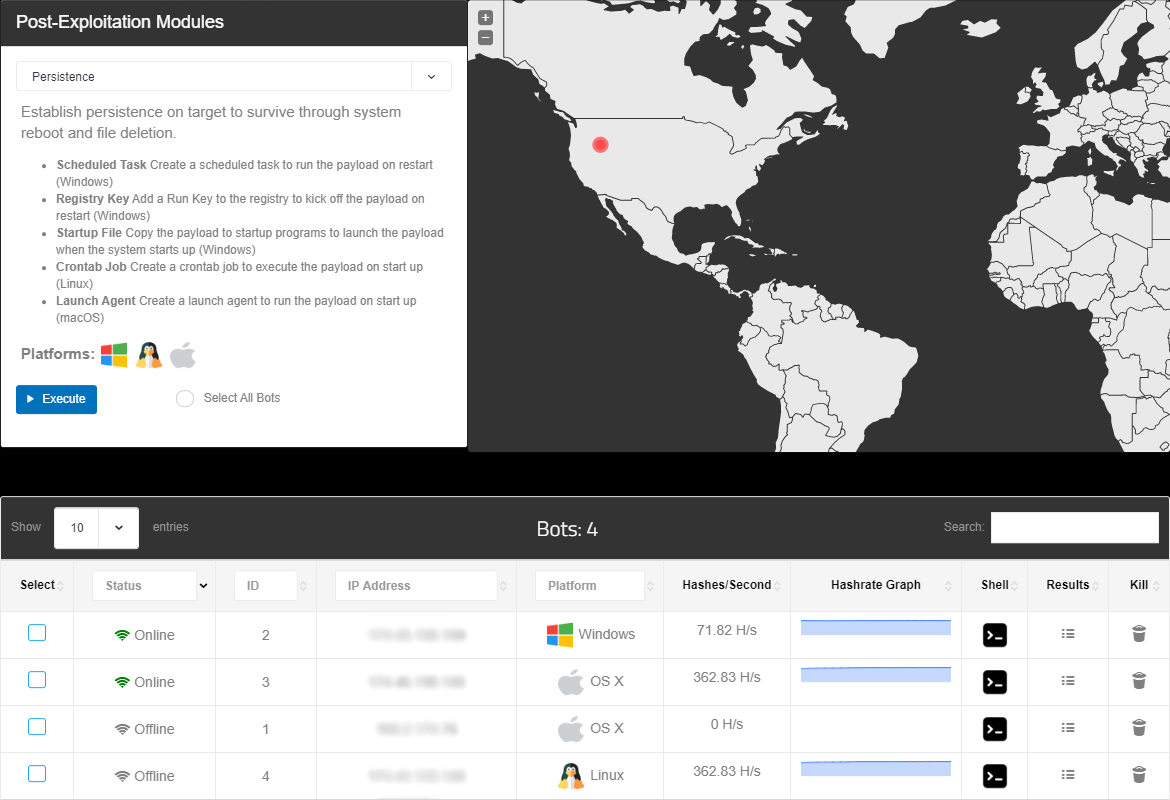 malwaredllc/byob
छात्रों, शोधकर्ताओं और डेवलपर्स के लिए एक ओपन-सोर्स पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क।
 trustedsec/unicorn
Unicorn एक सरल उपकरण है जो PowerShell डाउनग्रेड हमले का उपयोग करके शेलकोड को सीधे मेमोरी में इंजेक्ट करने के लिए है। यह Matthew Graeber के PowerShell…
 bc-security/empire
Empire एक पोस्ट-एक्सप्लॉइटेशन और एडवर्सरी इम्यूलेशन फ्रेमवर्क है जिसका उपयोग रेड टीम्स और पेनेट्रेशन टेस्टर्स की सहायता के लिए किया जाता है।
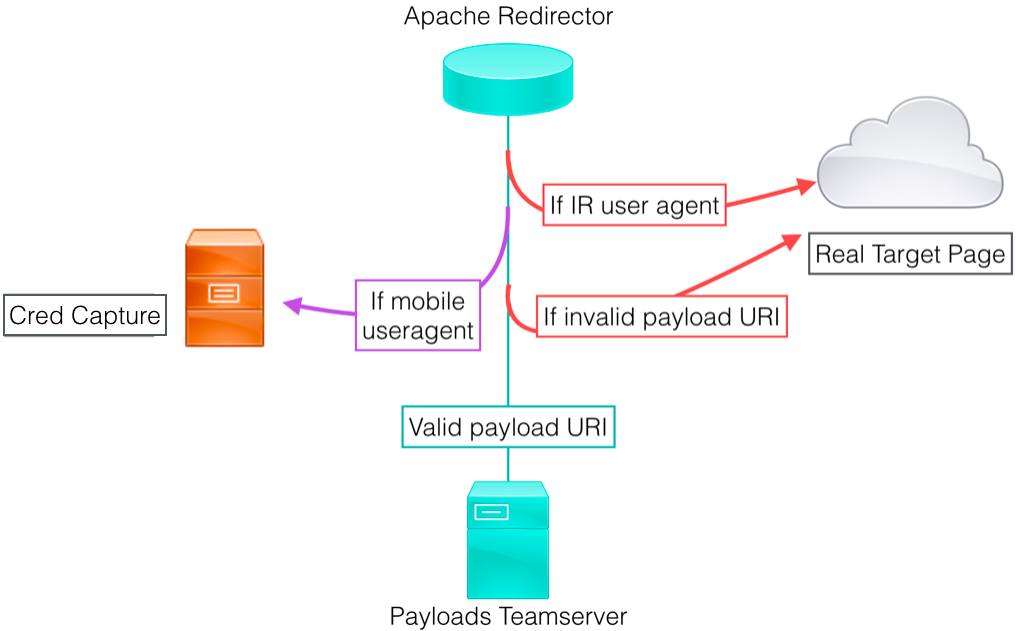 bluscreenofjeff/red-team-infrastructure-wiki
रेड टीम इंफ्रास्ट्रक्चर हार्डनिंग संसाधनों को एकत्र करने के लिए विकी
 guardicore/monkey
Infection Monkey - एक ओपन-सोर्स प्रतिद्वंद्वी अनुकरण प्लेटफ़ॉर्म
 undeadsec/socialfish
अधिकृत रेड टीम अभ्यासों के लिए आधुनिक गतिशील फिशिंग टूलकिट। लॉगिन पेजों को क्लोन करता है, क्रेडेंशियल्स, कुकीज़ और 2FA कोड को कैप्चर करता है, जिसमें…
 rapid7/metasploit-payloads
विभिन्न Metasploit Framework पेलोड्स के लिए एकीकृत रिपॉज़िटरी
 zer0yu/awesome-cobaltstrike
अद्भुत CobaltStrike संसाधनों की सूची
 nullarray/autosploit
स्वचालित मास एक्सप्लॉइटर




