
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित

 cyberharsh/drupalcve-2018-7602
Drupal CVE-2018-7602 रिमोट कोड एक्ज़ीक्यूशन कमजोरी का शोषण, जो sanitize() फ़िल्टर के डबल URL एन्कोडिंग बाइपास के माध्यम से काम करता है। इसमें…
 themehackers/cve-2026-34038
CVE-2026-34038: Coolify में प्रमाणित दूरस्थ कमांड इंजेक्शन
 trajanox/cve-2026-25541-fuel-analysis
Fuel इंफ्रास्ट्रक्चर पर CVE-2026-25541 का प्रभाव विश्लेषण (bytes क्रेट इंटीजर ओवरफ्लो)
 starkchristmas/cve-2020-1947
CVE-2020-1947 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और विश्लेषण, Apache ShardingSphere UI में YAML डिसेरिएलाइज़ेशन रिमोट कोड निष्पादन भेद्यता, पुनरुत्पादन चरणों…
 dannyendortest/gin-vulnerable
gin v1.7.0 (CVE-2023-29401) के लिए डेमो उपभोक्ता — उपयोगकर्ता इनपुट के साथ Context.FileAttachment। endorctl scan target।
 simota/nginx-rift-scanner
CVE-2026-42945 (NGINX Rift) के लिए केवल-पहचान स्कैनर, ngx_http_rewrite_module में एक हीप ओवरफ़्लो। संस्करण पहचान + nginx.conf पैटर्न विश्लेषण। Python…
 emresandikci/nextjs-cve-2026-23870-checker
जाँचकर्ता और सुधारक सभी 13 कमजोरियों के लिए Next.js मई 2026 सुरक्षा रिलीज़ में (CVE-2026-23870)
 qwqdanchun/cve-2023-27363
सुरक्षा परीक्षण और मान्यता के लिए स्वचालित शोषण तर्क के साथ एक विशिष्ट कमजोरी का प्रदर्शन करने वाला CVE-2023-27363 के लिए प्रूफ-ऑफ-कॉन्सेप्ट…
 renweimeng/vlun-agent-x
VulnAgent-X: रिपॉजिटरी-स्तरीय भेद्यता पहचान के लिए एक स्तरित एजेंटिक फ्रेमवर्क
 apena-ba/cve-2024-39306
CVE-2024-39306 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, ChurchCRM <= 5.8.0 में एक SQL इंजेक्शन भेद्यता जो प्रमाणित दूरस्थ कोड निष्पादन की अनुमति देती है।…
 aliksir/nextjs-security-scanner
Bash स्क्रिप्ट CVE-2025-55182 (React2Shell) और Next.js प्रोजेक्ट्स में क्रेडेंशियल लीक का पता लगाने के लिए। शून्य निर्भरताएँ।
 zenithgenius/wordpress-batch-rce-lab
CVE-2026-63030: WordPress REST बैच-एंडपॉइंट ऐरे डीसिंक। तंत्र, पहचान, शमन, और एक सुरक्षित पुनरुत्पादन लैब।
 lserein/cve-2023-34598
Gibbon लोकल फ़ाइल इन्क्लूज़न भेद्यता (CVE-2023-34598)
 ricedu/struts1-patch
struts1 CVE-2014-0114 classLoader हेरफेर भेद्यता पैच
 daftspunk/cve-2021-32648
अक्टूबर CMS प्रमाणीकरण बायपास कमजोरियों CVE-2021-32648 और CVE-2021-29487 के लिए User.php में ढीली तुलनाओं को सख्त तुलनाओं में परिवर्तित करके एक…
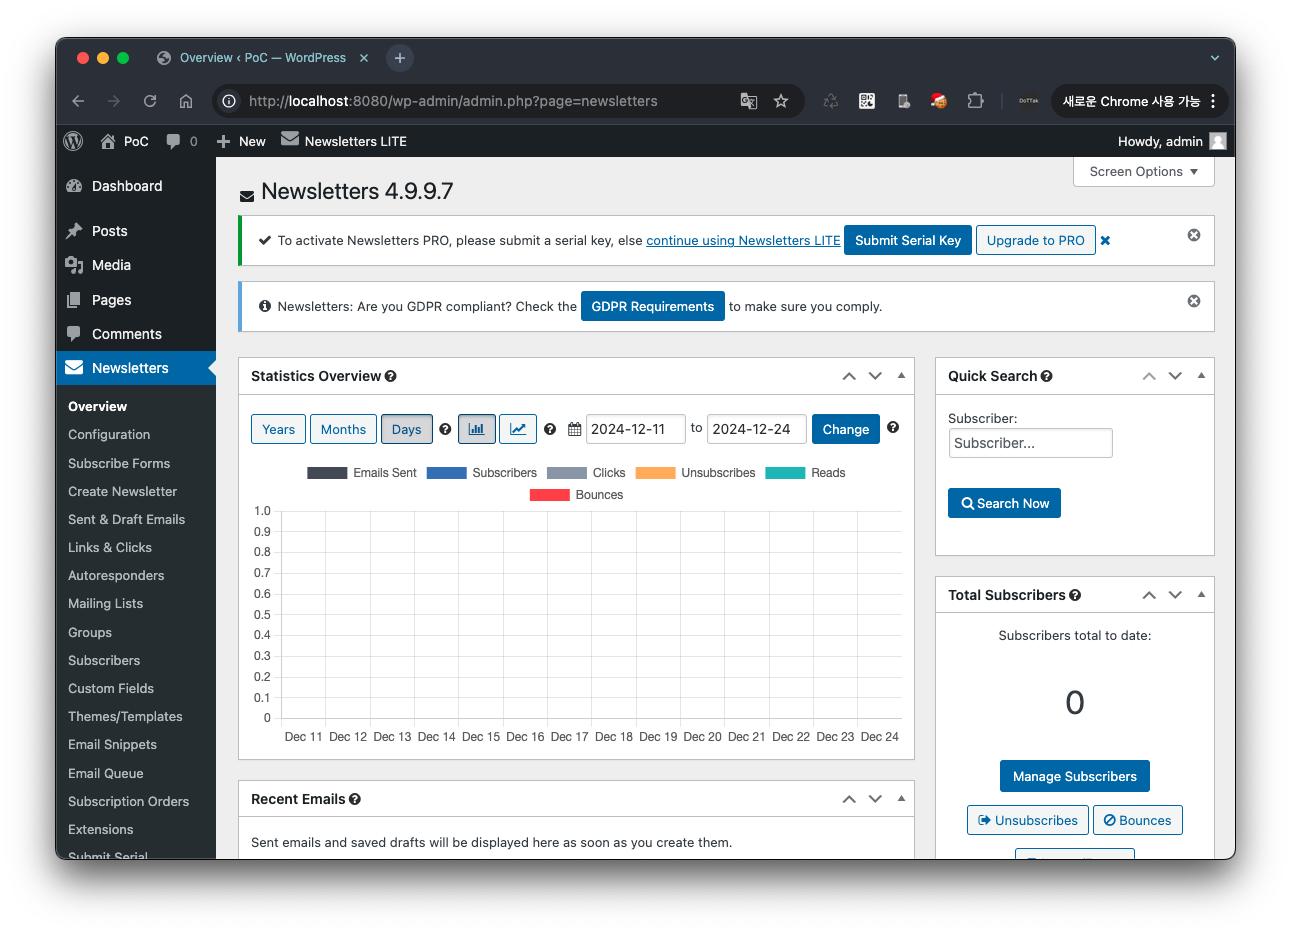 dottak/cve-2025-30921
CVE-2025-30921 का PoC
 phongld97/detect-cve-2018-16858
लक्ष्य प्रणालियों में CVE-2018-16858 भेद्यता का पता लगाने के लिए Python स्क्रिप्ट, जो इस विशिष्ट सुरक्षा दोष की त्वरित पहचान और मूल्यांकन को सक्षम…








