#1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित
 h3st4k3r/cve-2025-30065
जावा-आधारित शोध उपकरण जो CVE-2025-30065 का अध्ययन करने के लिए बनाया गया है, यह Apache Parquet में Avro स्कीमा डिसीरियलाइज़ेशन के माध्यम से एक RCE…
 titanous/rocacheck
वह Go पैकेज जो यह जाँचता है कि RSA कुंजियाँ ROCA / CVE-2017-15361 के प्रति संवेदनशील हैं या नहीं।
 mcdulltii/cve-2022-1329
WordPress Elementor 3.6.0 3.6.1 3.6.2 RCE POC
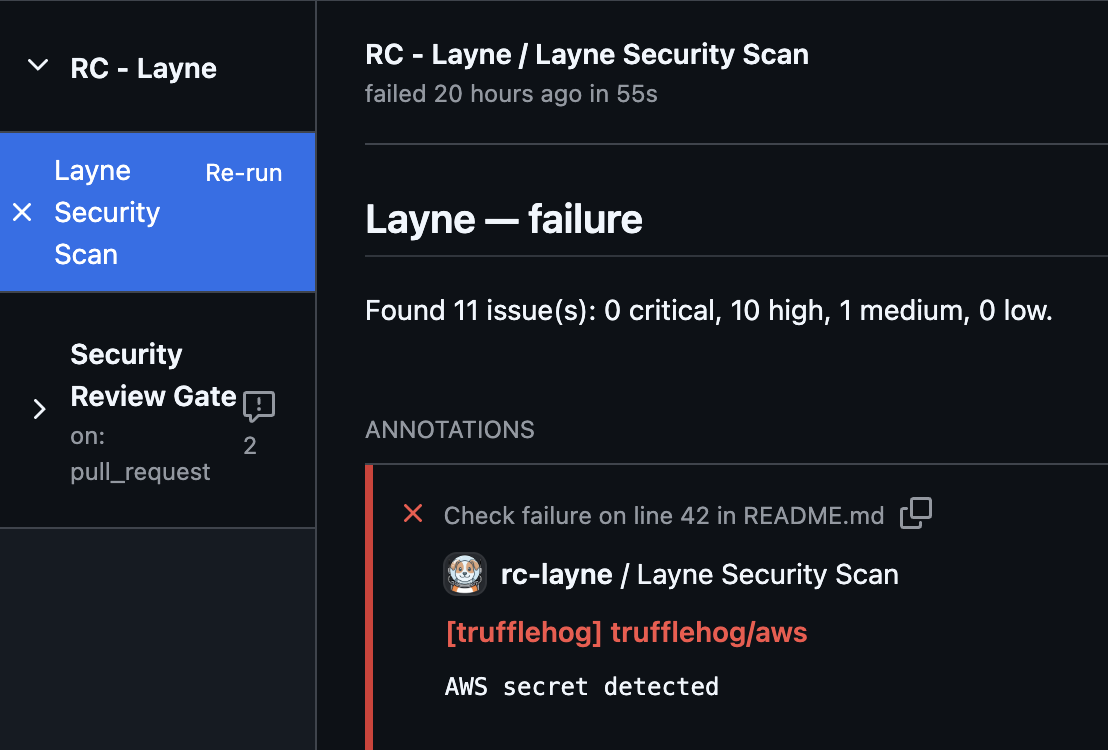 rocketchat/layne
एक doggo जो आपके रिपॉजिटरी में सुरक्षा समस्याओं की तलाश करने में मदद करता है।
 p0in7s/cve-2024-38475
CVE-2024-38475 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Apache HTTP Server mod_rewrite के अनुचित एस्केपिंग को लक्षित करता है, जो कोड निष्पादन या स्रोत…
 papageo75/cve-2026-48908-poc
CVE-2026-48908 के लिए बिना प्रमाणीकरण वाला RCE PoC — Joomla के लिए SP Page Builder (≤ 6.6.1): asset.uploadCustomIcon के माध्यम से मनमाना फ़ाइल अपलोड।…
 sickwell/cve-2025-55182
CVE-2025-55182 - React सर्वर घटक RCE शोषण और स्कैनर बाहरी सर्वर और CLI इंटरफ़ेस का समर्थन करता है
 x1r0z/spring-amqp-deserialization
Spring AMQP डिसीरियलाइज़ेशन भेद्यता (CVE-2023-34050) का PoC
 kuron3k0/spring-data-mongodb-example
# CVE-2022-22980 (Spring Data MongoDB SpEL इंजेक्शन) के लिए Dockerized PoC वातावरण, जिसमें क्राफ्टेड HTTP अनुरोधों के माध्यम से रिमोट कोड निष्पादन…
 xsultan/log4jshield
Log4j Shield - तेज़ ⚡, स्केलेबल और उपयोग में आसान Log4j कमजोरी CVE-2021-44228 खोजक और पैचर
 ktn1990/cve-2019-10869
(वर्डप्रेस) निंजा फॉर्म्स फ़ाइल अपलोड एक्सटेंशन <= 3.0.22 – बिना प्रमाणीकरण के मनमानी फ़ाइल अपलोड
 tai-e/cve-2021-44228
लॉग4शेल (उर्फ CVE-2021-44228) भेद्यता की पहचान करने के लिए Tai-e का उपयोग करें
 jra89/cve-2019-19576
यह एक फ़िल्टर बाईपास एक्सप्लॉइट है जो class.upload.php <= 2.0.3 में मनमाना फ़ाइल अपलोड और रिमोट कोड निष्पादन का परिणाम देता है।
 47cid/wp2shell-lab
CVE-2026-63030 और CVE-2026-60137 के लिए शैक्षिक PoC + प्रयोगशाला: वर्डप्रेस कोर में REST बैच-रूट भ्रम के माध्यम से पूर्व-प्रमाणीकरण SQL इंजेक्शन
 mpgn/cve-2018-19276
CVE-2018-19276 - OpenMRS असुरक्षित ऑब्जेक्ट डिसीरियलाइज़ेशन RCE
 martyx00/vulnfanatic-ng
डीकंपाइल बाइनरीज़ में कमजोरियों की पहचान करने के लिए BianryNinja प्लगइन, जिसमें प्रोग्रामैटिक स्कैन और LLM सपोर्ट दोनों शामिल हैं।
 security-phoenix-demo/mongobleed-exploit-cve-2025-14847
शोषण प्रयोगशाला, डॉकर और कोड स्कैनर mongobleed भेद्यता CVE-2025-14847 के लिए, साथ ही Phoenix Security Sync उपकरण