
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
कोड विश्लेषण — पृष्ठ 19 | Kitploit
श्रेणियाँ

कोड विश्लेषण

स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
semgrep preview#1

semgrep

GitHubsemgrep/semgrep
16.2k4 दिन पहले
codeql preview#2

codeql

GitHubgithub/codeql
10.3k15घं 46मि पहले
sonarqube preview#3

sonarqube

GitHubsonarsource/sonarqube
11.1k5 दिन पहले
infer preview#4

infer

GitHubfacebook/infer
15.7k9 घंटे पहले
ghidra preview#5

ghidra

GitHubnationalsecurityagency/ghidra
71.1k2 दिन पहले
radare2 preview#6

radare2

GitHubradareorg/radare2
24.5k14घं 42मि पहले
capa preview#7

capa

GitHubmandiant/capa
6.1k3 दिन पहले
bandit preview#8

bandit

GitHubpycqa/bandit
8.2k6 दिन पहले
gosec preview#9

gosec

GitHubsecurego/gosec
8.9k4 दिन पहले
bearer preview#10

bearer

GitHubbearer/bearer
2.7k2 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
2175 परिणाम
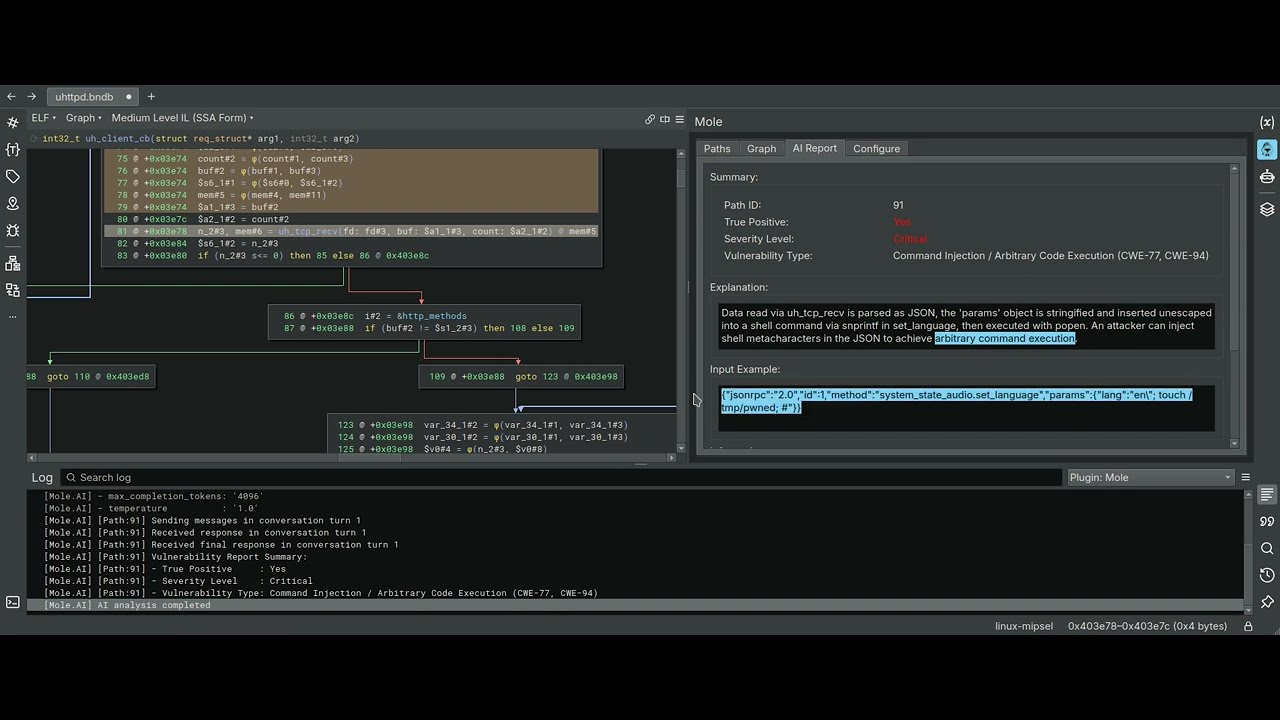
mole preview

mole

GitHubcyber-defence-campus/mole

एक Binary Ninja प्लगइन जो static taint analysis के लिए driver के रूप में variables के backward slicing का उपयोग करता है।

static-analysisvulnerability-analysiscode-analysis+4
8211 दिन पहले
autoSource preview

autoSource

GitHubshubhamshubhankar/autosource

स्रोत कोड में प्रारंभिक कमजोरियों का पता लगाने के लिए SonarQube के साथ एकीकृत स्वचालित स्थैतिक कोड विश्लेषण ढांचा, जो सभी प्लेटफार्मों पर Git…
static-code-analysisvulnerability-analysiscode-analysis+1
707 साल पहले
HttpRemotingObjRefLeak preview

HttpRemotingObjRefLeak

GitHubcodewhitesec/httpremotingobjrefleak

HTTP .NET Remoting के माध्यम से ObjRefs को लीक करने और exploit करने के लिए अतिरिक्त संसाधन (CVE-2024-29059)
vulnerability-analysiscode-analysisexploitation+4
922 साल पहले
wolfCOSE preview

wolfCOSE

GitHubwolfssl/wolfcose

एम्बेडेड सिस्टम के लिए एक तेज़, पोर्टेबल और हल्का COSE + CBOR कार्यान्वयन। PQC, FIPS 140-3, DO-178, और MISRA C का समर्थन करता है। wolfSSL द्वारा…
embedded-systems-securitystatic-analysisencryption-decryption-tools+7
7610 दिन पहले
UTopia preview

UTopia

GitHubsamsung/utopia

UT आधारित स्वचालित फ़ज़ ड्राइवर जनरेशन

static-code-analysisvulnerability-analysiscode-analysis+1
1681 साल पहले
gosentry preview

gosentry

GitHubtrailofbits/gosentry

सुरक्षा-केंद्रित Go टूलचेन, अत्याधुनिक फ़ज़िंग क्षमताओं पर केंद्रित।
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
1171 महीना पहले
BurpSuiteJSBeautifier preview

BurpSuiteJSBeautifier

GitHubirsdl/burpsuitejsbeautifier

Burp Suite JS Beautifier

web-proxies-interceptioncode-analysisdebuggers+1
10112 साल पहले
qsynthesis preview

qsynthesis

GitHubquarkslab/qsynthesis

ग्रेबॉक्स सिंथेसाइज़र जो असेंबली निर्देशों के डीऑबफस्केशन के लिए तैयार किया गया है।
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
1811 साल पहले
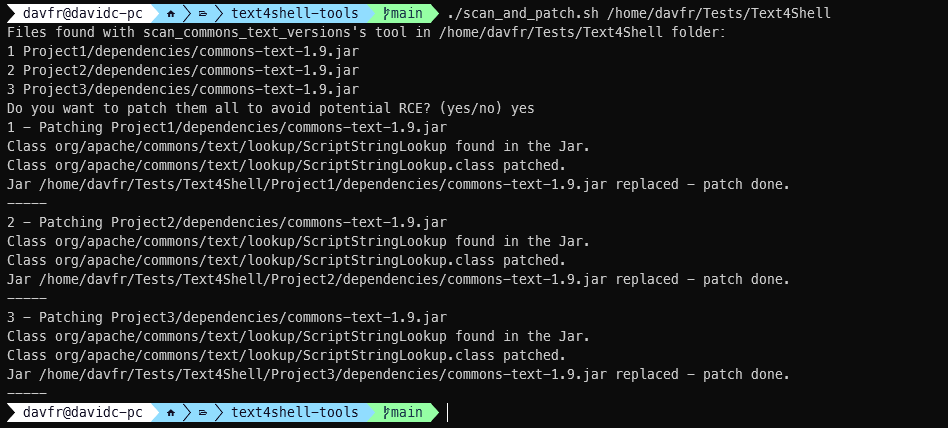
text4shell-tools preview

text4shell-tools

GitHubjfrog/text4shell-tools

Java JAR/WAR आर्टिफैक्ट्स में असुरक्षित Apache Commons Text का पता लगाएँ और उसे पैच करें; क्लासेस का फ़िंगरप्रिंट लें और CVE-2022-42889 (Text4Shell)…
defensive-toolsstatic-analysisvulnerability-analysis+3
1044 साल पहले
FastjsonVulns preview

FastjsonVulns

GitHubhosch3n/fastjsonvulns

Fastjson 1.2.80 CVE-2022-25845 के लिए एक्सप्लॉइट, जो RCE के लिए AspectJ फ़ाइल रीडिंग और Groovy रिमोट क्लास लोडिंग को सक्षम बनाता है।
payload-generationvulnerability-analysiscode-analysis+2
923 महीने पहले
cred_scanner preview

cred_scanner

GitHubdisruptops/cred_scanner

एक सरल फ़ाइल-आधारित स्कैनर जो फ़ाइलों में संभावित AWS एक्सेस और गुप्त कुंजियों की खोज करता है
code-analysiscloud-securitydevsecops+1
948 साल पहले
NtDetours preview

NtDetours

GitHubrbmm/ntdetours

Detours कार्यान्वयन (x64/x86) जो केवल ntdll import का उपयोग करता है

code-analysisdynamic-code-analysisreverse-engineering+3
933 महीने पहले
SEDATED preview

SEDATED

GitHubowasp/sedated

SEDATED® प्रोजेक्ट (संवेदनशील एंटरप्राइज़ डेटा विश्लेषक प्रकटीकरण को समाप्त करने के लिए)
vulnerability-scannerscode-analysisconfiguration-auditing+3
1106 साल पहले
CVE-2019-12384 preview

CVE-2019-12384

GitHubjas502n/cve-2019-12384

Jackson Rce के लिए CVE-2019-12384

dynamic-analysis-sandboxingvulnerability-analysiscode-analysis+3
1027 साल पहले
AgentStalker preview

AgentStalker

GitHubgach0ng/agentstalker

LLM एजेंट्स के लिए एंड-टू-एंड सुरक्षा ऑडिट फ्रेमवर्क: स्टैटिक AST और टेंट मॉडलिंग, अटैक सिंथेसिस, Docker सैंडबॉक्स रीप्ले, और MCP ऑडिटिंग के साथ…
static-analysisvulnerability-scannersdynamic-analysis-sandboxing+7
1322 महीने पहले
OCSD preview

OCSD

GitHubowasp/ocsd

OWASP प्रमाणित सुरक्षित-सॉफ्टवेयर डेवलपर
static-analysisvulnerability-analysiscode-analysis+2
321 महीना पहले
UnmarshalPwn preview

UnmarshalPwn

GitHubcodewhitesec/unmarshalpwn

CVE-2018-0824 के लिए POC
memory-forensicsvulnerability-analysiscode-analysis+2
874 साल पहले
scodescanner preview

scodescanner

GitHubagrawalsmart7/scodescanner

कमांड-लाइन स्थैतिक विश्लेषण स्कैनर जो कस्टम semgrep नियमों का उपयोग करके PHP और YAML स्रोत कोड में महत्वपूर्ण कमजोरियों का पता लगाता है, CI/CD…


vulnerability-scannersstatic-code-analysiscode-analysis+1
1623 साल पहले
पिछला1…181920…100अगला







