
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित
 trailofbits/multiplier
सी/सी++ बिल्ड आर्टिफैक्ट्स को एक क्वेरी-योग्य संपूर्ण-प्रोग्राम डेटाबेस में इंडेक्स करता है, जो कोड ऑडिटिंग और भेद्यता विश्लेषण के लिए AST, टोकन और…
 hasherezade/ida_ifl
IFL - इंटरैक्टिव फ़ंक्शन सूची (IDA Pro के लिए प्लगइन)
 colton1skees/dna
LLVM आधारित स्थैतिक बाइनरी विश्लेषण ढांचा
 trailofbits/testing-handbook
Trail of Bits परीक्षण हैंडबुक - appsec.guide
 kudelskisecurity/chainoffools
CVE-2020-0601 Windows CryptoAPI स्पूफिंग भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एलिप्टिक कर्व कुंजी हेरफेर का उपयोग करके फर्जी CA…
 mpast/mobileaudit
Django एप्लिकेशन जो Android APKs के लिए SAST और मैलवेयर विश्लेषण करता है।
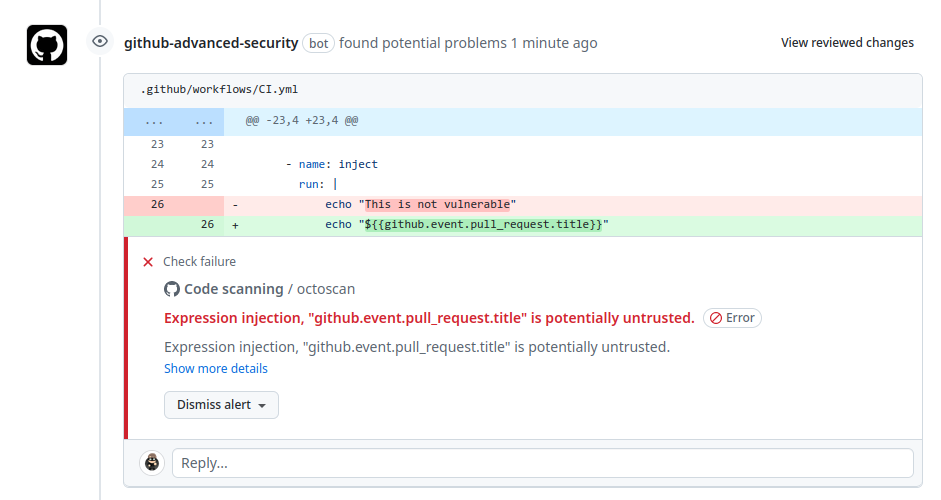 synacktiv/octoscan
Octoscan GitHub एक्शन वर्कफ़्लो के लिए एक स्थैतिक भेद्यता स्कैनर है।
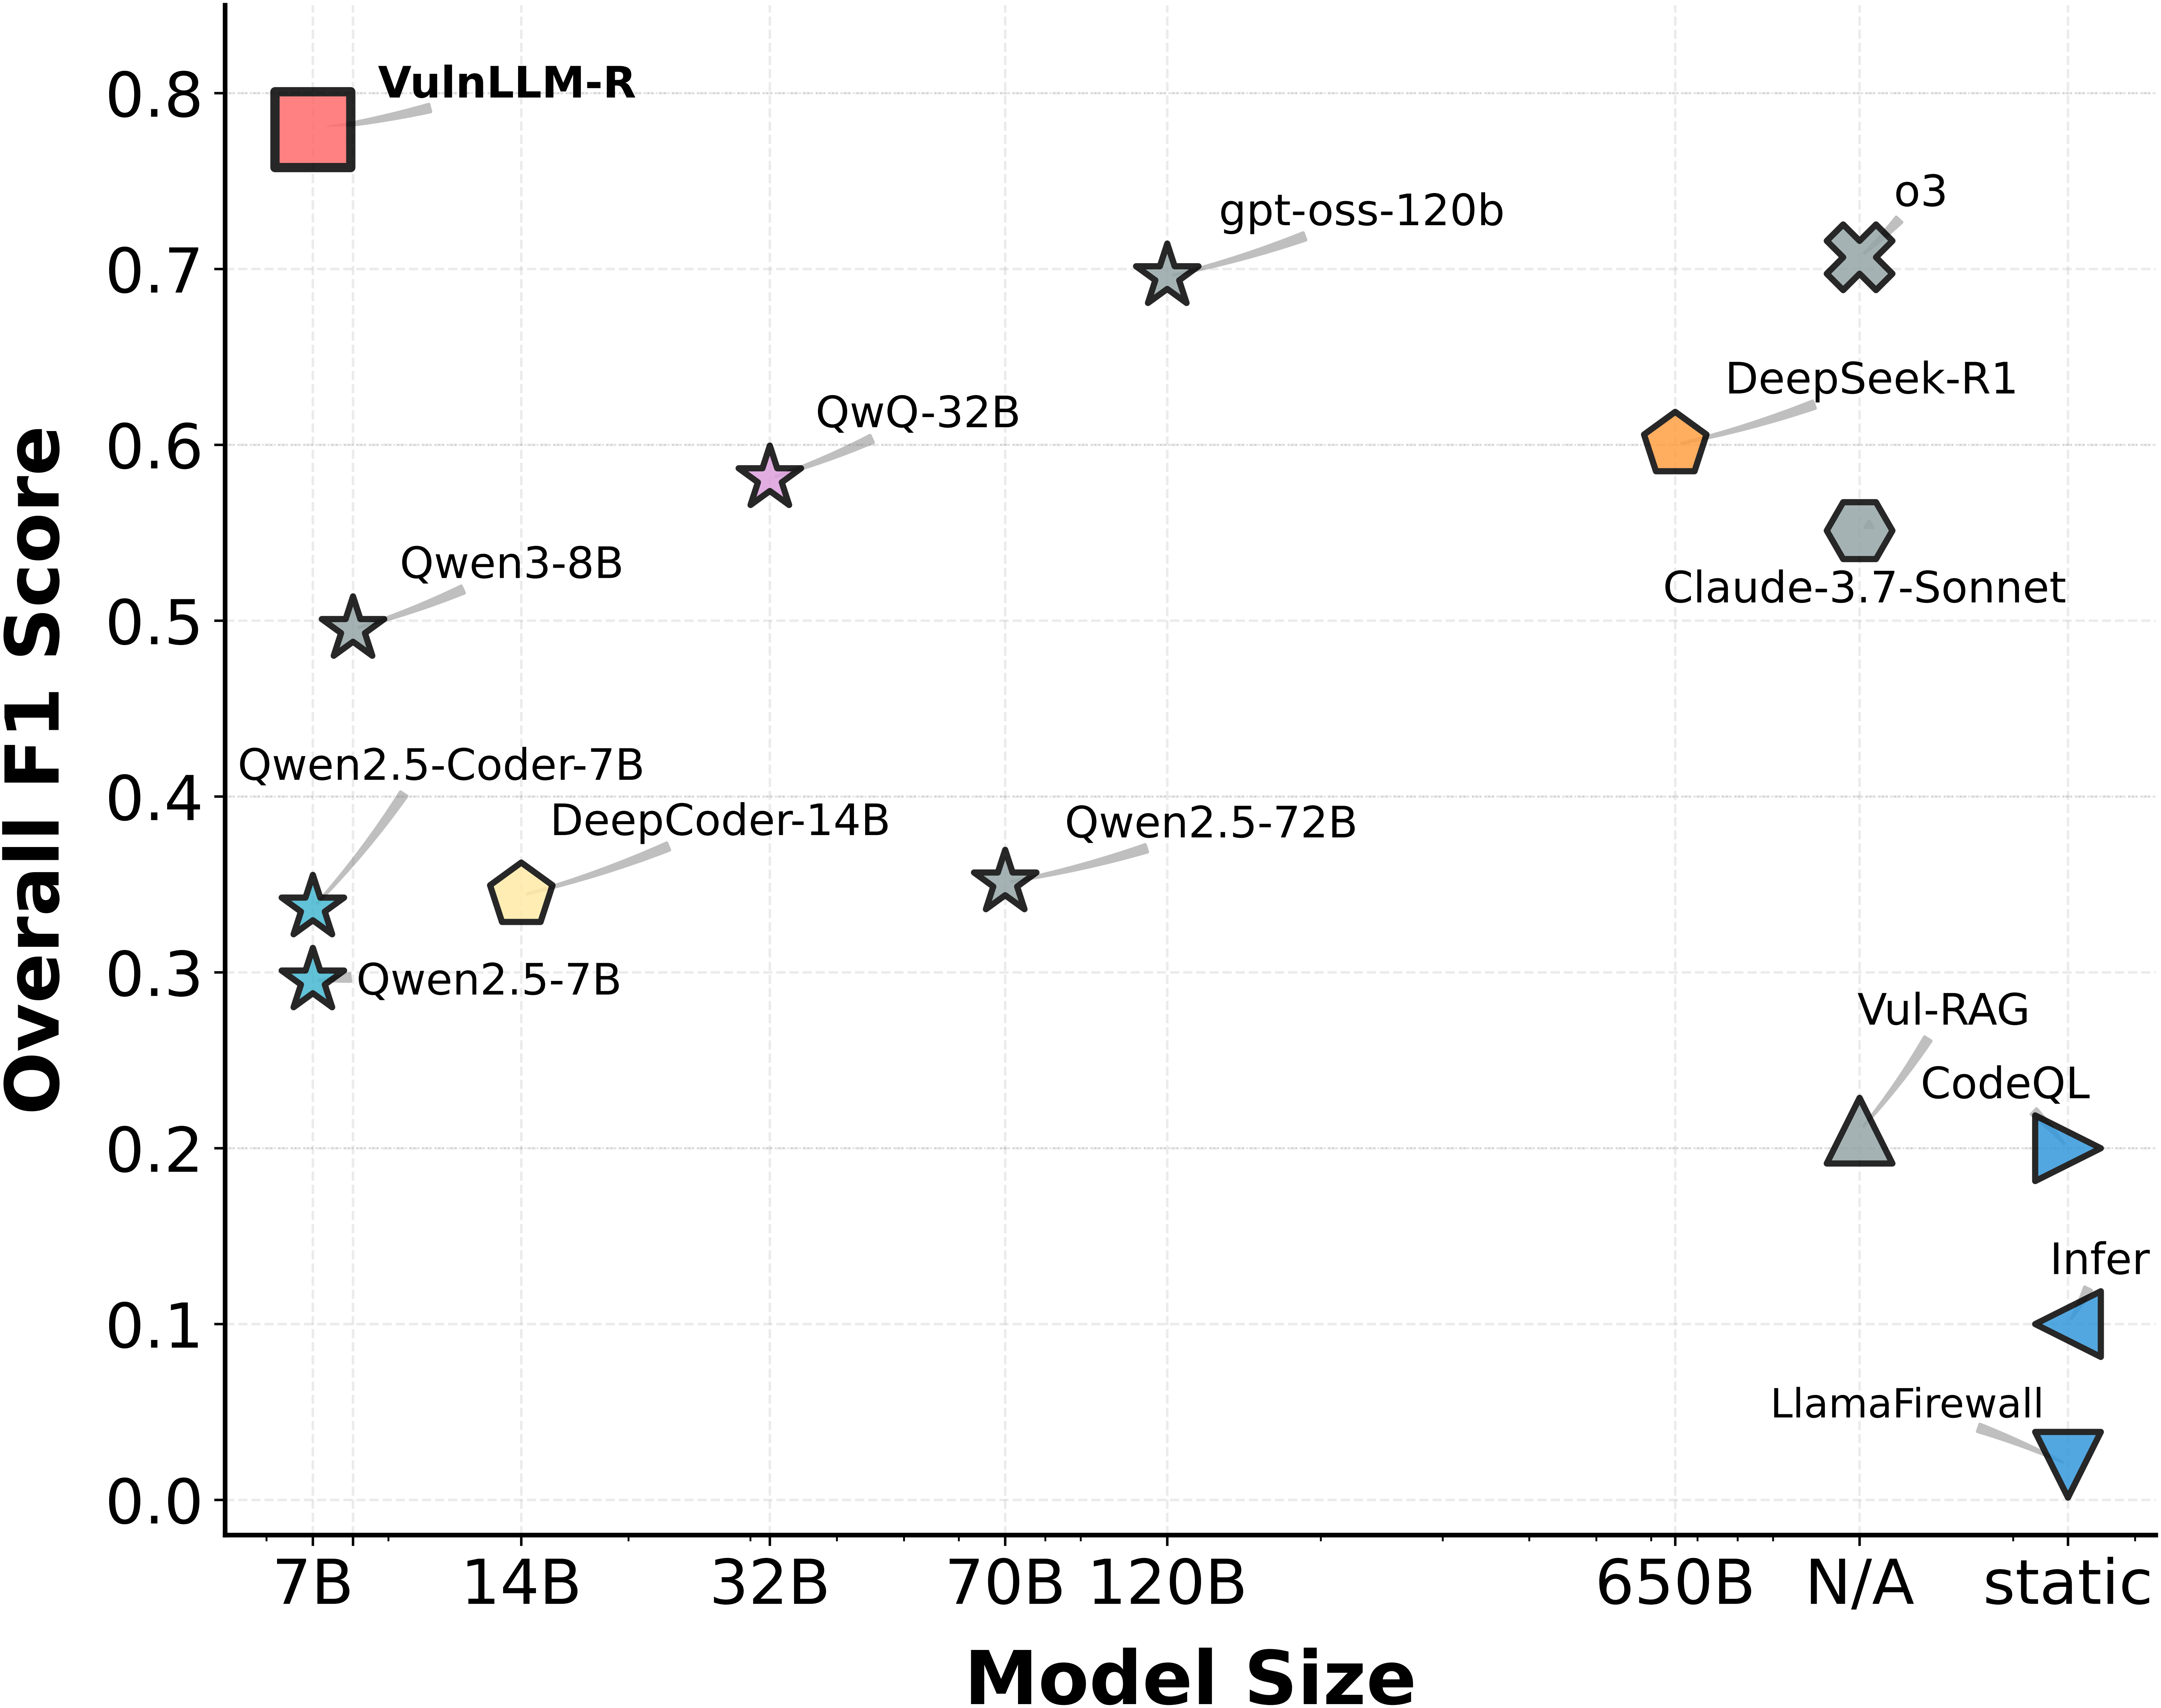 ucsb-mlsec/vulnllm-r
स्रोत-कोड भेद्यता का पता लगाने के लिए C/C++ और Python में विशेषीकृत रीज़निंग LLM, जिसमें डेटासेट निर्माण, SFT/DPO प्रशिक्षण और परिणाम-पुनरुत्पादन…
 sslmate/go-pkcs12
PKCS#12 फ़ाइलों को एन्कोड और डिकोड करने के लिए Go लाइब्रेरी
 jjyg/metasm
यह metasm का मुख्य रिपॉजिटरी है, जो ruby में लिखा गया एक मुफ्त असेंबलर / डिसअसेंबलर / कंपाइलर है।
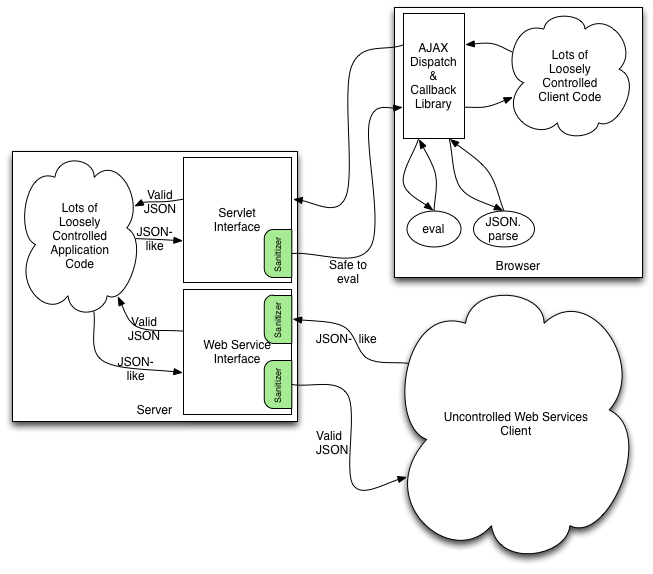 owasp/json-sanitizer
JSON-जैसी सामग्री दिए जाने पर, JSON Sanitizer इसे मान्य JSON में परिवर्तित करता है।
 elttam/semgrep-rules
Java, Go, Python, C#, Kotlin, PHP, Kubernetes और GitHub Actions में भेद्यता का पता लगाने और ऑडिट-केंद्रित कोड समीक्षा के लिए स्थैतिक विश्लेषण सुरक्षा…
 corgea/sighthound
Tree-sitter आधारित स्थिर भेद्यता स्कैनर जो पैटर्न मिलान और टेन्ट-फ्लो विश्लेषण के साथ बहु-भाषा स्रोत कोड की जाँच करता है। परिणामों को टेक्स्ट, JSON,…
 fox-it/log4j-finder
डिस्क पर और Java Archive Files के अंदर भी असुरक्षित Log4j2 संस्करण खोजें (Log4Shell CVE-2021-44228, CVE-2021-45046, CVE-2021-45105)
 check-spelling/check-spelling
रिपॉजिटरी / पुल रिक्वेस्ट / कमिट में वर्तनी जांचने के लिए वर्तनी जांचक कार्रवाई
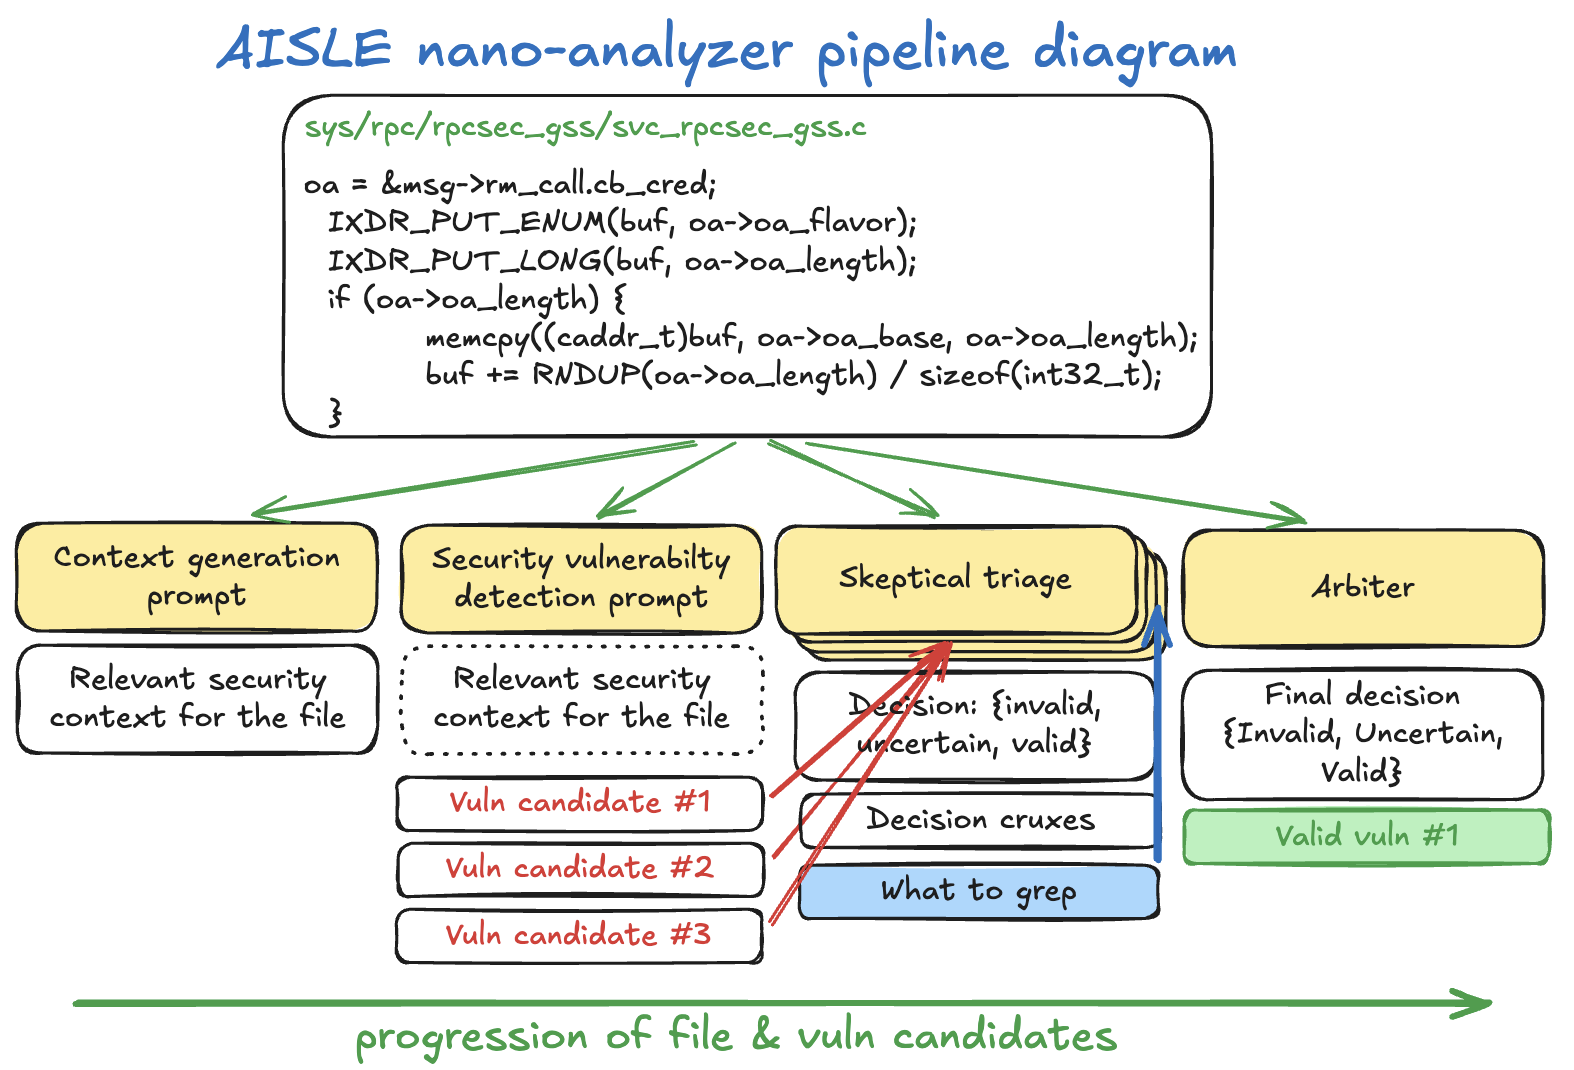 weareaisle/nano-analyzer
AISLE द्वारा एक न्यूनतम LLM-संचालित zero-day भेद्यता स्कैनर।
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Jenkins RCE प्रूफ-ऑफ-कॉन्सेप्ट: SECURITY-1266 / CVE-2019-1003000 (Script Security), CVE-2019-1003001 (Pipeline: Groovy), CVE-2019-1003002 (Pipeline:…
 0sec-labs/foxguard
एक तेज़ सार्वभौमिक कोड सुरक्षा स्कैनर, जो Rust में लिखा गया है। सभी आवश्यक सुविधाओं के साथ: 14 भाषाओं का समर्थन, ट्रायेज के लिए TUI, सीक्रेट्स,…








