#1
 foxboron/ssh-tpm-agent
एक SSH एजेंट जो हार्डवेयर-बद्ध प्रमाणीकरण के लिए TPM-सीलबंद कुंजियाँ बनाता और प्रबंधित करता है, जो कुंजी निर्माण, आयात, रैपिंग, PIN संरक्षण, और…
 selinuxproject/selinux-notebook
SELinux पर व्यापक ओपन-सोर्स पुस्तक जिसमें कर्नेल घटक, यूज़रस्पेस लाइब्रेरीज़, नीति टूलचेन, और नीति भाषा शामिल हैं। HTML, PDF, और EPUB प्रारूपों के…
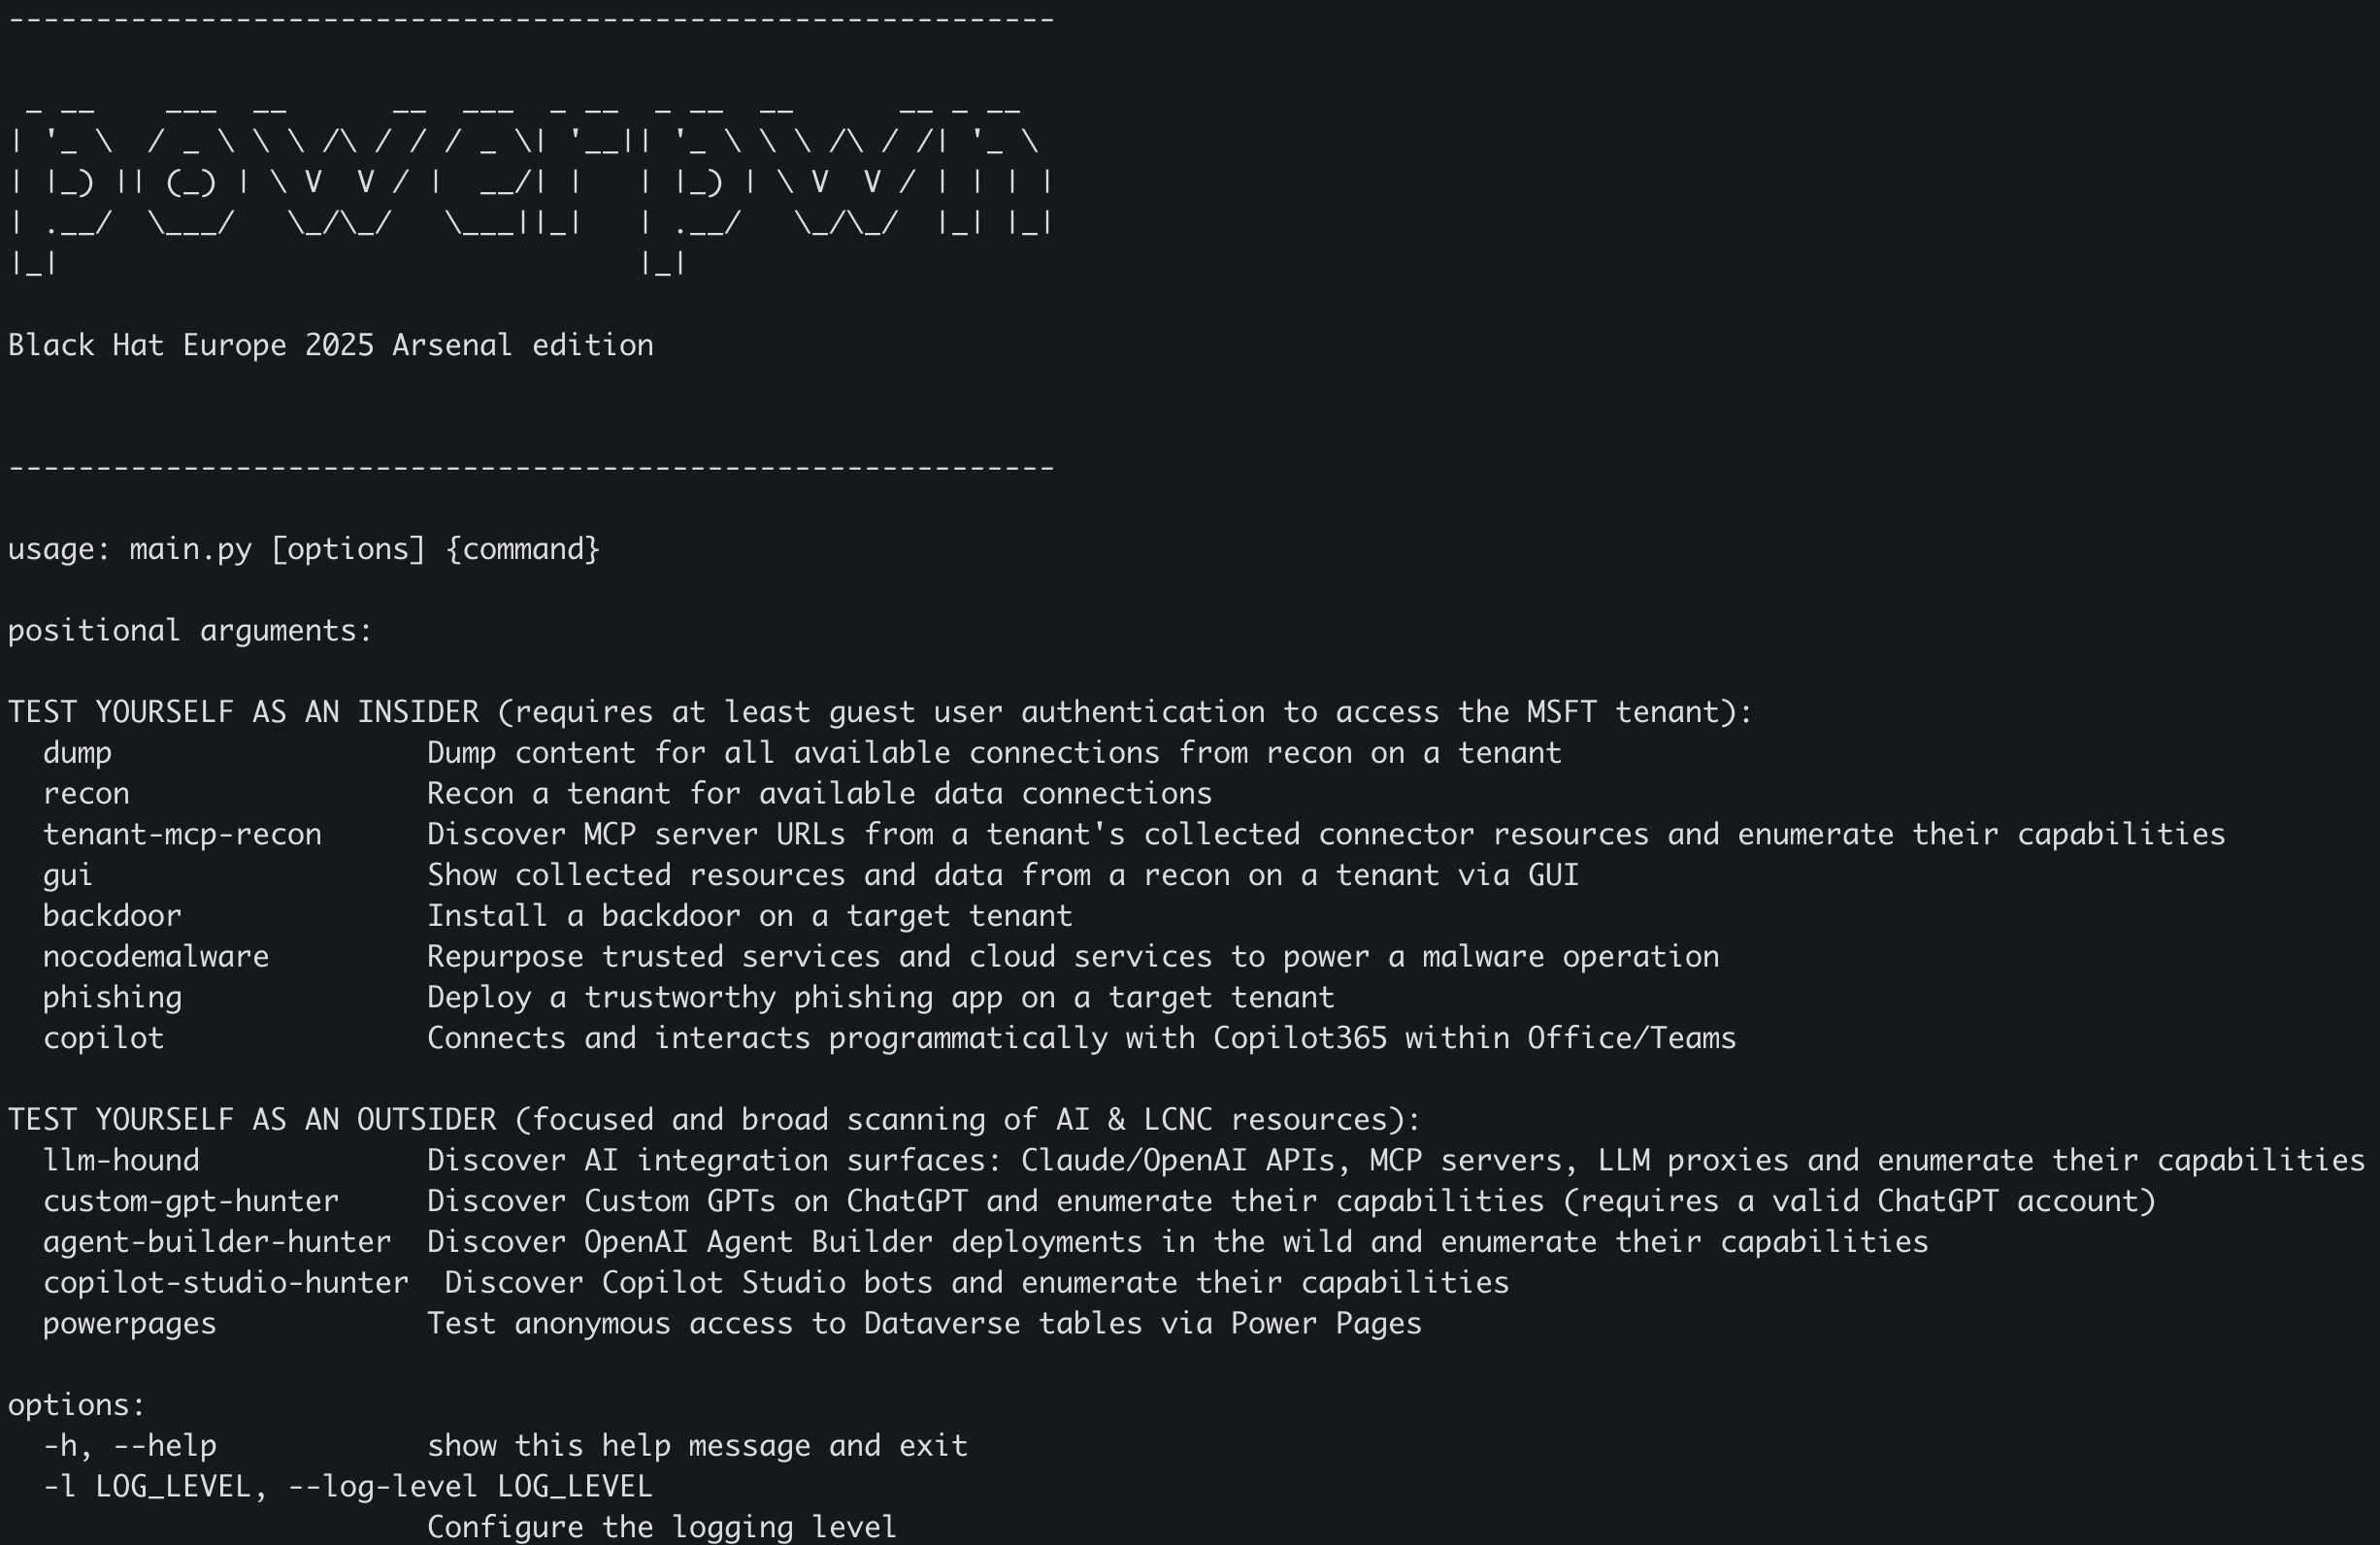 mbrg/power-pwn
आक्रामक/रक्षात्मक सुरक्षा उपकरण सेट, AI एजेंटों की खोज, रिकॉन और नैतिक मूल्यांकन के लिए।
 owasp/docker-security
कंटेनर सुरक्षा पर नियंत्रण पाना
 anshumanbh/tko-subs
एक उपकरण जो मृत DNS रिकॉर्ड वाले उपडोमेन का पता लगाने और उन्हें अधिग्रहित करने में मदद कर सकता है।
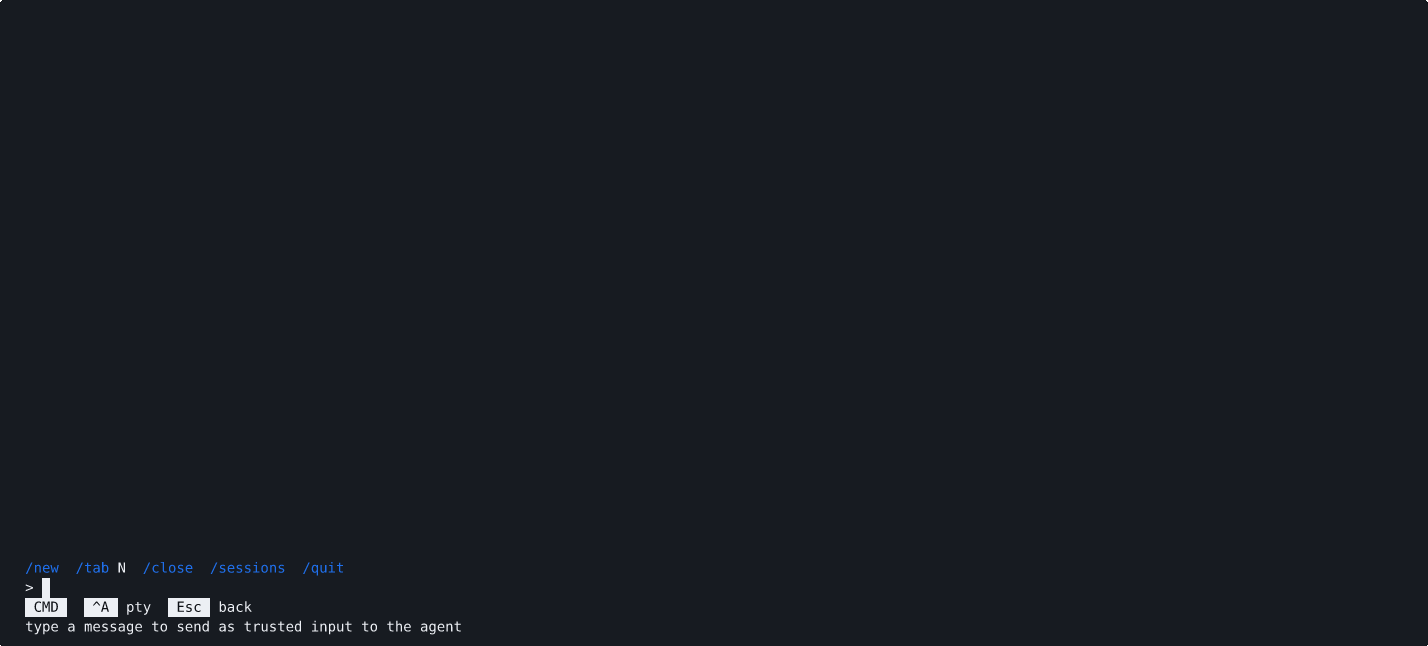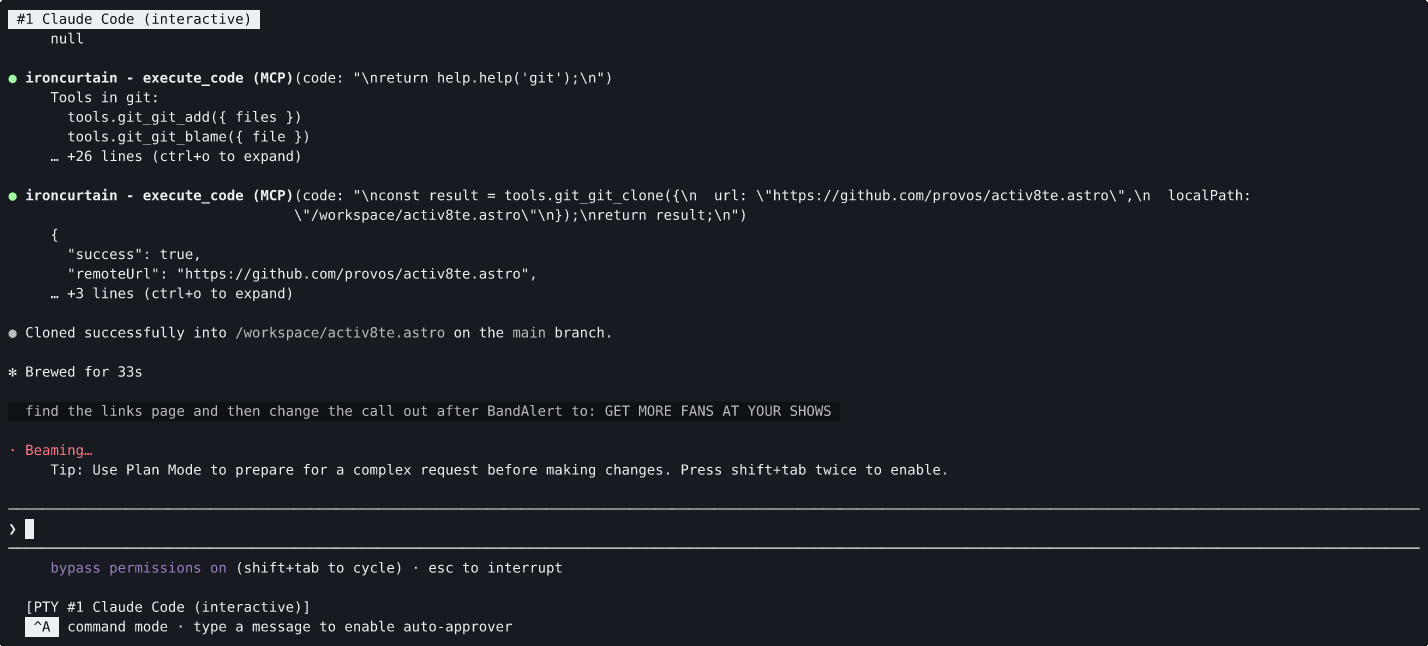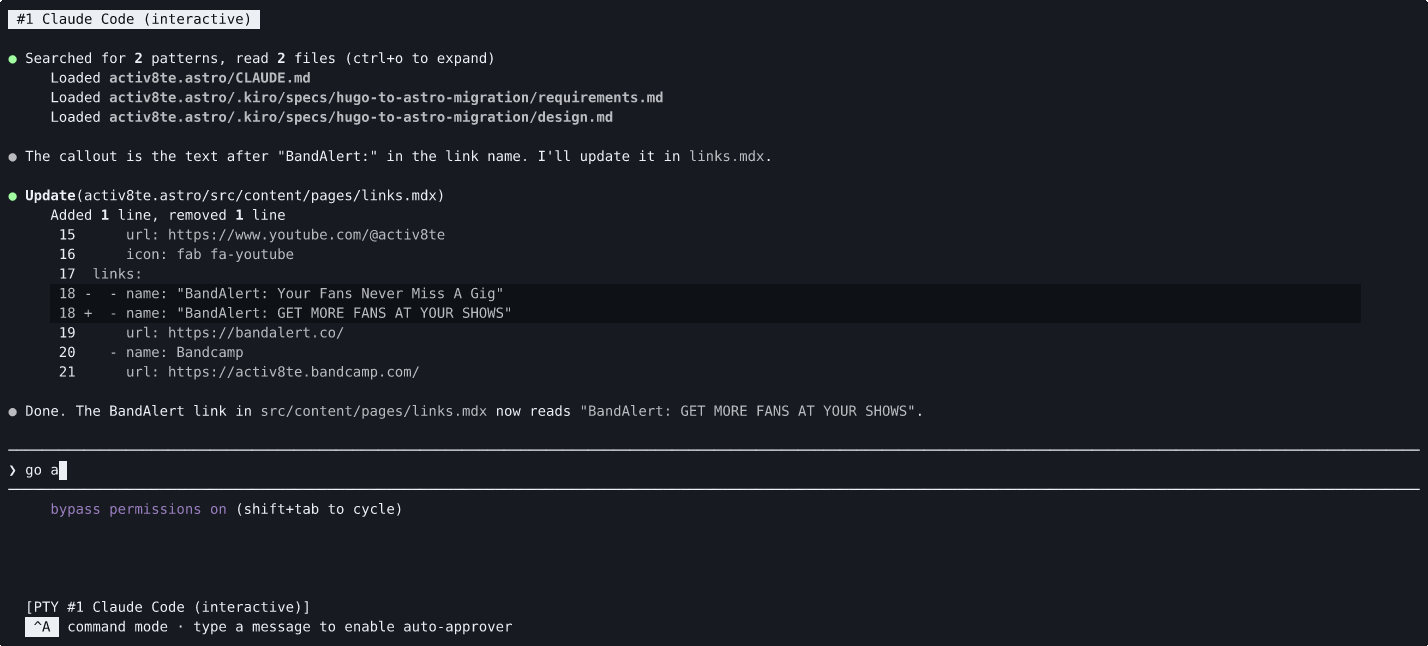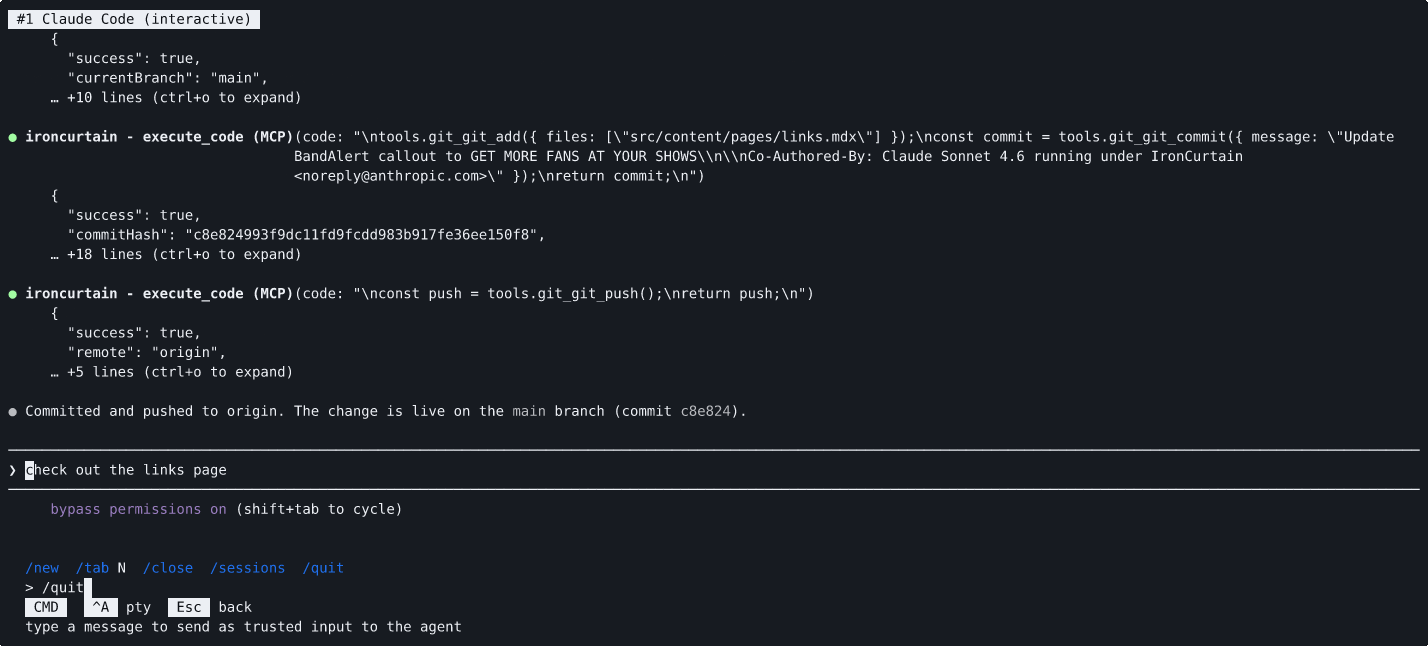 provos/ironcurtain
स्वायत्त AI एजेंटों के लिए एक सुरक्षित* रनटाइम। सरल अंग्रेज़ी संविधानों से नीति। (*https://ironcurtain.dev)
 cyberark/kubiscan
कुबरनेट्स क्लस्टर में जोखिमपूर्ण अनुमतियों को स्कैन करने का एक उपकरण
 zblurx/dploot
Windows DPAPI रहस्यों को दूरस्थ रूप से या ऑफ़लाइन लूटें और डिक्रिप्ट करें, जिनमें मास्टरकी, क्रेडेंशियल, वॉल्ट, प्रमाणपत्र, ब्राउज़र डेटा और कैश्ड…
 aquasecurity/vuln-list-update
स्वचालित भेद्यता डेटा एग्रीगेटर जो NVD, OSV, Alpine, Red Hat और 20+ अन्य स्रोतों से एडवाइज़री एकत्र करता है, और सुरक्षा स्कैनिंग तथा थ्रेट इंटेलिजेंस…
 lateralblast/lunar
यह एक UNIX सुरक्षा ऑडिटिंग उपकरण है जो कई सुरक्षा ढाँचों पर आधारित है।
 xtraceai/xtrace-sdk
ओपन सोर्स संस्करण xtrace sdk
 owasp/docksec
AI-संचालित Docker सुरक्षा स्कैनर जो कमजोरियों को सरल अंग्रेजी में समझाता है। एक OWASP लैब प्रोजेक्ट।
 pantheon-security/medusa
AI-प्रथम सुरक्षा स्कैनर। v2026.7 में नया: Claude Code समझौता पहचान — क्लोन करने से पहले .claude/ हुक, अनुमतियाँ और स्किल्स की जाँच करें — साथ ही एक…
 nccgroup/sadcloud
जानबूझकर असुरक्षित क्लाउड इंफ्रास्ट्रक्चर तैयार करने (और हटाने!) के लिए एक टूल
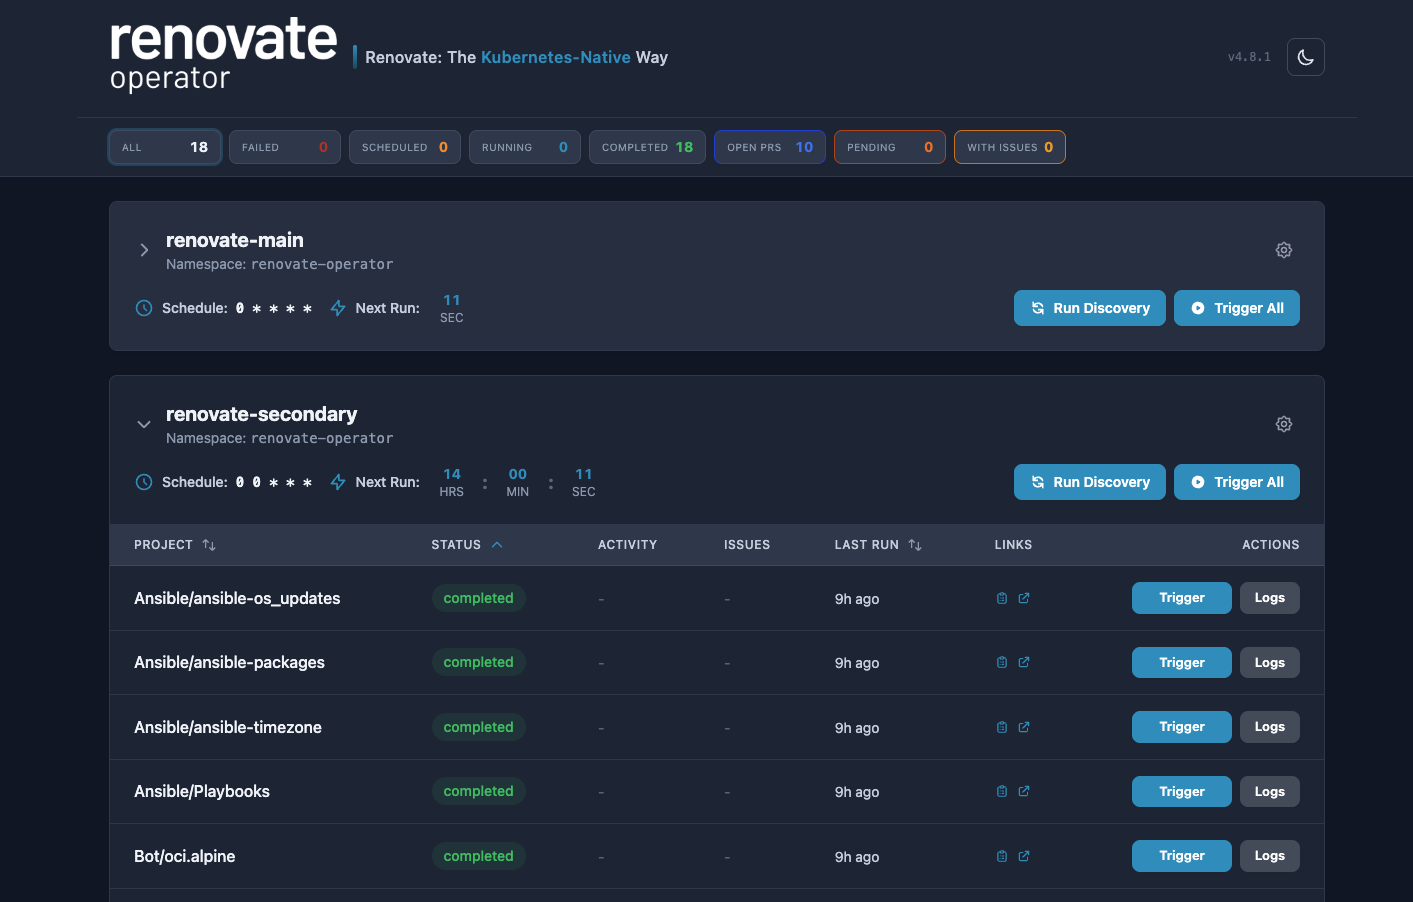 mogenius/renovate-operator
Kubernetes में Renovate executions को सुव्यवस्थित करने के लिए Operator
 someshkar/colabcat
:smiley_cat: Google Colab पर Hashcat चलाना, सेशन बैकअप और रिस्टोर के साथ।
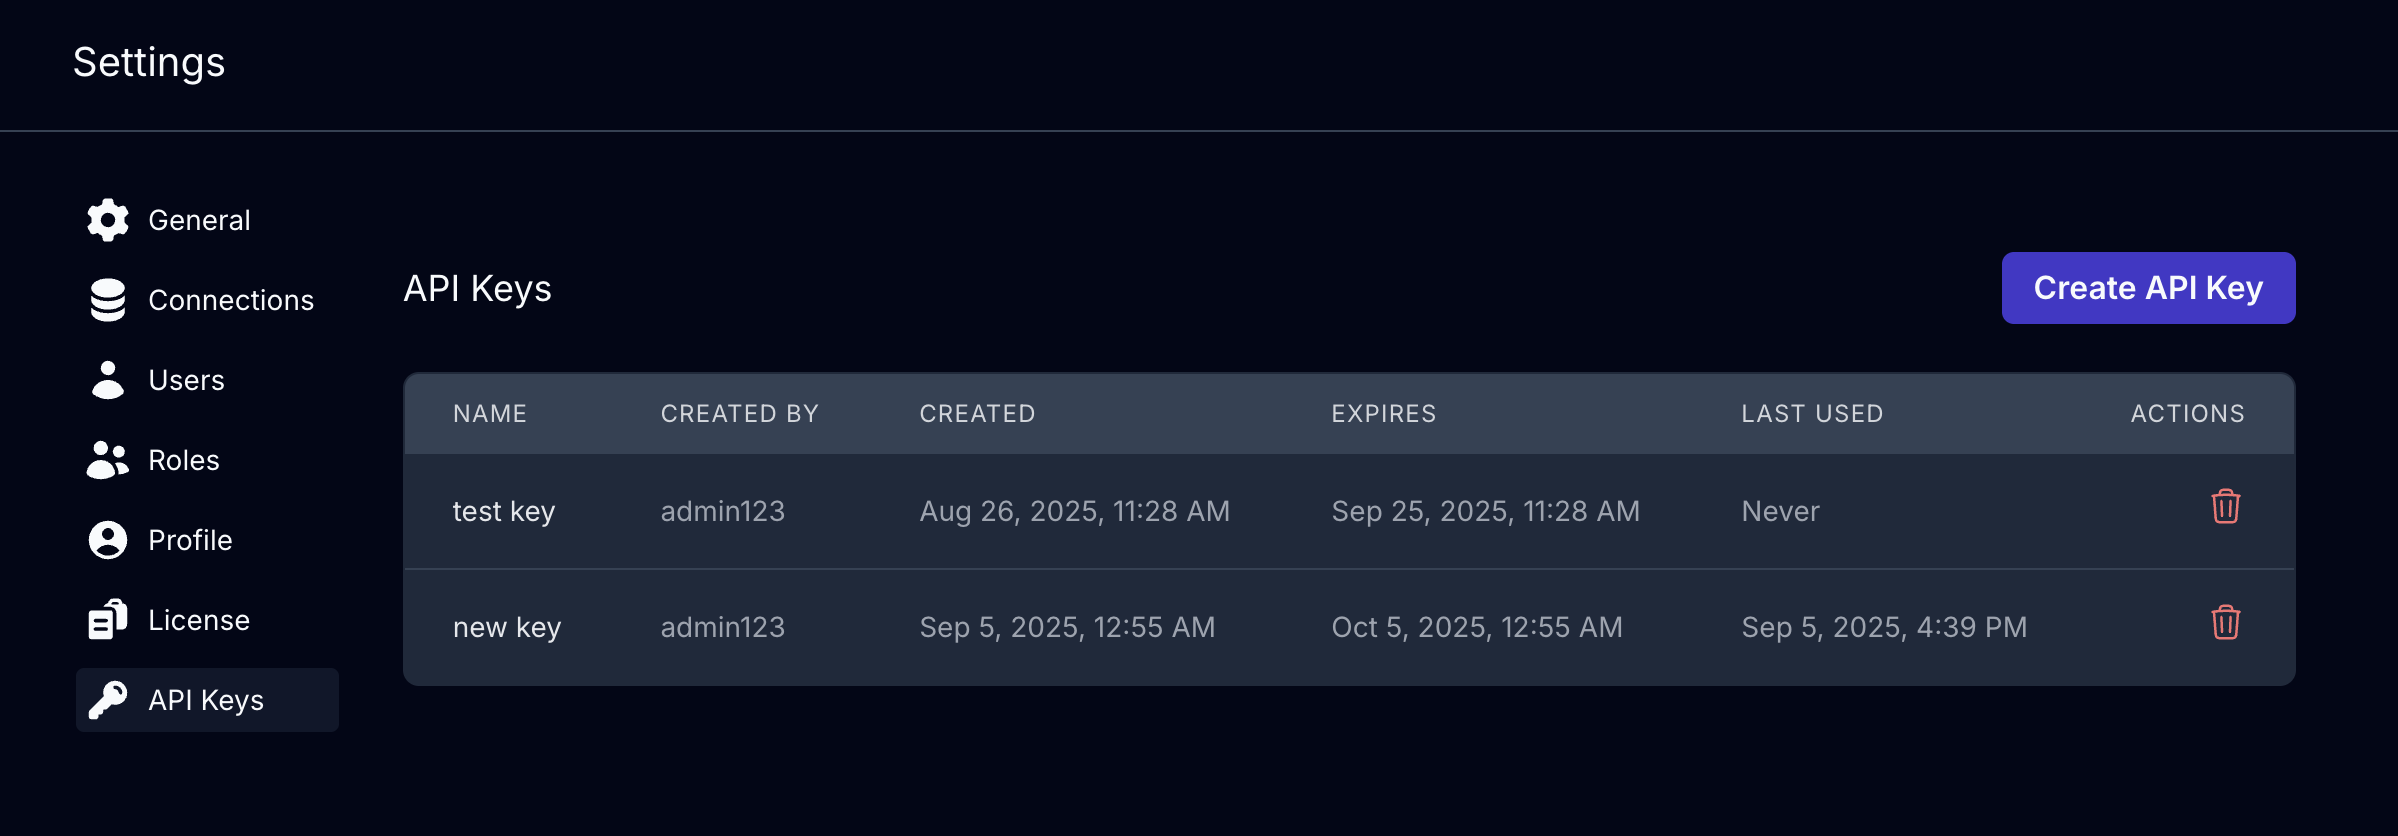 kviklet/kviklet
डेटाबेस क्वेरीज़ के लिए पुल रिक्वेस्ट-जैसी समीक्षा/अनुमोदन प्रवाह। अनुपालनपूर्ण लेकिन सहज इंजीनियरिंग पहुँच के लिए उत्पादन में।