
 #1
ब्लूटूथ डिवाइस सुरक्षा और संचार कमजोरियों का आकलन करने और उनका फायदा उठाने के उपकरण।
Kitploit अनुशंसित
 761669642/mahesh-970-cve-2023-21125_bluedriod_repo
CVE-2023-21125 के लिए लक्षित संदर्भ, जो एक Android BlueDroid ब्लूटूथ भेद्यता है, जिसमें प्रभावित घटक पर केंद्रित कोड और दस्तावेज़ीकरण शामिल है।
 v3ilsm1th/cve-2025-27840-wip
CVE-2025-27840 के लिए कार्य-प्रगति PoC, एक ESP32 ब्लूटूथ भेद्यता जिसमें अप्रलेखित HCI कमांड शामिल हैं जो मेमोरी एक्सेस और डिवाइस नियंत्रण को सक्षम…
 yash-chandna/cve-2024-34463
CVE-2024-34463 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो BPL स्मार्ट वेइंग स्केल PWS-01-BT में अपर्याप्त ब्लूटूथ सुरक्षा को लक्षित करता है। BLE स्कैनर…
 d4rks1d33/c-poc-for-cve-2024-21306
CVE-2024-21306 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो ब्लूटूथ स्टैक को लक्षित करता है। BlueZ और PyBluez निर्भरताओं का उपयोग करके ब्लूटूथ इंटरफ़ेस…
 amirasaiyad/ble-tpms
CVE-2024-39081. ब्लूटूथ संचार पर BLE TPMS डेटा हेरफेर।
 alwentiu/cve-2020-14292
CVE-2020-14292 का विवरण
 saruman9/ble_connect_rust
Rust पर Norton Core Secure WiFi PoC (CVE-2018-5234)

 phantom-brigade1/wifisting
GTK4 और CLI वायरलेस सुरक्षा टूलकिट, जिसमें Linux पर Wi-Fi, Bluetooth, 802.15.4, SDR/RF, NFC और राउटर-साइड या नेटवर्क MITM परीक्षण के लिए 57…
 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
JBL Wave Buds 2 (BES1306) फर्मवेयर के लिए रिवर्स-इंजीनियरिंग नोट्स और Python टूलिंग: OTA कंटेनर फ़ॉर्मेट, फ़्लैश लेआउट, BLE/GATT प्रोटोकॉल, और CRC-32…
 virtualabs/btlejuice
BLE Man-in-the-Middle फ्रेमवर्क जो वेब-आधारित इंटरसेप्शन प्रॉक्सी के माध्यम से Bluetooth Smart डिवाइसों और मोबाइल ऐप्स के बीच GATT ट्रैफ़िक को…
 jopohl/urh
Universal Radio Hacker: वायरलेस प्रोटोकॉल की जांच एक बॉस की तरह करें
 evilsocket/bleah
यह रिपॉजिटरी डिप्रीकेटेड है, कृपया bettercap का उपयोग करें क्योंकि इस टूल को इसके BLE मॉड्यूल में पोर्ट किया गया है।
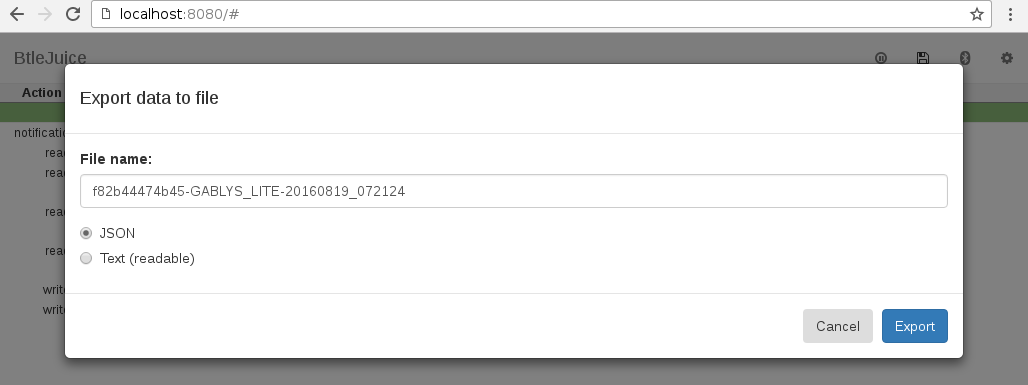 digitalsecurity/btlejuice
BtleJuice ब्लूटूथ स्मार्ट (LE) मैन-इन-द-मिडिल फ्रेमवर्क
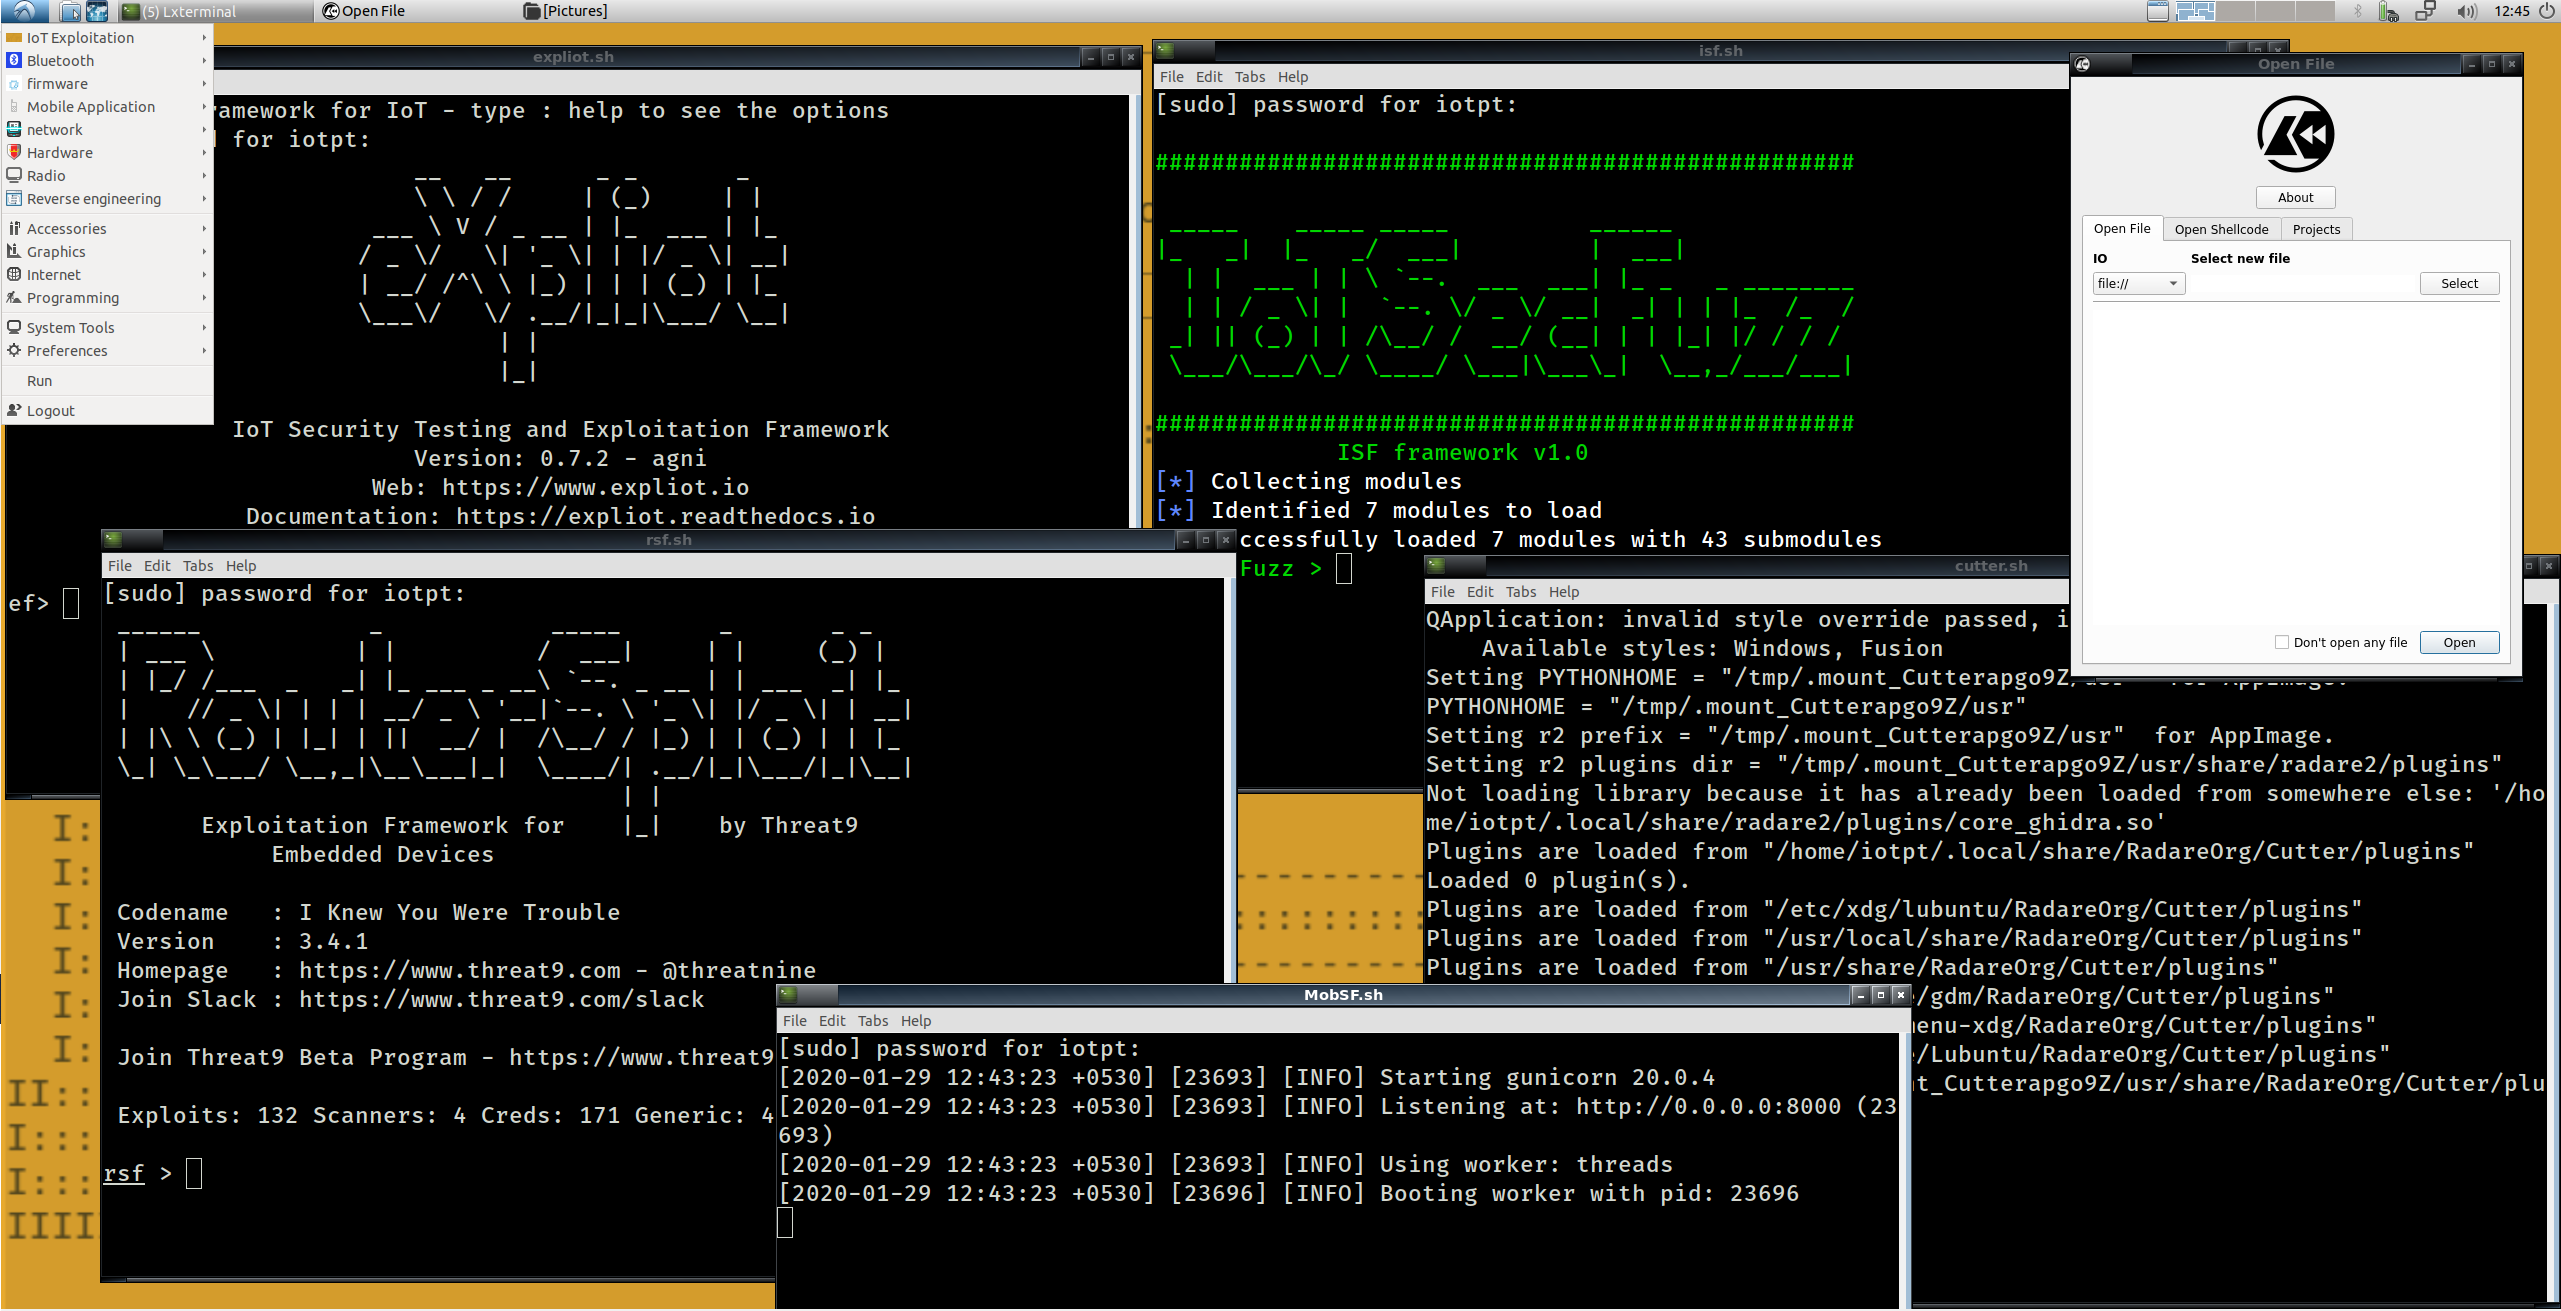 iot-ptv/iot-pt-v1
IoT उपकरणों के पेंटेस्टिंग के लिए एक आभासी वातावरण
 fusion1110/ebpf-hid_guard
eBPF का उपयोग करके Linux कर्नेल-स्पेस HID इंजेक्शन हमला डिटेक्टर। USB और ब्लूटूथ HID उपकरणों को संदिग्ध कीस्ट्रोक टाइमिंग के लिए मॉनिटर करता है और…








