#1
 ready2disclose/cve-2022-43110
CVE-2022-43110
 0xmandor/cve-2025-50433
Monnit Cloud खाता अधिग्रहण (CVE-2025-50433) के लिए प्रूफ ऑफ कॉन्सेप्ट, पासवर्ड रीसेट में लापता टोकन-ईमेल सत्यापन का शोषण करता है और हमले के चरण, मूल…
 hagrid29/cve-2024-40586-windows-coerced-authentication-in-forticlient
CVE-2024-40586 के लिए शोषण: यह एक कमजोर FortiClient नामित पाइप के माध्यम से विंडोज होस्ट को प्रमाणीकरण के लिए मजबूर करता है, जिससे SYSTEM तक…
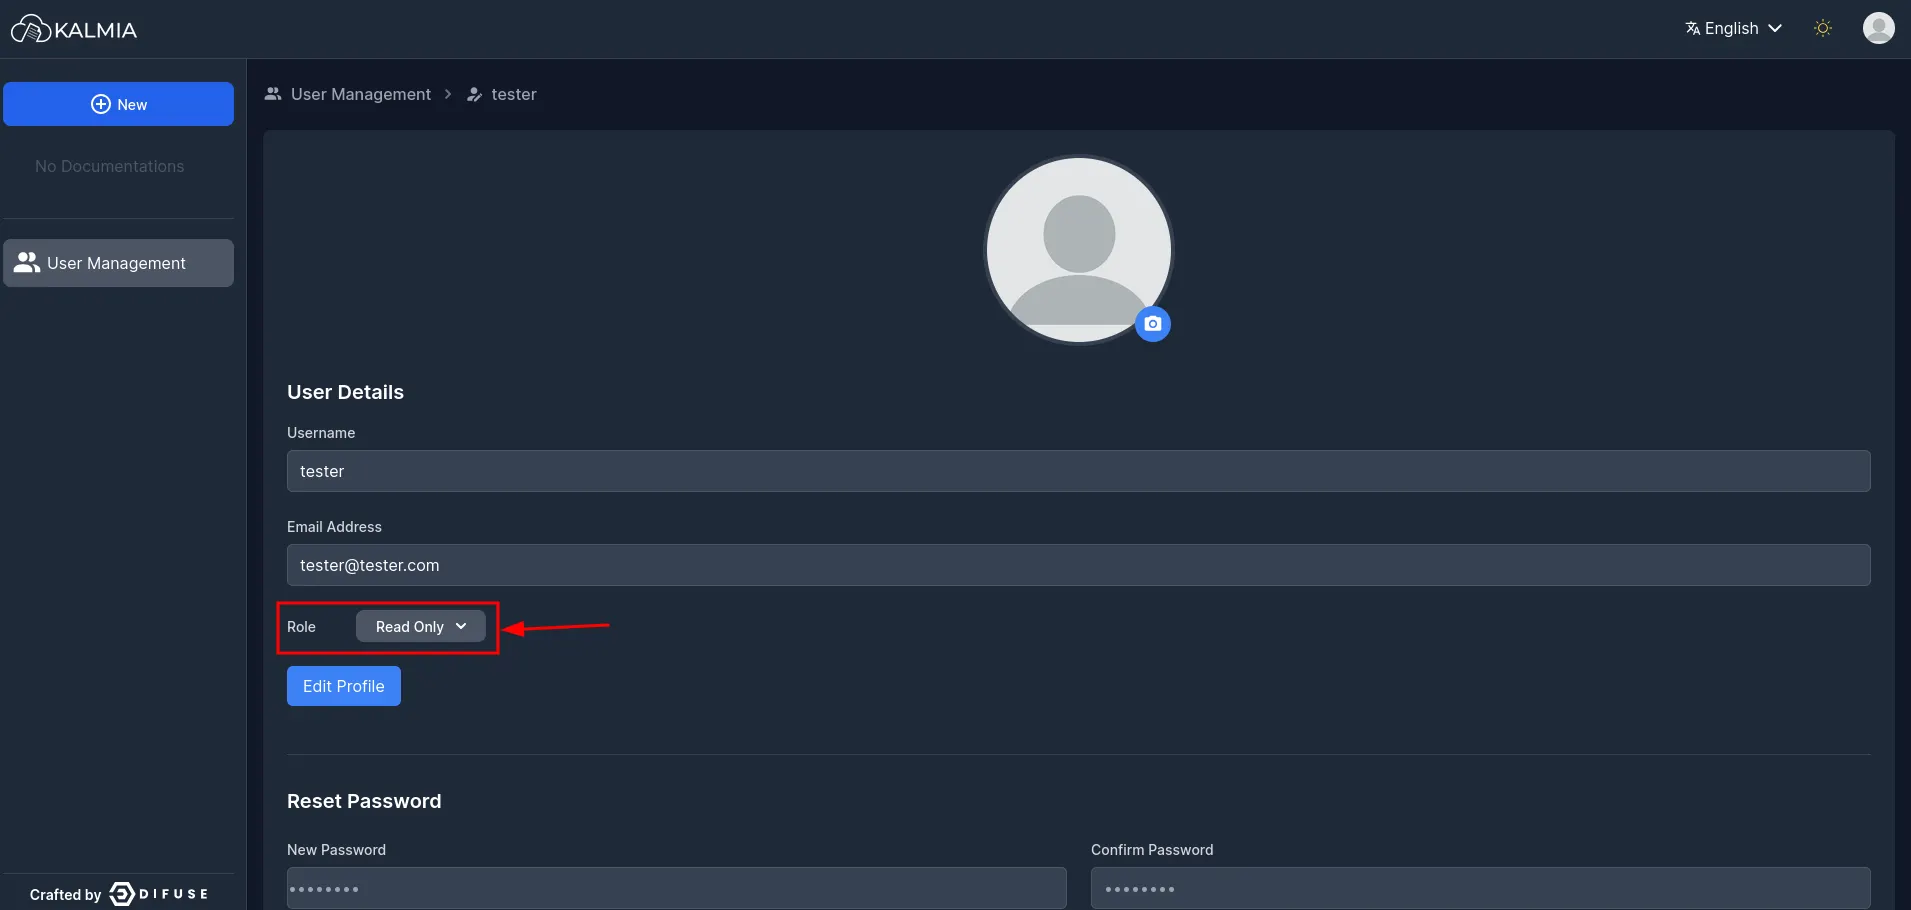 noxurge/cve-2025-65900
DifuseHQ Kalmia CMS संस्करण 0.2.0 में /kal-api/auth/users API एंडपॉइंट में गलत एक्सेस नियंत्रण भेद्यता शामिल है। बैकएंड में अपर्याप्त अनुमति सत्यापन…
 d0n601/cve-2025-12720
g-FFL Cockpit <= 1.7.1 - अनुचित प्राधिकरण से अप्रमाणित उत्पाद विलोपन
 d0n601/buffalo
एक python3 मल्टीथ्रेडेड SSH डिक्शनरी अटैक टूल
 nxvh1337/cve-2025-15602-poc
Snipe-IT < 8.3.7 में मास असाइनमेंट भेद्यता जो विशेषाधिकार वृद्धि की ओर ले जाती है
 clearcdq/zabbix-saml-sso-_cve-2022-23131
CVE-2022-23131 के लिए एक्सप्लॉइट जो Zabbix SAML SSO प्रमाणीकरण बाईपास भेद्यता को लक्षित करता है। यह सत्र अपहरण और अनधिकृत व्यवस्थापक पहुँच को सक्षम…
 realbatuhan/jwt-bruteforcer
Jwt Bruteforcer - CVE-2018-1000531 परीक्षण के साथ
 ccordeiro/cve-2022-40684
CVE-2022-40684 के लिए PoC - प्रमाणीकरण बाईपास जो पूर्ण डिवाइस अधिग्रहण की ओर ले जाता है (केवल-पढ़ने के लिए)
 jfriedli/cve-2025-11986
CVE-2025-11986 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो WordPress crypto_connect प्लगइन में nonce निष्कर्षण और नकली NFT पंजीकरण के माध्यम से बिना…
 cappricio-securities/cve-2022-21500
Oracle E-Business Suite <=12.2 - प्रमाणीकरण बाईपास
 imjdl/cve-2026-31816-rshell
CVE-2026-31816 में Budibase का शोषण करके प्रमाणीकरण को बायपास करता है, एक दुर्भावनापूर्ण डेटासोर्स प्लगइन अपलोड करता है, और रिमोट एक्सेस के लिए…
 0xblackash/cve-2025-13315
CVE-2025-13315
 nrtlox/cve-2025-63587
CVE-2025-63587
 zgsnj123/cve-2025-45466
यह CVE-2025-45466 का विवरण है।
 b4d-53ct0r/cve-2025-3616
Metasploit मॉड्यूल जो Greenshift WordPress प्लगइन (CVE-2025-3616) में मनमाने फ़ाइल अपलोड का शोषण करता है, ताकि MIME स्पूफिंग के माध्यम से RCE प्राप्त…