#1
 t0tooro/cve-2025-24054-lab
ब्लू-टीम प्रयोगशाला: Sysmon, Wazuh SIEM, और Group Policy के साथ CVE-2025-24054 (विंडोज NTLM हैश प्रकटीकरण) का पता लगाना और शमन करना
 trinadh465/openssl-1_0_1g_cve-2015-3194
OpenSSL 1.0.1g स्रोत कोड स्नैपशॉट, जो SSL/TLS और सामान्य-उद्देश्य क्रिप्टोग्राफिक लाइब्रेरी प्रदान करता है, जिसमें सिफर, डाइजेस्ट और X.509 प्रमाणपत्र…
 fr3d-/moodle-token-stealer
CVE-2019-14830
 derrickschoen/laravel-framework
laravel/framework 10.50.2 का फोर्क, जिसमें CVE-2026-48019 (डिफ़ॉल्ट ईमेल नियम में CRLF इंजेक्शन) को ValidatesAttributes::validateEmail में बैकपोर्ट…
 elevenpaths/latch-plugin-openvpn-as
Latch प्लगइन OpenVPN Access Server के लिए दो-कारक प्रमाणीकरण (2FA) सक्षम बनाने वाला, जो समय-आधारित एक-बार पासवर्ड (TOTP) के साथ VPN कनेक्शन को…
 kajzingerakos/cve-2026-25253
CVE-2026-25253 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो OpenClaw में प्रमाणीकरण टोकन चोरी और क्रॉस-साइट WebSocket अपहरण के माध्यम से एक-क्लिक रिमोट…
 kit-lang/packages/kit-jwt
Kit के लिए JSON Web Token (JWT) एन्कोडिंग और डिकोडिंग
 bimboxh4/cve-2025-66039_cve-2025-61675_cve-2025-61678_reepbx
यह भेद्यता प्रमाणित और अप्रमाणित दोनों दूरस्थ हमलावरों को कमजोर FreePBX इंस्टेंस पर दूरस्थ कोड निष्पादित करने की अनुमति देती है। ये मुद्दे FreePBX…
 1872892142/jboss-autopwn-1
JBoss Autopwn जैसा कि BlackHat Europe 2010 में प्रदर्शित किया गया - इस संस्करण में CVE-2010-0738 शामिल है, जो कि JBoss प्रमाणीकरण बायपास VERB हेरफेर…
 minh3102011/cve-2026-18963_analyst
Docker-आधारित लैब जो Keycloak CVE-2026-18963 को दोहराने के लिए है, जिसमें असुरक्षित संस्करण सेटअप, realm सीडिंग, तथा पैच तुलना और परीक्षण मैट्रिक्स…
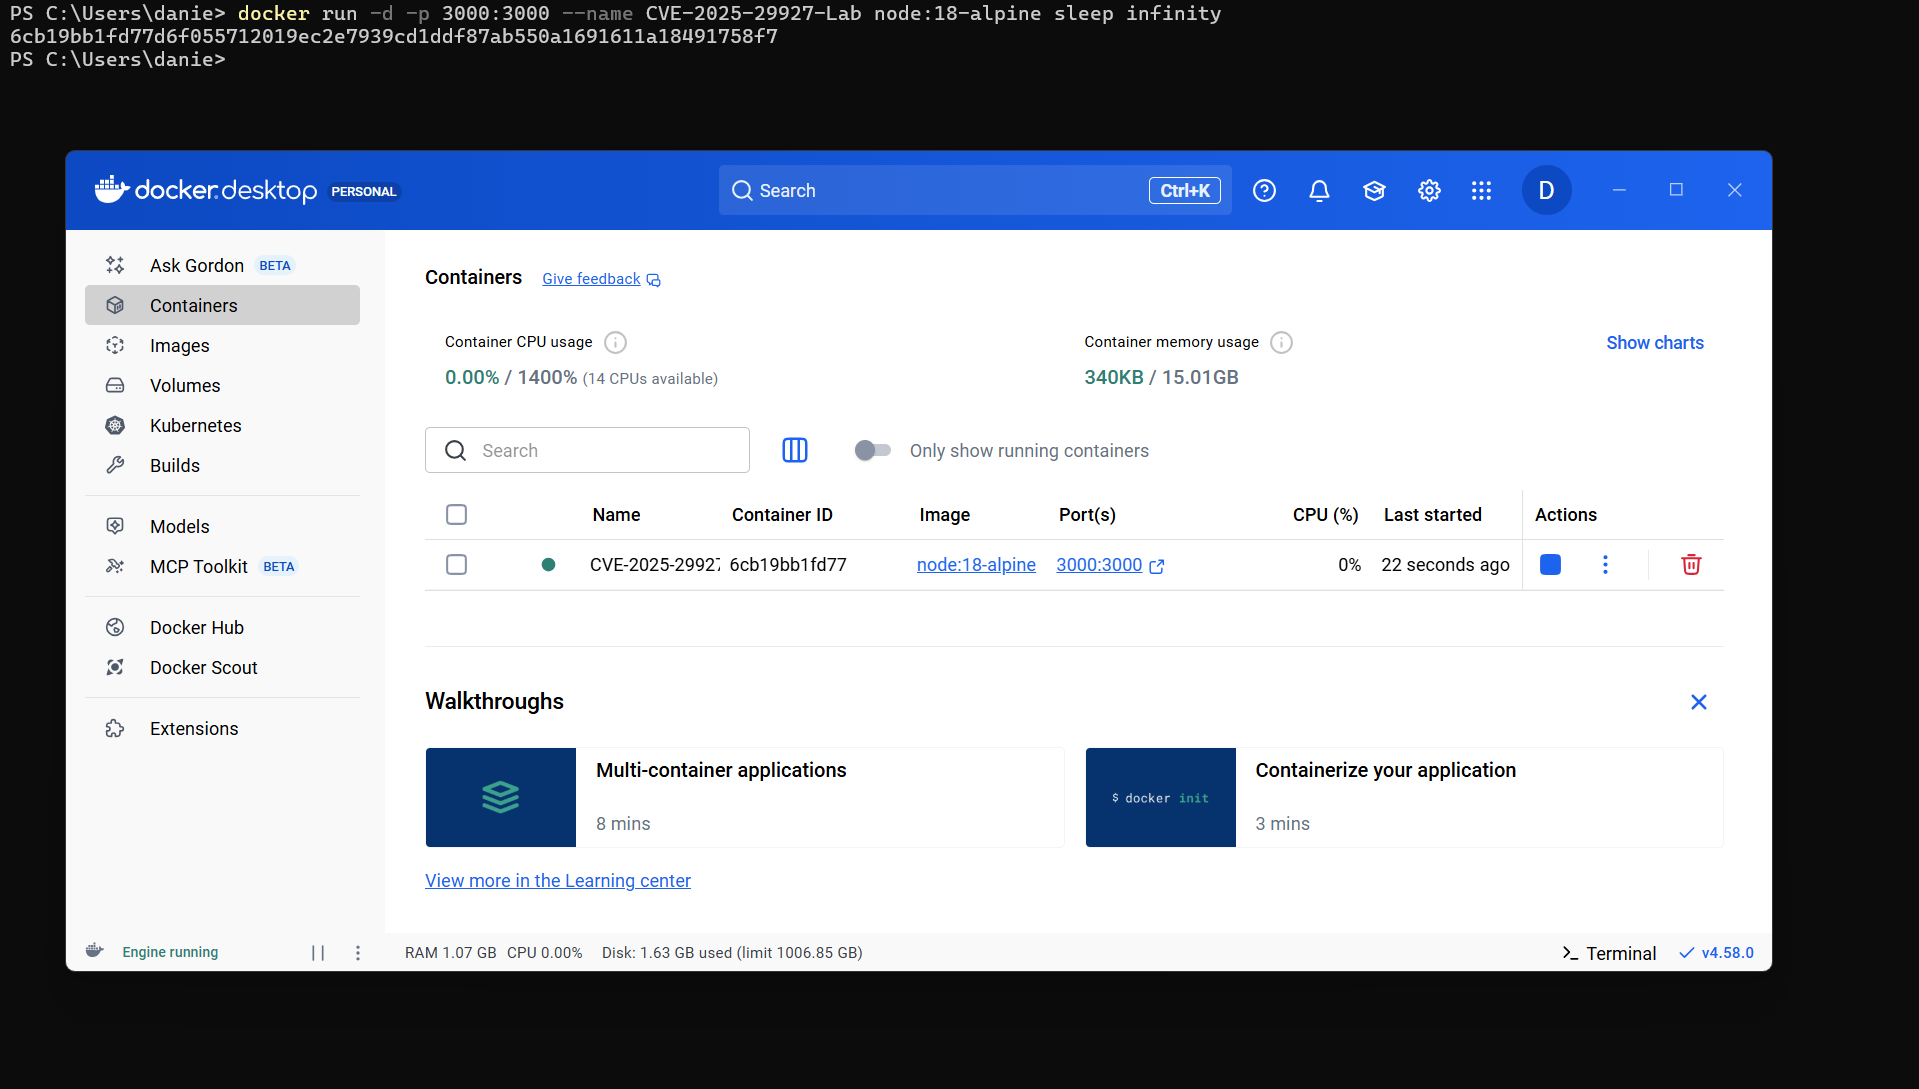 danielhallbro/cve-2025-29927-nextjs-bypass-poc
CVE-2025-29927 के लिए एक प्रमाण अवधारणा जो Next.js के 13.5.9 से पहले के संस्करणों में मिडलवेयर बाईपास का प्रदर्शन करती है
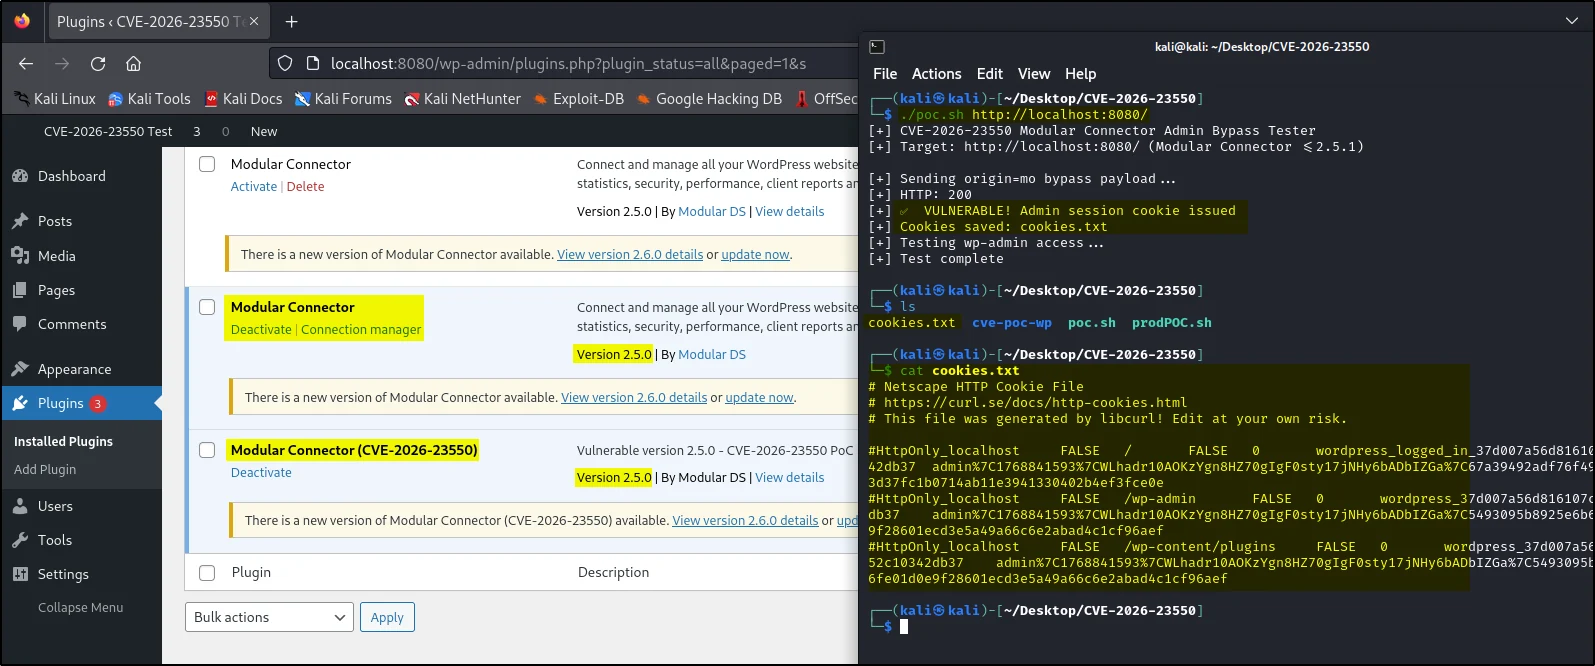 thetorjancaptain/cve-2026-23550-poc
CVE-2026-23550 - Modular DS WordPress प्लगइन **अप्रमाणित व्यवस्थापक पहुंच**
 kartik2005221/cve-2025-58434-poc
CVE-2025-58434 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो लीक हुए पासवर्ड रीसेट टोकन के माध्यम से Flowise में अनऑथेंटिकेटेड अकाउंट टेकओवर प्रदर्शित…
 yuxblank/cve-2022-2466---request-context-not-terminated-with-graphql
CVE-2022-2466 के लिए प्रूफ-ऑफ-कॉन्सेप्ट जो Quarkus/SmallRye में अप्रमाणित GraphQL अनुरोध संदर्भ समाप्ति का प्रदर्शन करता है, प्राधिकरण जांच को…
 0xf3d0rq/cve-2017-7921
CVE-2017-7921 एक गंभीर कमजोरी है (CVSS स्कोर: 9.8) जो कई Hikvision IP कैमरा और DVR मॉडलों को प्रभावित करती है, जिसका पहली बार 2017 में खुलासा हुआ था।…
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
प्रमाण-अवधारणा (PoC) एक प्रमाणीकरण बायपास भेद्यता के लिए जो pac4j-jwt के साथ JWE (JSON Web Encryption) का उपयोग करने वाले अनुप्रयोगों को प्रभावित…
 phaedrik/cve-2023-23397-poc
दो POCs जो मैंने CVE-2023-23397 Outlook NTLM कमजोरी के लिए बनाए हैं, आंतरिक उपयोग के लिए।