#1

 biitts/cve-2026-56782-gorse-auth-bypass
CVE-2026-56782 — Gorse <0.5.10 अप्रमाणित DB डंप/पुनर्स्थापना (admin_api_key fail-open). Lab + PoC, verified e2e.
 covepseng/cve-2026-43515-poc
CVE-2026-43515 (Apache Tomcat बाधा उल्लंघन) के लिए शोषण-क्षमता PoC.
 x41sec/pam_pkcs11
pam_pkcs11 बगफिक्स
 muhammedhussein17/keycloak
Keycloak SAML ECP में faultstring oracle के माध्यम से अनधिकृत क्लाइंट ID enumeration की कमजोरी CVE-2026-9794 को उजागर करने वाला सुरक्षा शोध, जिसे…
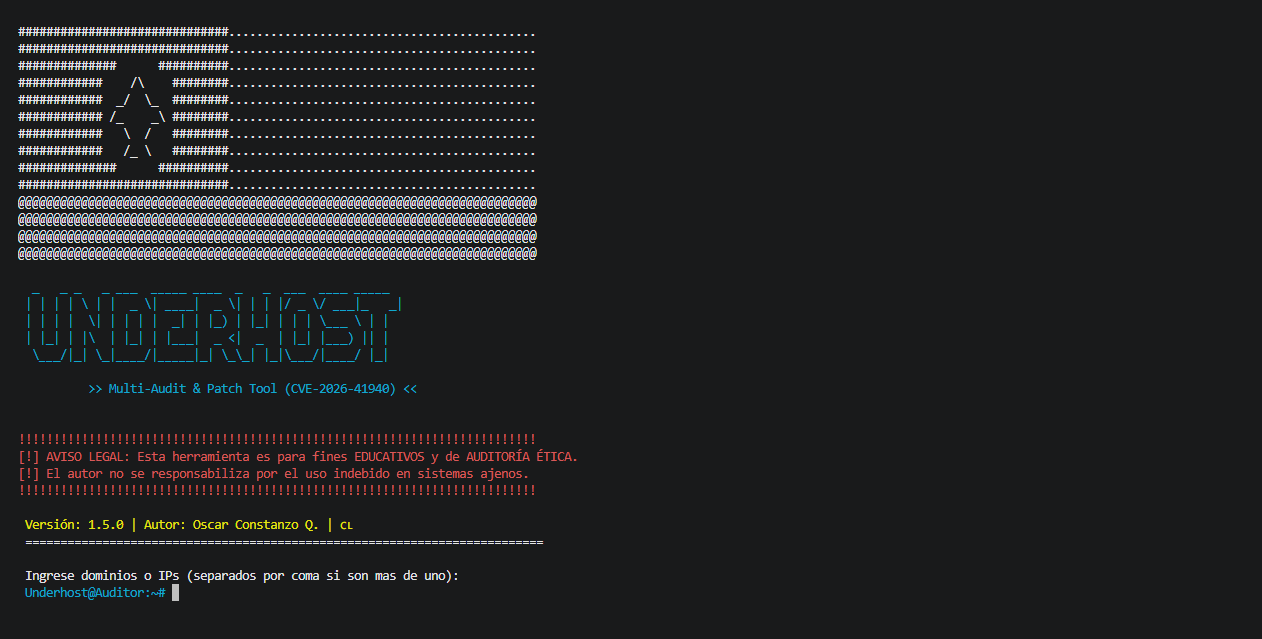 underh0st/cpanel-audit-remediation-tool
CVE-2026-41940 भेद्यता के लिए ऑडिट और घटना प्रतिक्रिया उपकरण
 wingerbijay/cve-2021-27876
Veritas Backup Exec एजेंट के लिए अनधिकृत RCE शोषण (CVE-2021-27876/77/78) — NDMP के माध्यम से SHA प्रमाणीकरण बाईपास से SYSTEM तक
 xshadow-here/cve-2026-8181
CVE-2026-8181 | बर्स्ट स्टैटिस्टिक्स 3.4.0 - 3.4.1.1 - प्रमाणीकरण बाईपास से व्यवस्थापक खाता अधिग्रहण
 musa-xvi/active-directory-badsuccessor
Windows का उपयोग करके CVE-2025-53779 के शोषण को कवर करने वाला एक TryHackme कमरा।
 corelight/petitpotam
Zeek का उपयोग करके PetitPotam exploit के माध्यम से NTLM रिले हमलों का पता लगाता है, और DCERPC रिटर्न कोड का विश्लेषण करके सफल और असफल प्रयासों में…
 sh4den/cve-2025-48827
इस रिपॉजिटरी में CVE-2025-48827 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट शोषण शामिल है, जो PHP 8.1 या बाद में चलने पर vBulletin 5.0.0–5.7.5 और 6.0.0–6.0.3 को…
 0xdaeras/flowise-cve-2025-58434-chain-59528
FlowiseAI CVE-2025-58434 और CVE-2025-59528 का exploit PoC, जो रीसेट टोकन लीकेज के माध्यम से बिना प्रमाणीकरण के ATO और उसके बाद प्रमाणित RCE का…
 aykhan32/cve-2026-51788
CVE-2026-51788 के लिए विस्तृत सलाह, cleverange_auth v0.1.10 में DoS भेद्यता पर, तकनीकी विश्लेषण, CVSS स्कोरिंग और डेवलपर्स के लिए शमन मार्गदर्शन के…
 rootdirective-sec/cve-2026-44338-lab
CVE-2026-44338 प्रमाणीकरण बाईपास को प्रदर्शित करने वाला Docker-आधारित लैब, जो PraisonAI के पुराने Flask API में है। इसमें स्थानीय सुरक्षा अनुसंधान के…
 michaeladamgroberman/cve-2026-28766
CVE-2026-28766: उपयोगकर्ता खाता एंडपॉइंट पर लापता प्रमाणीकरण — Gardyn होम किट (ICSA-26-055-03)
 ssh-mitm/ssh-mitm
मिरर स्थानांतरित — GitHub और Codeberg देखें
 dokter69/cve-2025-2563
CVE-2025-2563 के लिए मल्टी-थ्रेडेड एक्सप्लॉइट, जो वर्डप्रेस User Registration & Membership प्लगइन में अप्रमाणित विशेषाधिकार वृद्धि को लक्षित करता है।…
 hieuminhnv/cve-2026-29198-poc
CVE-2026-29198 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: Rocket.Chat OAuth2 प्रमाणीकरण में NoSQL इंजेक्शन, जो कमजोर संस्करणों में विशेषाधिकार वृद्धि…