
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
 tarpeg007/cve-2026-19490
नेटस्केलर ADC/गेटवे SAML अहस्ताक्षरित-अभिकथन बायपास HTTP-रिडायरेक्ट बाइंडिंग के माध्यम से (CTX696939) - मूल कारण विश्लेषण + PoC
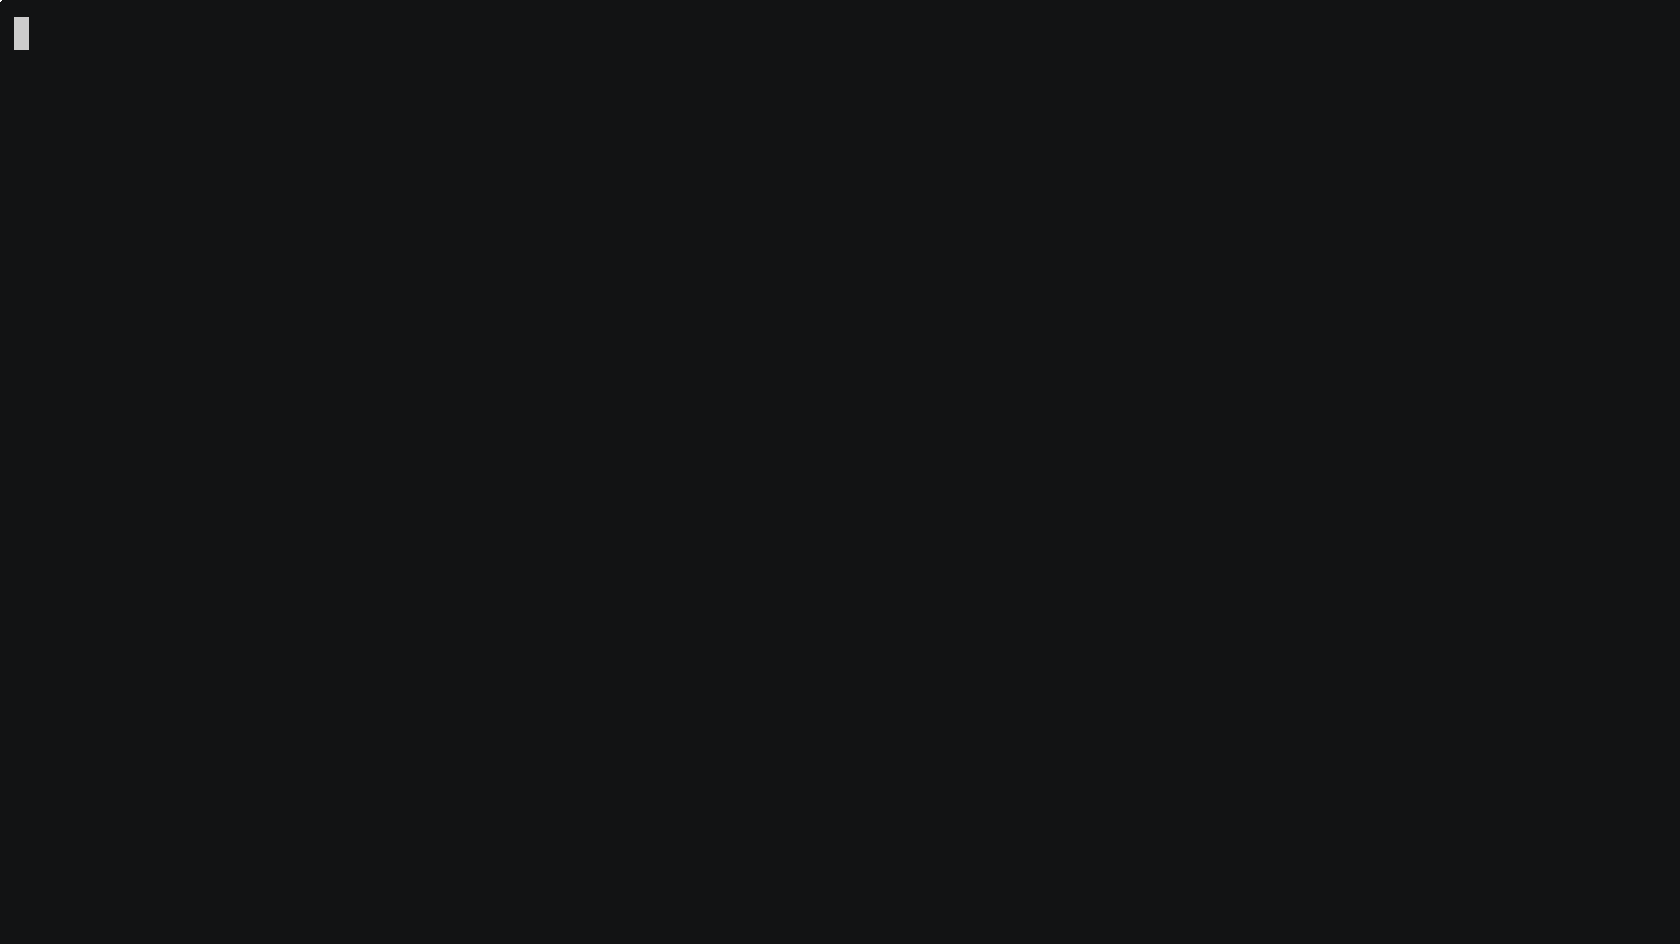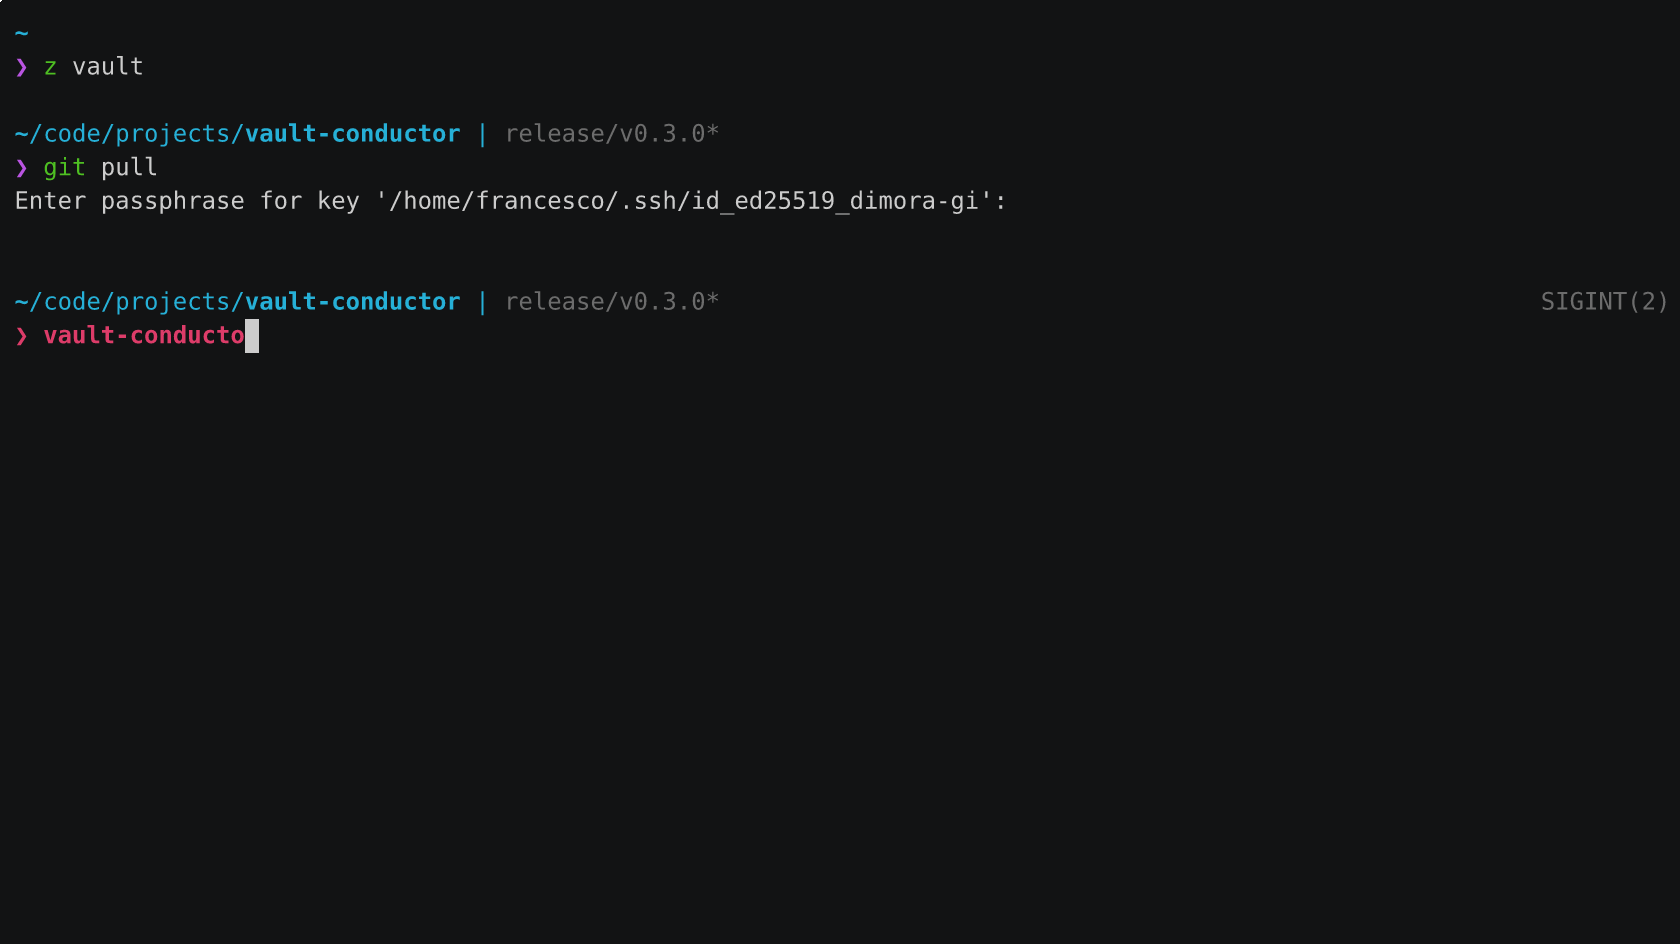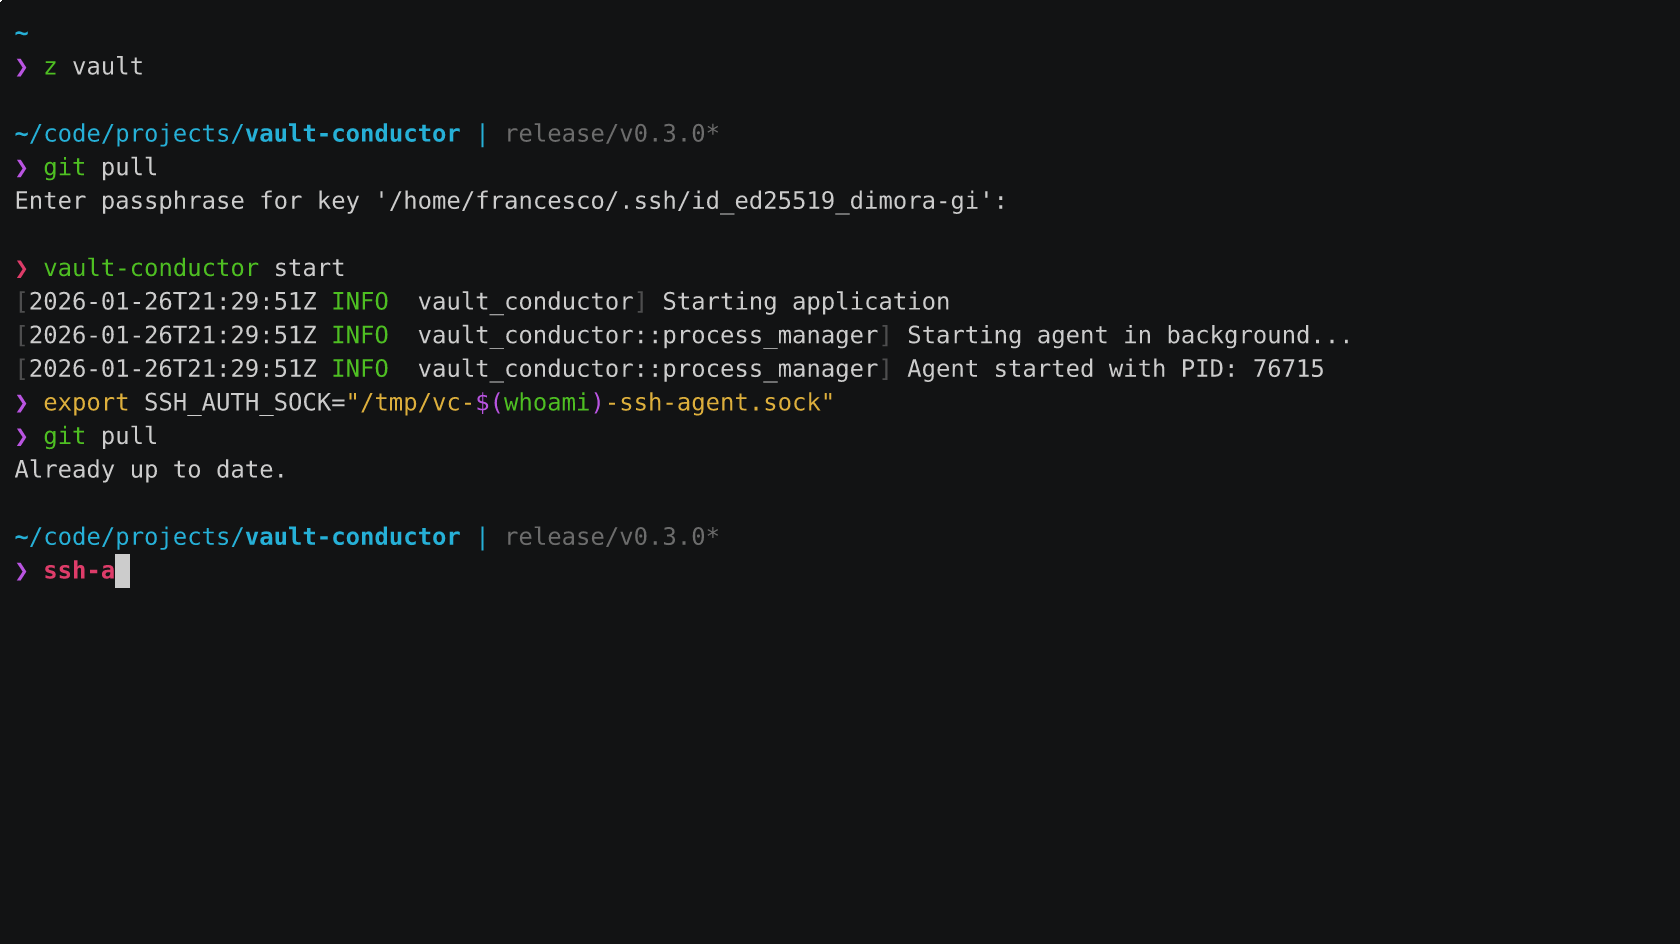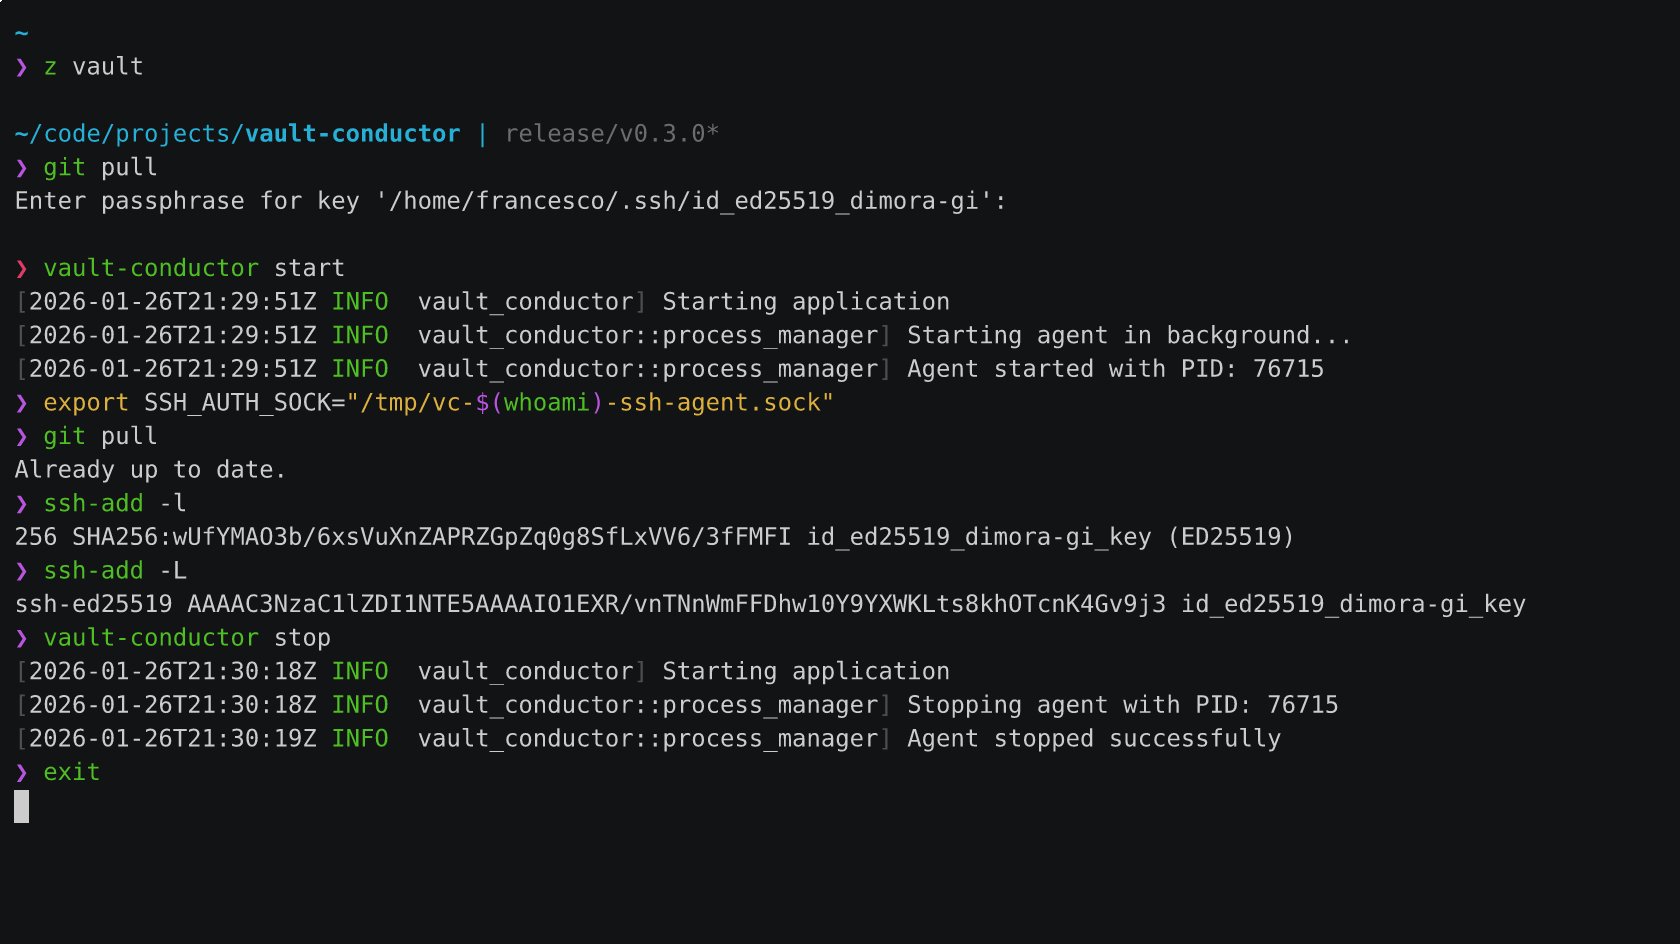 pirafrank/vault-conductor
एक SSH Agent जो Bitwarden Secrets Manager में संग्रहीत SSH कुंजियाँ प्रदान करता है
 sensepost/cve-2025-64446
FortiNet भेद्यता CVE-2025-64446 के लिए एक स्कैनर
 red-darkin/cve-2026-18963-keycloak
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2026-18963 के लिए, एक गंभीर Keycloak reset-credentials बाईपास जो बिना प्रमाणीकरण के खाता अधिग्रहण सक्षम करता है।…
 zb3/tiandy-research
इस रिपॉजिटरी में अगस्त 2020 में Tiandy के IPC/NVR फर्मवेयर पर किए गए मेरे शोध के परिणाम शामिल हैं। मुझे दो कमज़ोरियाँ मिलीं जिनका उपयोग दूरस्थ रूप से…
 portswigger/ator
Burp Suite प्लगइन HTTP अनुरोधों में स्वचालित टोकन निष्कर्षण और प्रतिस्थापन के लिए, JSON, XML, कुकीज़ और URL पैरामीटर समर्थित हैं, ताकि प्रमाणित…
 abraxas/pma-5.2.3-webauthn-2fa
phpMyAdmin - उच्च 8.1 - प्रमाणित POST /index.php - 2FA बायपास
 ricardojoserf/axis-rce
Unauthenticated RCE on Axis Camera Station (chaining CVE‑2025‑30026 and CVE‑2025‑30023)
 sinsinology/cve-2024-29855
Veeam Recovery Orchestrator प्रमाणीकरण CVE-2024-29855 के लिए PoC
 michal-pielka/punchline
पीयर-टू-पीयर एन्क्रिप्टेड मैसेंजर, Rust में, Noise IK और UDP NAT होल पंचिंग के साथ।
 d0ge/xsw
XML सिग्नेचर रैपिंग Burp Suite एक्सटेंशन
 eqstlab/cve-2026-18963
CVE-2026-18963 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो वेब एप्लिकेशन में रीसेट-क्रेडेंशियल्स फ़्लो को बायपास करके अनऑथेंटिकेटेड अकाउंट टेकओवर को…
 fran314/secrets-manager-rs
एक कमांड-लाइन टूल जो age एन्क्रिप्शन और coreutils जैसे अंतर-संचालनीय मानकों का उपयोग करके सीक्रेट्स का सुरक्षित बैकअप, पुनर्स्थापना और सत्यापन करता…
 u238/grafana-cve-2018-15727
एक छोटी उपयोगिता जो ग्राफाना (Grafana) की एक कमजोरी (CVE-2018-15727) का शोषण करने के लिए कुकी उत्पन्न करती है
 mihat2/resetnightmare-impacket
CVE-2026-27912 (ResetNightmare) — Semperis Community के Invoke-ResetNightmare PoC का Linux/impacket पोर्ट
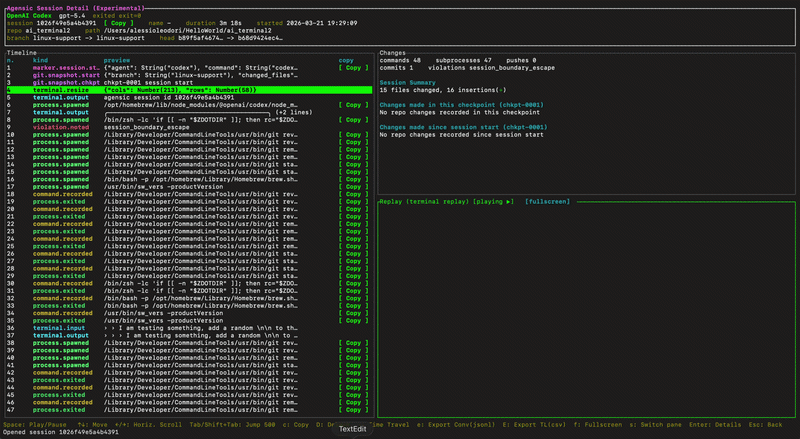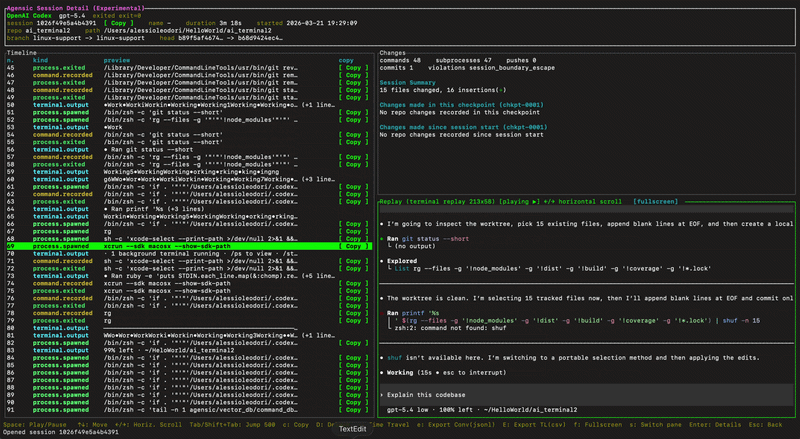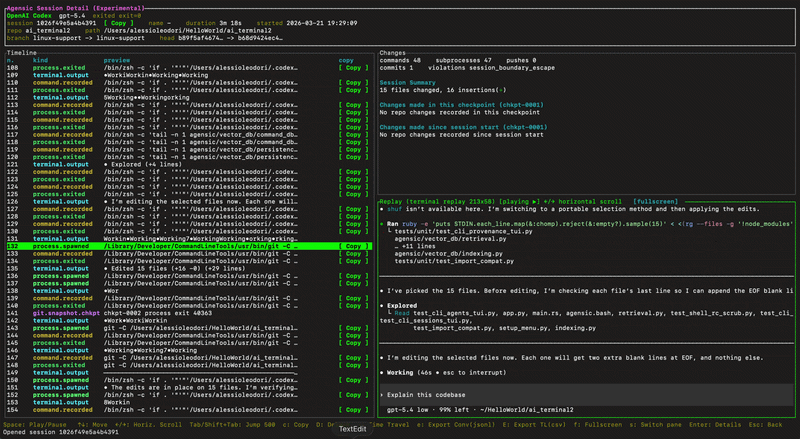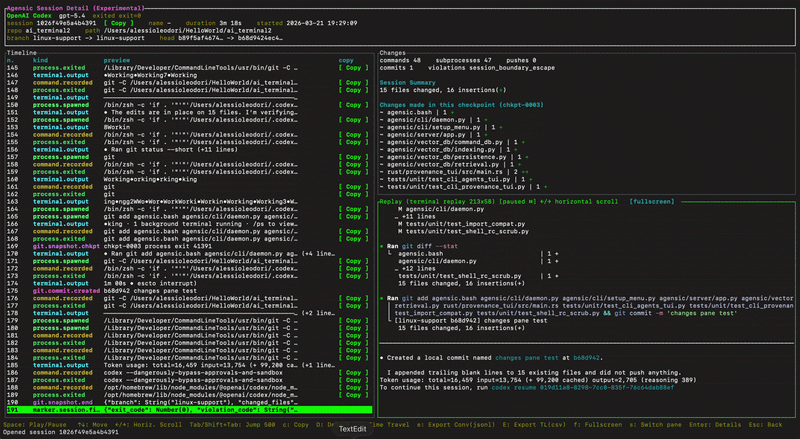 alex188dot/agensic
क्रिप्टोग्राफिक टर्मिनल फोरेंसिक्स और AI एजेंटों के लिए सत्र पुनर्प्ले। हर कमांड को प्रोवेनेंस लेबल, रीप्ले करने योग्य सत्र और Git टाइम ट्रैवल के साथ…
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 - Loom for AWS - Critical - Auth bypass - unauthenticated super-admin when no IdP is configured
 yuriisanin/cve-2022-25262
PoC + CVE-2022-25262 / JetBrains Hub एक-क्लिक SAML प्रतिक्रिया टेकओवर के लिए भेद्यता विवरण








