#1
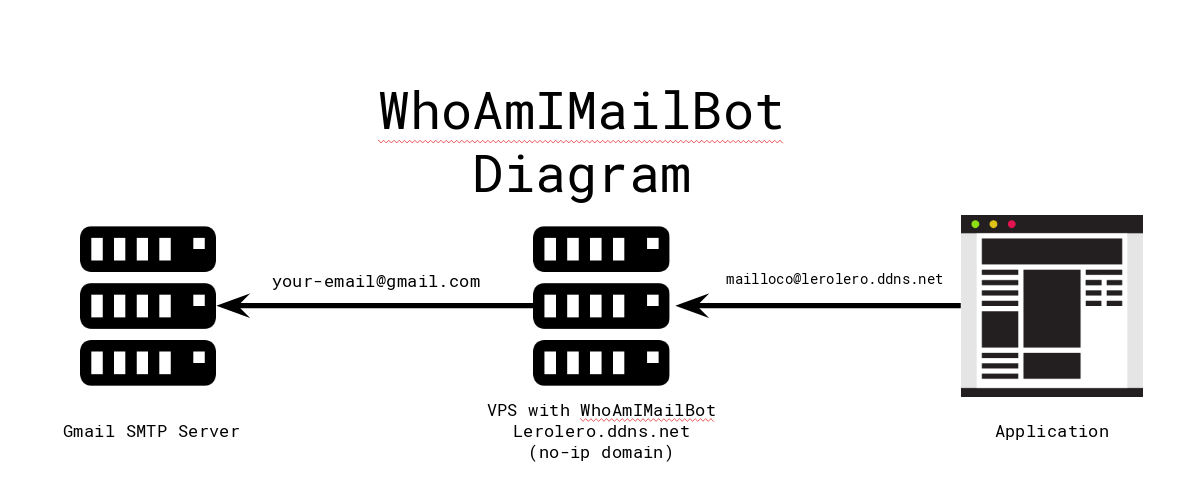
 mthbernardes/whoamimailbot
सेल्फ-होस्टेड ईमेल उपनाम मास्किंग सेवा, जो साइनअप के लिए डिस्पोजेबल पते बनाने हेतु पोस्टफिक्स और टेलीग्राम बॉट का उपयोग करती है, ईमेल बुनियादी ढांचे…
 hateshape/frevvomapexec
CVE-2018-8820 के लिए PoC एक्सप्लॉइट
 mwgg/passera
[UNSUPPORTED] एक छोटा उपकरण जो किसी भी दर्ज पासफ़्रेज़ को एक मजबूत सुरक्षित पासवर्ड में बदल देता है, जिससे आप विभिन्न वेबसाइटों के लिए अलग-अलग मजबूत…
 chybeta/cve-2017-11427-demo
CVE-2017-11427 के लिए डेमो
 giovannidispoto/cve-2017-13872-patch
CVE-2017-13872 के लिए एक्सप्लॉइट जो कमजोर सिस्टम पर रूट पासवर्ड बदलकर विशेषाधिकार बढ़ाता है। निष्पादन की आवश्यकता होती है और नया रूट एक्सेस प्रदान…
 cyberark/shimit
एक उपकरण जो गोल्डन SAML हमले को लागू करता है।
 zzz66686/cve-2017-14263
Honeywell NVR उपकरणों में CVE-2017-14263 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। निर्मित RPC2 अनुरोधों के माध्यम से गेस्ट से एडमिन तक सेशन हाईजैकिंग और…
 jackofmosttrades/bluebox
CVE-2015-6095 और CVE-2016-0049 के लिए स्वचालित शोषण टूलकिट
 cyberark/riskyspn
जोखिम भरे SPNs का पता लगाएँ और उनका दुरुपयोग करें
 faizzaidi/typo3-v7.6.15-unencrypted-login-request
TYPO3 v7.6.15 अनएन्क्रिप्टेड लॉगिन अनुरोध भेद्यता (CVE-2017-6370) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, HTTP पर प्लेनटेक्स्ट क्रेडेंशियल एक्सपोज़र…
 nccgroup/jmxbf
JMX Registry तक पहुँचने के लिए कॉन्फ़िगर किए गए कमज़ोर खातों का परीक्षण करने हेतु एक ब्रूट फोर्स प्रोग्राम
 benjojo/totp-ssh-fluxer
सुरक्षा को अस्पष्टता के माध्यम से अगले स्तर पर ले जाएं (यह एक बुरा विचार है, कृपया वास्तव में इसका उपयोग न करें)
 foxglovesec/potato
Windows स्थानीय विशेषाधिकार उन्नयन एक्सप्लॉइट जो NBNS स्पूफिंग, नकली WPAD प्रॉक्सी, और HTTP-to-SMB NTLM रिले का उपयोग करके NT AUTHORITY\SYSTEM एक्सेस…
 maaaaz/crackmapexecwin
Windows के लिए संकलित बेहतरीन CrackMapExec उपकरण
 cinno/cve-2015-7755-poc
सीवीई-2015-7755 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो जूनिपर स्क्रीनओएस में बैकडोर प्रमाणीकरण बाईपास को एसएसएच के माध्यम से हार्डकोडेड रूट…
 alexoslabs/ipmitest
IPMI सिफर टाइप जीरो प्रमाणीकरण बायपास भेद्यता (CVE-2013-4784) के परीक्षण के लिए शेल स्क्रिप्ट
 1872892142/jboss-autopwn-1
JBoss Autopwn जैसा कि BlackHat Europe 2010 में प्रदर्शित किया गया - इस संस्करण में CVE-2010-0738 शामिल है, जो कि JBoss प्रमाणीकरण बायपास VERB हेरफेर…