
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
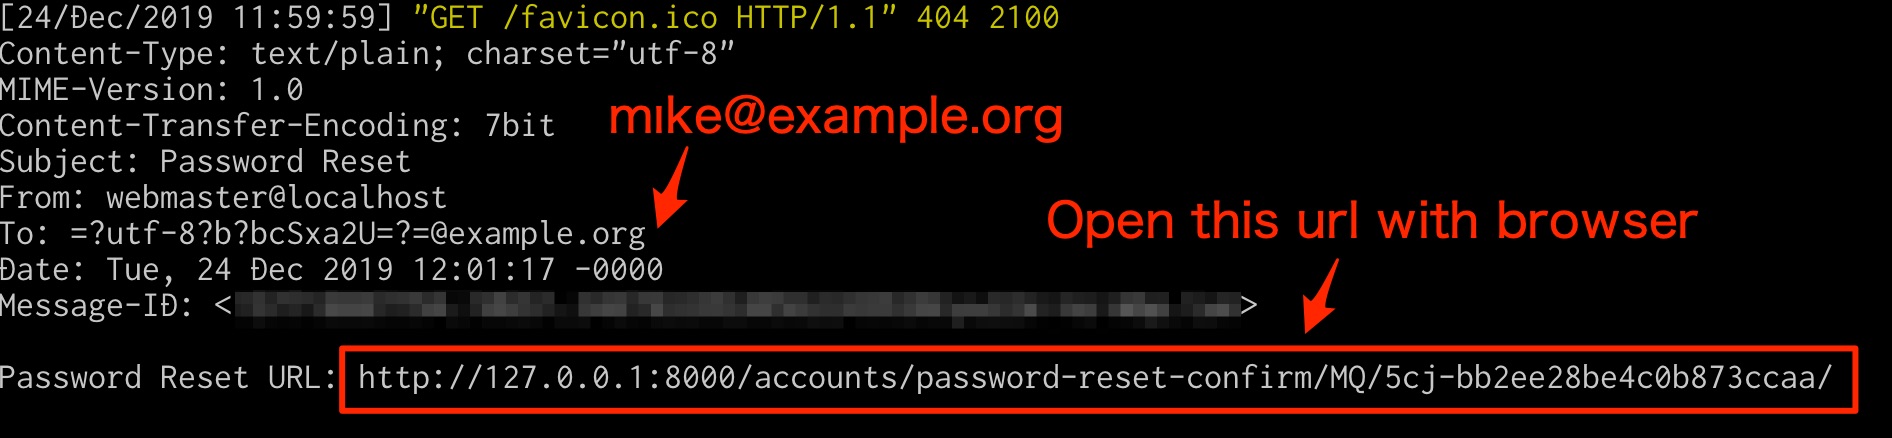
 ryu22e/django_cve_2019_19844_poc
CVE-2019-19844 के लिए PoC(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
 pilfer/idictpy
एक बेहद नमकीन 100% सत्यापित हैकर स्टेटस पायथन स्क्रिप्ट जो apple id's को apple crisp में बदलता है #nicememe
 grayddq/eburst
यह स्क्रिप्ट मुख्य रूप से Exchange मेल सर्वर के खातों पर ब्रूटफोर्स कार्यक्षमता प्रदान करती है, और इसमें मौजूदा प्रमुख इंटरफेस के ब्रूटफोर्स तरीकों…
 furqankhan1/cve-2019-13496
प्रमाण-अवधारणा शोषण जो One Identity Cloud Access Manager 8.1.3 में OTP बाईपास का प्रदर्शन करता है, MITM/SSL-स्ट्रिप, SAML प्रतिक्रिया रीप्ले, और…
 i3umi3iei3ii/centos-control-web-panel-cve
CentOS कंट्रोल वेब पैनल, रूट विशेषाधिकार वृद्धि

 fr3d-/moodle-token-stealer
CVE-2019-14830
 justlce/cve-2016-6210-exploit
OpenSSH उपयोगकर्ता नाम गणना - CVE-2016-6210
 milo2012/cve-2018-13382
CVE-2018-13382
 jnqpblc/sharpspray
C# टूल जो LDAP के माध्यम से Active Directory उपयोगकर्ताओं के विरुद्ध स्वचालित पासवर्ड स्प्रेइंग हमलों के लिए है, जिसमें कॉन्फ़िगरेबल देरी और पासवर्ड…
 wavestone-cdt/invoke-cleverspray
Password Spraying Script जो Active Directory User के वर्तमान और पिछले पासवर्ड का पता लगाती है
 lazaars/ultrarealy_with_cve-2019-1040
UltraRealy टूल का अद्यतन संस्करण जिसमें CVE-2019-1040 शोषण का समर्थन है।

 danmcinerney/device-pharmer
1K+ IPs या Shodan खोज परिणामों को खोलता है और लॉगिन करने का प्रयास करता है
 s0md3v/locky
Locky "वास्तव में" मजबूत फिर भी याद रखने में आसान पासवर्ड उत्पन्न करता है।
 livehybrid/poc-cribl-rce
CVE-2019-11076 - Cribl UI 1.5.0 दूरस्थ हमलावरों को एक अप्रमाणित वेब अनुरोध के माध्यम से मनमाने आदेश चलाने की अनुमति देता है
 gluxon/cve-2018-13257
CVE-2018-13257 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Blackboard Learn में CAS होस्ट हेडर स्पूफिंग का प्रदर्शन करता है, ताकि एक दुर्भावनापूर्ण…
 g0ldengunsec/powerpriv
प्राइवेक्सचेंज का एक पावरशेल कार्यान्वयन जो वर्तमान उपयोगकर्ता के संदर्भ में चलने के लिए डिज़ाइन किया गया है।








