#1
 lc-at/f609-brute
सरल ब्रूट फोर्स टूल Telkom Indonesia के ZTE F609 राउटर्स के लिए
 uthrasri/g2.5_openssl_v_1_0_1g
पूर्ण-क्षमता वाली क्रिप्टोग्राफ़िक लाइब्रेरी, SSL/TLS प्रोटोकॉल समर्थन, एन्क्रिप्शन, डिक्रिप्शन, हैशिंग और X.509 प्रमाणपत्र प्रबंधन के साथ, सुरक्षित…
 uthrasri/openssl_g2.5_v1_0_1g
सुरक्षित संचार के लिए SSL/TLS प्रोटोकॉल, सामान्य एन्क्रिप्शन और X.509 प्रमाणपत्र हैंडलिंग को लागू करने वाली मज़बूत ओपन-सोर्स क्रिप्टोग्राफ़ी…
 sajaljat/cve-2023-46449
CVE-2023-46449 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: Sourcecodester इन्वेंट्री मैनेजमेंट सिस्टम v1.0 के पासवर्ड बदलने के फ़ंक्शन में IDOR, जो रिमोट…
 pushkarup/cve-2023-23752
CVE-2023-23752 के लिए शोषण (4.0.0 <= Joomla <= 4.2.7).
 horizon3ai/cve-2023-34051
VMware Aria Operations for Logs CVE-2023-34051
 randomrobbiebf/cve-2023-45828
RumbleTalk Live Group Chat <= 6.1.9 - handleRequest के माध्यम से प्राधिकरण की कमी
 ad-calcium/cve-2023-22515
Confluence में अनधिकृत रूप से व्यवस्थापक उपयोगकर्ता जोड़ने का शोषण उपकरण (CVE-2023-22515)
 rvrsh3ll/azure-app-tools
Azure अनुप्रयोगों के साथ उपयोग करने के लिए उपकरणों का संग्रह
 sourceincite/dashoverride
यह VMware vRealize Operations Manager के लिए एक प्रमाणीकरण-पूर्व RCE एक्सप्लॉइट है।
 trinadh465/openssl-1.1.1g_cve-2021-23840
OpenSSL टूलकिट जो TLS/SSL प्रोटोकॉल और सामान्य-उद्देश्य क्रिप्टोग्राफ़िक लाइब्रेरी प्रदान करता है, कुंजी निर्माण, प्रमाणपत्र प्रबंधन, एन्क्रिप्शन और…
 trinadh465/openssl-1.1.1g_cve-2022-0778
OpenSSL 1.1.1g स्रोत स्नैपशॉट, कुंजी निर्माण, प्रमाणपत्र प्रबंधन, एन्क्रिप्शन और डाइजेस्ट के लिए कमांड-लाइन उपकरणों के साथ एक मजबूत TLS/SSL और…
 leekenghwa/cve-2023-37755---hardcoded-admin-credential-in-i-doit-pro-25-and-below
CVE-2023-37755 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: i-doit Pro 25 और उससे नीचे में हार्डकोडेड व्यवस्थापक क्रेडेंशियल्स (admin/admin), जो मुख्य वेब इंटरफेस के…
 horizon3ai/cve-2023-27524
CVE-2023-27524 के लिए बेसिक PoC: Apache Superset में असुरक्षित डिफ़ॉल्ट कॉन्फ़िगरेशन
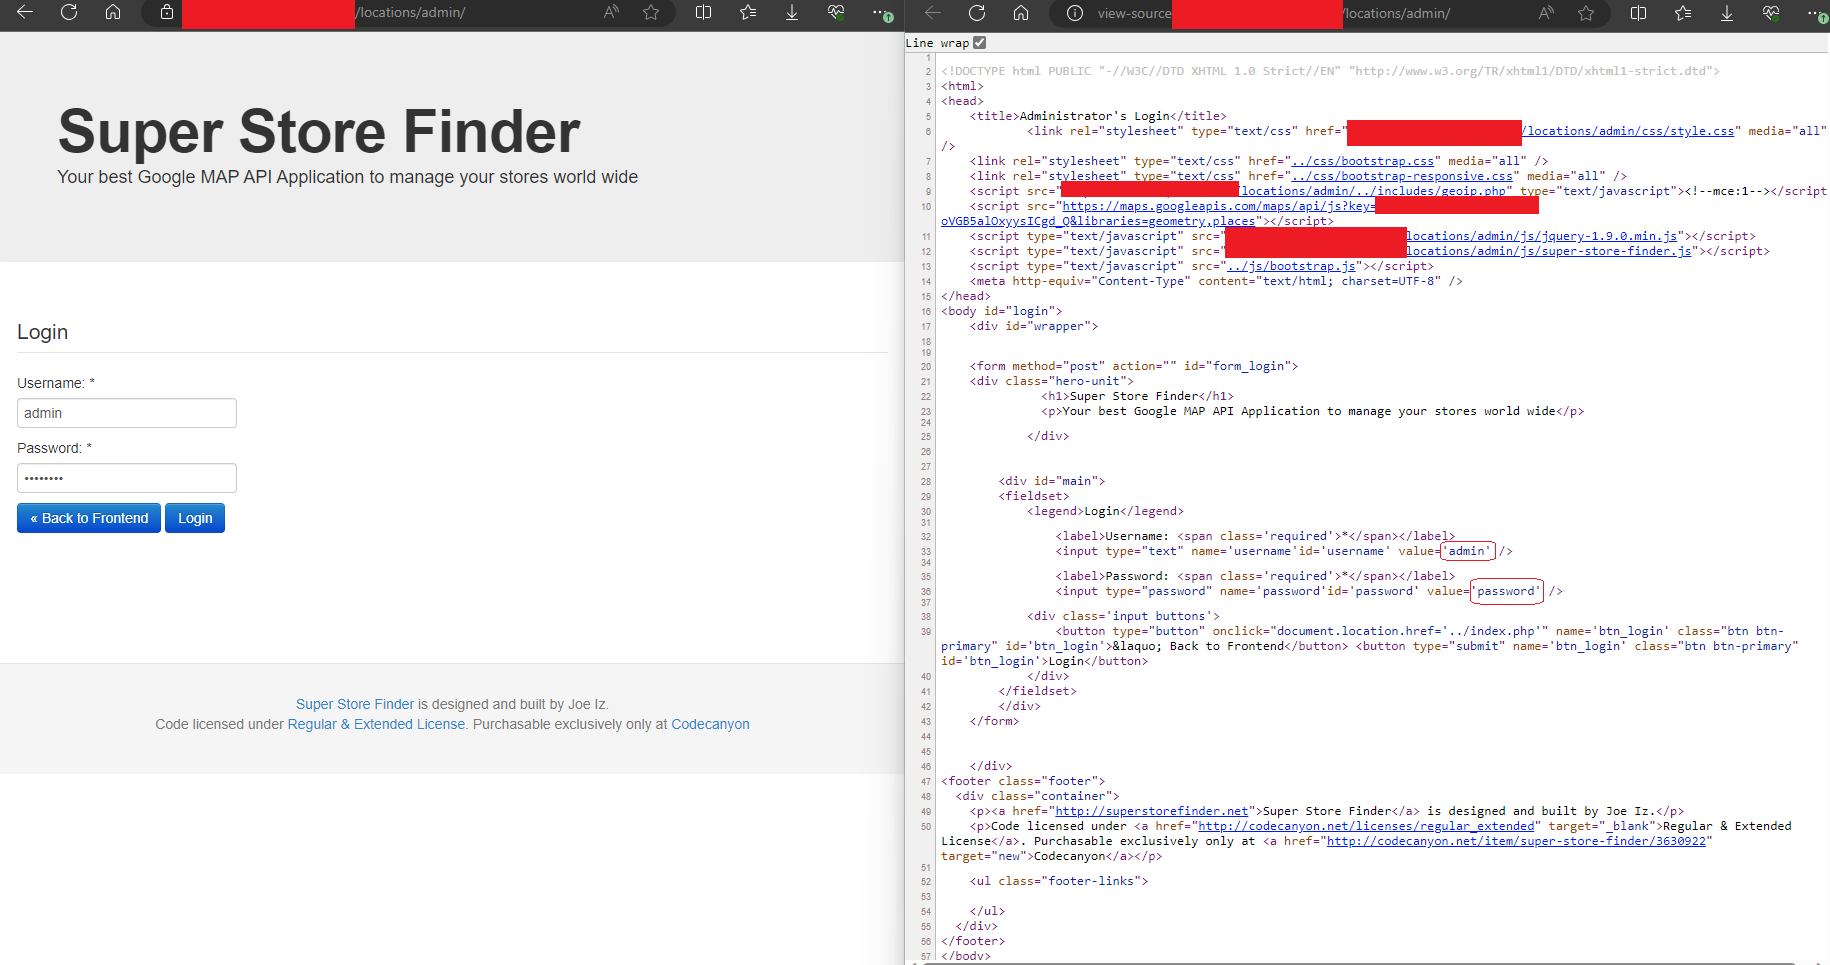 redblueteam/cve-2023-41508
CVE-2023-41508 - सुपर स्टोर फाइंडर v3.6 में एक हार्ड-कोडेड पासवर्ड हमलावरों को प्रशासन पैनल तक पहुंचने की अनुमति देता है।
 daddycocoaman/azbelt
AAD से संबंधित एन्यूमरेशन Nim में
 randomrobbiebf/cve-2019-15896
LifterLMS <= 3.34.5 - Unauthenticated Options Import