
 #1
 gh-ost00/cve-2024-4358
Telerik Report Server डिसीरियलाइज़ेशन और प्रमाणीकरण बायपास शोषण श्रृंखला CVE-2024-4358/CVE-2024-1800 के लिए
 im10n/cve-2024-3183-poc
CVE-2024-3183 (FreeIPA Rosting) के लिए POC
 wtn-arny/cve-2024-37085
CVE-2024-37085 के लिए Python एक्सप्लॉइट, जो डोमेन-जॉइन किए गए ESXi हाइपरवाइज़र में एक प्रमाणीकरण बायपास है, जो बिना प्रमाणीकरण के शेल अपलोड और पूर्ण…
 jrbh4ck/cve-2024-27198
CVE-2024-27198 के बारे में PoC
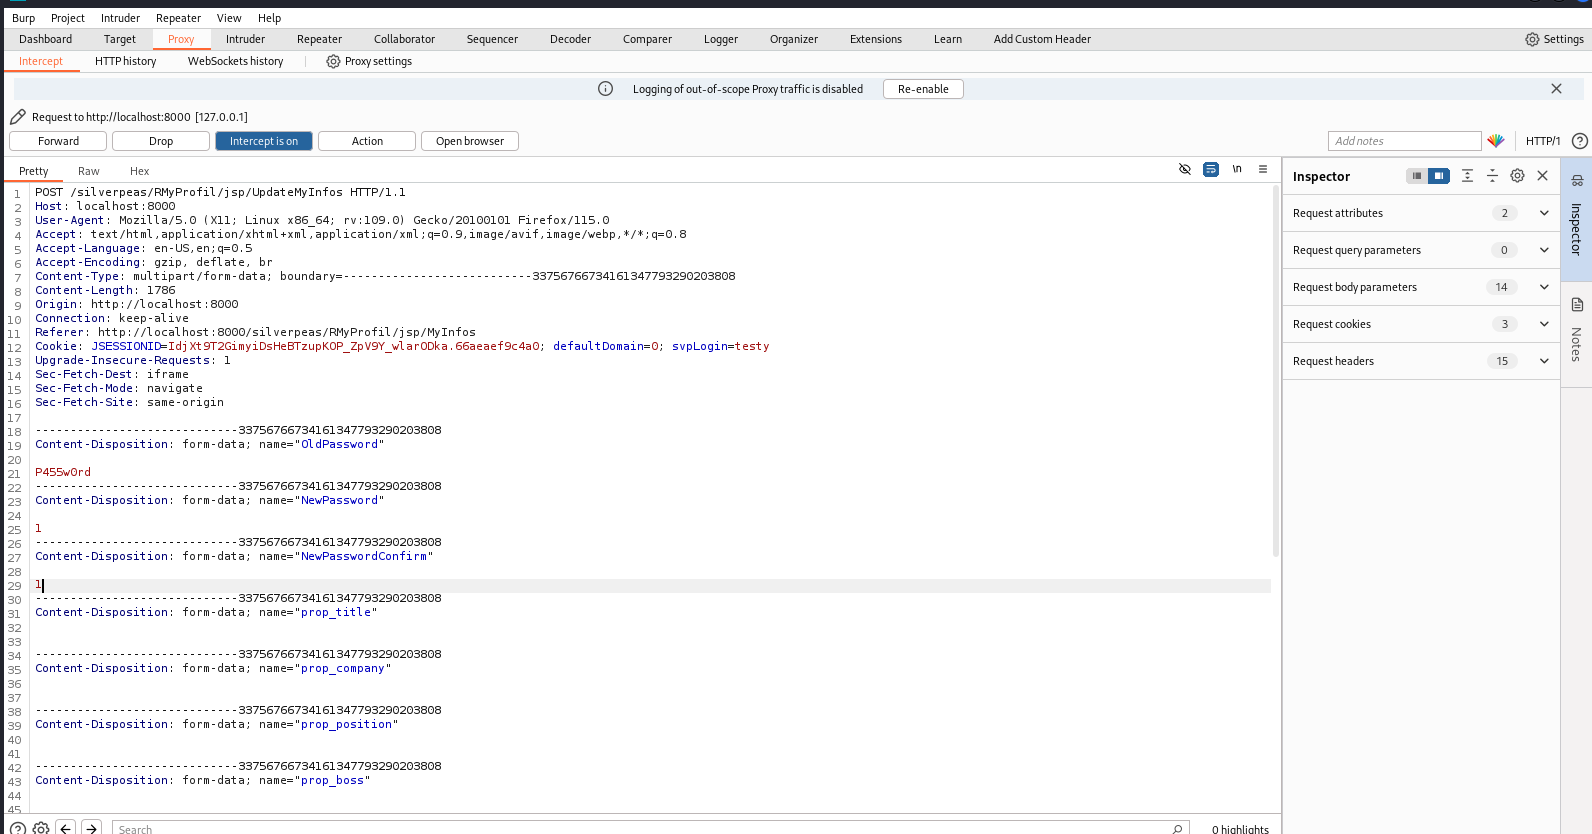 njmbb8/cve-2024-42850
Silverpeas v6.4.2 और उससे निचले संस्करणों में एक समस्या पासवर्ड जटिलता आवश्यकताओं को बायपास करने की अनुमति देती है।
 topotam/petitpotam
PoC उपकरण जो Windows होस्टों को MS-EFSRPC EfsRpcOpenFileRaw या अन्य फलनों के माध्यम से अन्य मशीनों से प्रमाणीकरण करने के लिए मजबूर करता है।
 papermtn/lil-pwny
Active Directory पासवर्ड्स का Python का उपयोग करके तेज़ ऑफलाइन ऑडिटिंग।
 wtn-arny/vmware-esxi
CVE-2024-37085 डोमेन-जॉइन किए गए esxi हाइपरवाइज़र पर अप्रमाणित शेल अपलोड से पूर्ण प्रशासक
 racerz-fighting/cve-2024-32113-poc
Apache OfBiz भेद्यताएँ
 h3x0v3rl0rd/gmsa_dumper
पायथन उपयोगिता जो Active Directory से सुलभ gMSA पासवर्ड ब्लॉब्स को पढ़ती है और सुरक्षा ऑडिट तथा रेड टीम ऑपरेशनों में उपयोग के लिए प्लेनटेक्स्ट…
 ccob/pivert
Windows पर PFX प्रमाणपत्र और निजी कुंजी का उपयोग करके NIST SP 800-73 PIV स्मार्ट कार्ड का अनुकरण करता है, जिससे RDP, Citrix और VMware Horizon सत्रों…
 foxlox/giuda
पासवर्ड के बिना किसी अन्य उपयोगकर्ता की ओर से TGS अनुरोध करें
 d0rb/cve-2024-41107
प्रूफ-ऑफ-कॉन्सेप्ट शोषण CVE-2024-41107 के लिए, जो Apache CloudStack के संस्करण 4.5.0–4.18.2.1 और 4.19.0.0–4.19.0.2 में SAML प्रमाणीकरण बाईपास को…
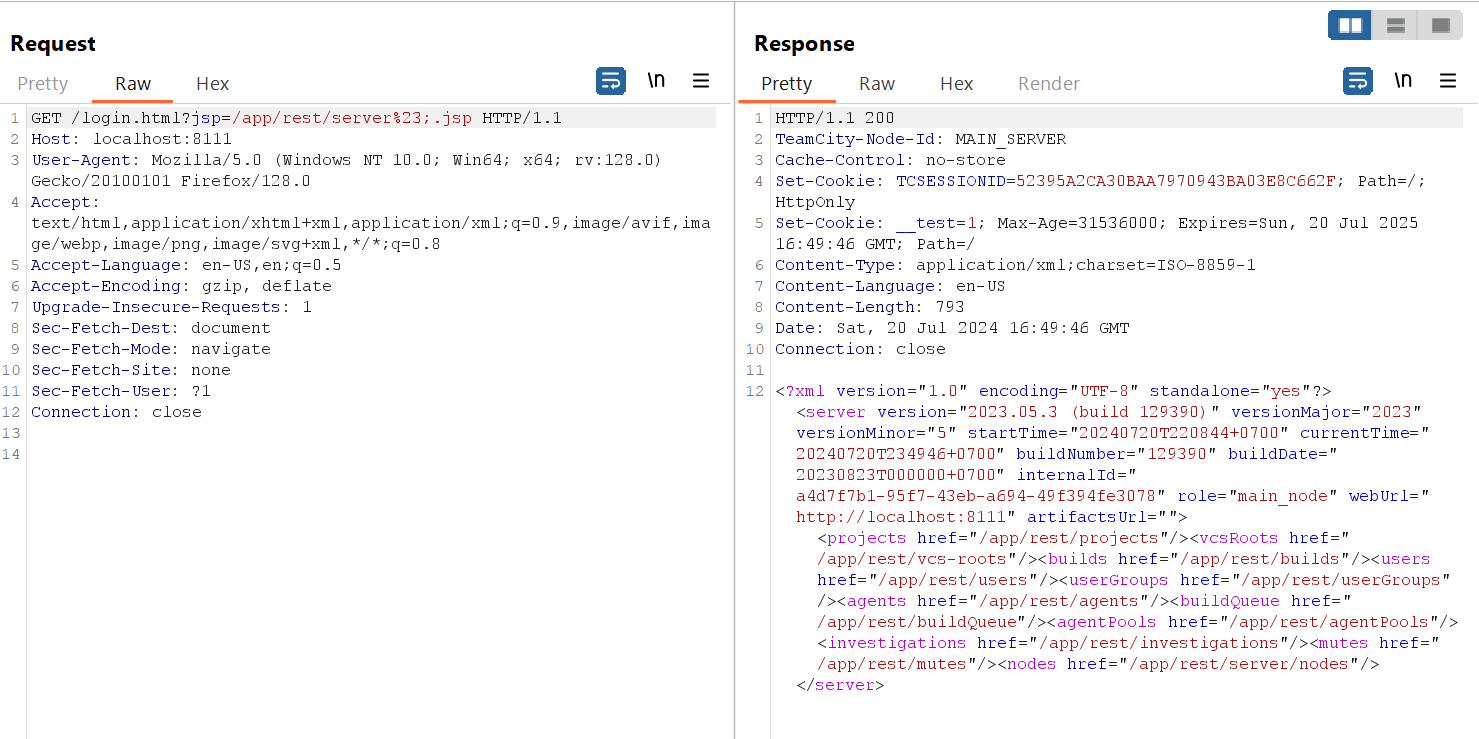 hpt-intern-task-submission/cve-2024-27198
CVE-2024-27198 का विस्तृत विश्लेषण: JetBrains TeamCity में प्रमाणीकरण बायपास जो रिमोट कोड निष्पादन की ओर ले जाता है, कोड-स्तरीय व्याख्या और…
 alperenugurlu/cve-2024-3596-detector
RADIUS/UDP ट्रैफ़िक में CVE-2024-3596 का पता लगाता है, Access-Request पैकेटों में MD5 टकरावों का विश्लेषण करके, प्रशासकों को कमजोर प्रमाणीकरण विधियों…
 stuub/cve-2024-4040-ssti-lfi-poc
CVE-2024-4040 CrushFTP SSTI LFI & Auth Bypass | Full Server Takeover | Wordlist समर्थन
 cappricio-securities/cve-2024-5947
डीप सी इलेक्ट्रॉनिक्स DSE855 - प्रमाणीकरण बाईपास









