
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित

 yanncam/shucknt
ShuckNT, Shuck.sh ऑनलाइन सेवा का स्क्रिप्ट है जो ऑन-प्रिमाइसेस उपयोग के लिए है। इसे Data Encryption Standard (DES) पर आधारित प्रमाणीकरण टोकन को…
 huydoppaz/cve-2024-8698-poc
# CVE-2024-8698 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Keycloak SAML प्रमाणीकरण बायपास को लक्षित करता है। पहचान प्रबंधन प्रणालियों में भेद्यता शोषण…
 savsch/poc_cve-2019-0217
CVE-2019-0217 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Apache HTTP सर्वर के mod_auth_digest में एक रेस कंडीशन जो प्रमाणीकरण बायपास की अनुमति देता है।…
 9lyph/cve-2022-29593
Dingtian DT-R002 रिले में कैप्चर-रीप्ले के माध्यम से प्रमाणीकरण बाईपास के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, HTTP और Modbus TCP के माध्यम से रिले के…

 paragbagul111/cve-2024-41290
FlatPress CMS v1.3.1 1.3 को असुरक्षित तरीकों का उपयोग करके > प्रमाणीकरण डेटा संग्रहीत करने के लिए पाया गया।
 geniuszly/gencrushsstiexploit
CVE-2024-4040 के लिए एक PoC है जो CrushFTP में SSTI कमजोरी का शोषण करने वाला टूल
 horizon3ai/cve-2024-28987
CVE-2024-28987 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो SolarWinds Web Help Desk की हार्डकोडेड क्रेडेंशियल भेद्यता को लक्षित करता है। अनधिकृत पहुँच…
 redteampentesting/watchguard-sso-client
WatchGuard SSO एजेंट प्रोटोकॉल के लिए क्लाइंट कार्यान्वयन, सुरक्षा अनुसंधान के लिए उपयोग किया जाता है (CVE-2024-6592, CVE-2024-6593, CVE-2024-6594)
 ahmedmansour93/event-id-229-rule-name-soc262-cve-2024-1709-
Event ID 229 Rule Name SOC262 ScreenConnect प्रमाणीकरण बायपास शोषण का पता चला (CVE-2024-1709)
 cossacklabs/themis
डेटा सुरक्षा के लिए उपयोग में आसान क्रिप्टोग्राफ़िक फ्रेमवर्क: फॉरवर्ड सीक्रेसी के साथ सुरक्षित मैसेजिंग और सुरक्षित डेटा स्टोरेज। 14 प्लेटफार्मों पर…
 rotarydrone/globalunprotect
GlobalProtect कॉन्फ़िगरेशन और कुकी फ़ाइलों को डिक्रिप्ट करें।
 randomrobbiebf/cve-2024-6624
JSON API User <= 3.9.3 - बिना प्रमाणीकरण विशेषाधिकार वृद्धि
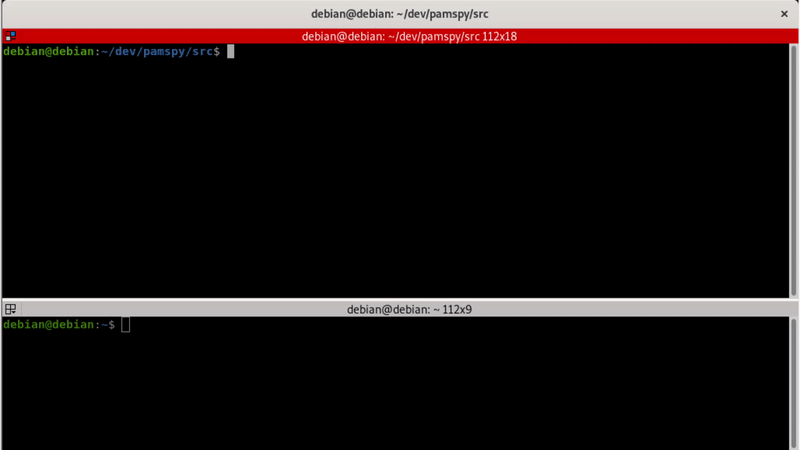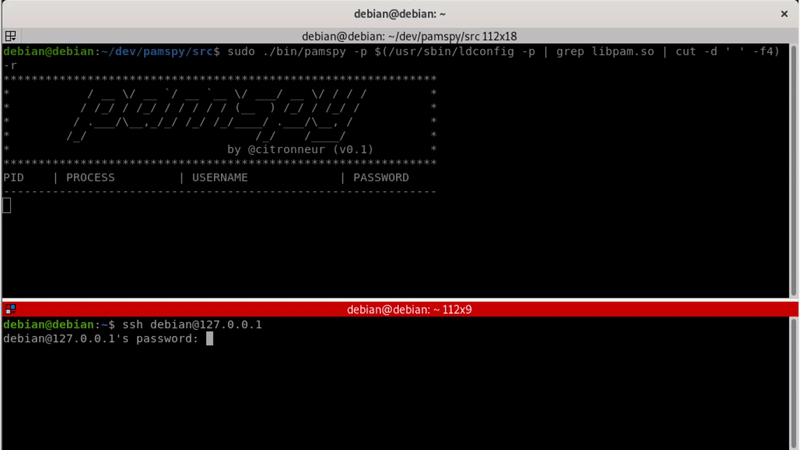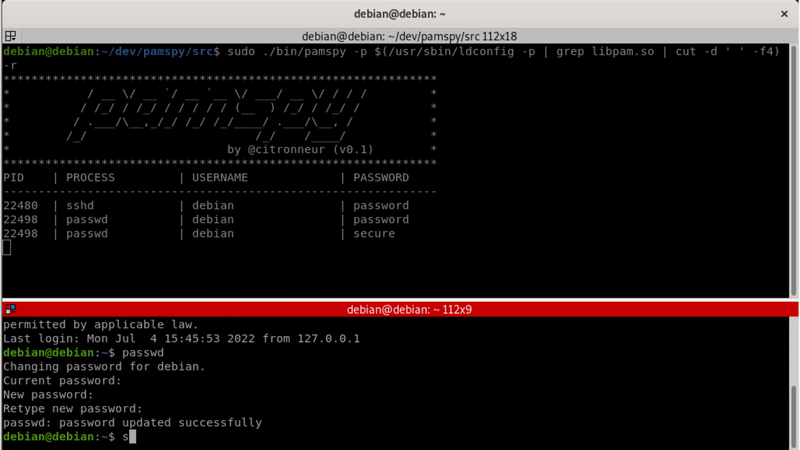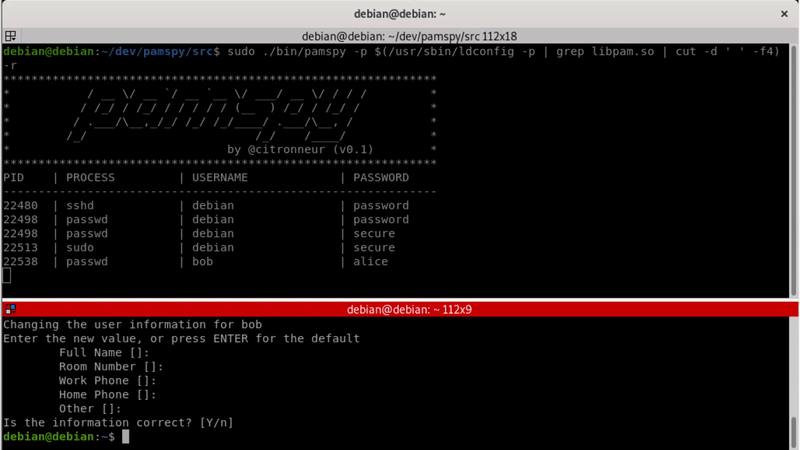 citronneur/pamspy
लिनक्स के लिए eBPF का उपयोग करते हुए क्रेडेंशियल डंपर
 gh-ost00/cve-2024-28987-poc
वेब हेल्प डेस्क हार्डकोडेड क्रेडेंशियल भेद्यता (CVE-2024-28987)
 francoismichel/ssh3
तेज़, सुरक्षित शेल प्रोटोकॉल जो HTTP/3, QUIC, और TLS 1.3 पर निर्मित है। OAuth2, OpenID Connect, और पारंपरिक SSH प्रमाणीकरण का समर्थन करता है, UDP…
 yowise/cve-2022-26923
CVE-2022-26923 के लिए विस्तृत तकनीकी लेख और प्रूफ-ऑफ-कॉन्सेप्ट, एक Active Directory प्रमाणपत्र सेवा विशेषाधिकार वृद्धि भेद्यता, शोषण चरणों और शमन…









