
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित

 0xnehru/ssh_enum_vaild
CVE-2018-15473 भेद्यता का उपयोग करके मान्य SSH उपयोगकर्ता नामों की गणना करने के लिए एक Bash स्क्रिप्ट। यह प्रमाणीकरण प्रतिक्रियाओं का विश्लेषण करके…
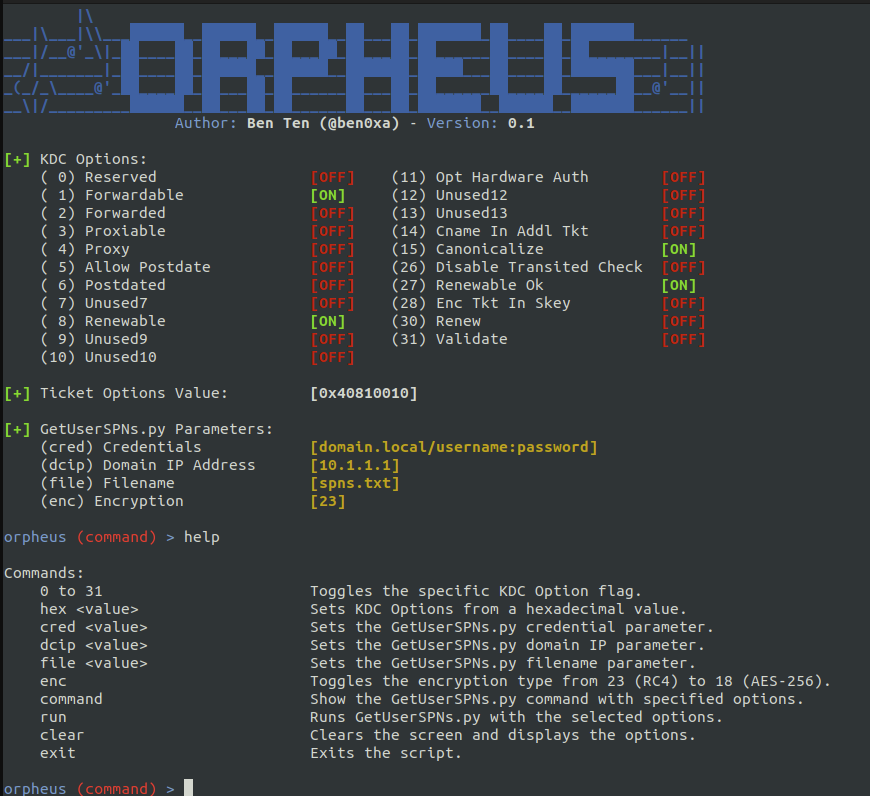 trustedsec/orpheus
संशोधित KDC विकल्पों और एन्क्रिप्शन प्रकारों के साथ Kerberoast पहचान को दरकिनार करना
 tibrn/cve-2025-30144
CVE-2025-30144 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: fast-jwt लाइब्रेरी में JWT जारीकर्ता सत्यापन बाईपास जो हमलावरों को सरणी-आधारित iss दावों के साथ टोकन जाली…
 knavesec/credmaster
रीफैक्टर्ड और बेहतर CredKing पासवर्ड स्प्रेइंग टूल, जो आईपी पते घुमाने, अनाम रहने और थ्रॉटलिंग से बचने के लिए FireProx APIs का उपयोग करता है।

 vesu-nights/multiexploit
CVE-2023-21173 शोषण - SQL Server 2022 में दूरस्थ कोड निष्पादन
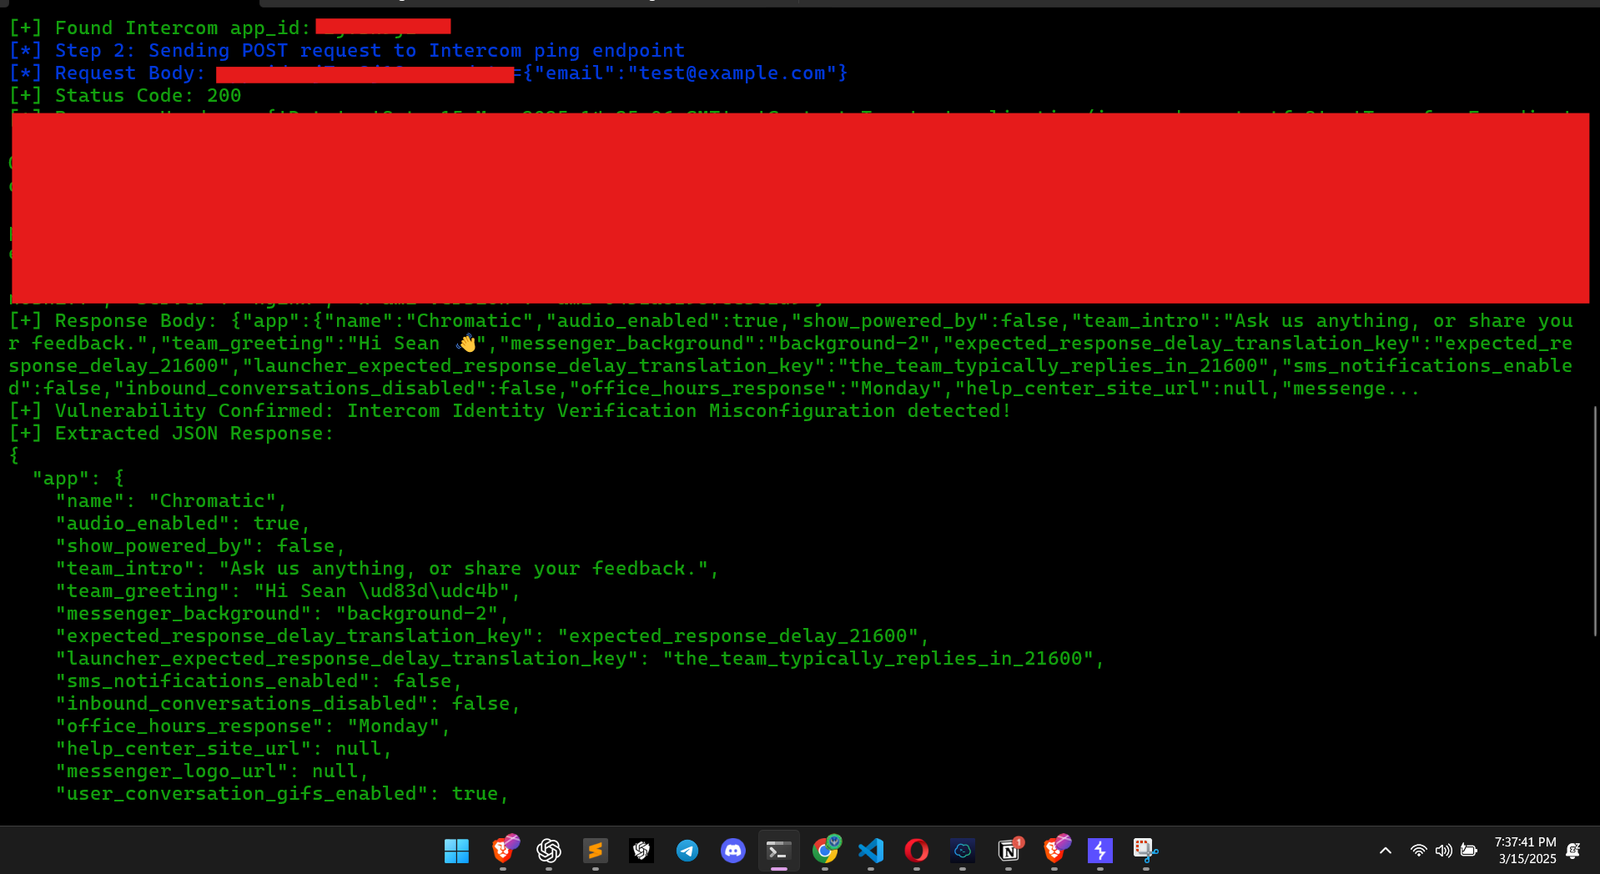 muhammadwaseem29/intercom-exploit
Intercom विजेट पर पहचान सत्यापन सेटअप नहीं है, जिससे एक हमलावर किसी उपयोगकर्ता का रूप धारण करके उनके चैट इतिहास तक पहुँच सकता है। संदर्भ:
 elizeuopain/exploit-cve-2024-9513-netadmin-iam-allows-user-enumeration-in-active-directory
CVE-2024-9513 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो NetAdmin IAM में HTTP POST अनुरोध के माध्यम से /controller/api/Answer/ReturnUserQuestionsFilled…
 huyvo2910/cve-2025-25749-weak-password-policy-in-hoteldruid-3.0.7
CVE-2025-25749 के लिए प्रूफ-ऑफ-कॉन्सेप्ट जो HotelDruid 3.0.7 में कमजोर पासवर्ड नीति का प्रदर्शन करता है, स्वचालित परीक्षण स्क्रिप्ट और शमन अनुशंसाओं…
 rayngnpc/cve-2022-26923-rayng
CVE-2022-26923 के लिए शोषण
 vulncheck-oss/cve-2025-0364
CVE-2025-0364: BigAnt Server RCE शोषण
 jamesd4/cve-2023-42829
macOS SSH क्लाइंट में एक तर्क दोष का विश्लेषण जो स्थानीय हमलावर को क्लाइंट पासफ्रेज़ के संपर्क में लाता है
 sohaibeb/cve-2025-0108
PAN-OS CVE POC स्क्रिप्ट
 cyberark/ketshash
एक छोटा सा उपकरण जो इवेंट व्यूअर लॉग के आधार पर संदिग्ध विशेषाधिकार प्राप्त NTLM कनेक्शनों, विशेष रूप से Pass-The-Hash हमले का पता लगाने के लिए है।
 barcrange/cve-2025-0108-authentication-bypass-checker
पायथन स्क्रिप्ट जो CVE-2025-0108 प्रमाणीकरण बायपास के लिए PAN-OS डिवाइसों का परीक्षण करती है, क्राफ्टेड HTTP अनुरोध भेजकर और प्रतिक्रियाओं का…
 fr4nc1stein/cve-2025-0108-scan
Palo Alto PAN-OS (CVE-2025-0108) में एक प्रमाणीकरण बाईपास भेद्यता का पता लगाता है।
 folks-iwd/cve-2025-0108-poc
CVE-2025-0108 - PAN-OS प्रमाणीकरण बाईपास के लिए PoC एक्सप्लॉइट
 omarv4066/sshenumkl
SSHEnum CVE-2018-15473 पर आधारित एक SSH उपयोगकर्ता गणना उपकरण है। यह सर्वर की अलग-अलग प्रतिक्रियाओं का लाभ उठाकर मान्य उपयोगकर्ताओं का पता लगाने में…








