
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित

 shoucheng3/apache__mina-sshd_cve-2023-35887_2-9-2
पूरी तरह से जावा SSH क्लाइंट/सर्वर लाइब्रेरी जो SSH-2 प्रोटोकॉल को लागू करती है, जिसमें कई सिफर, कुंजी विनिमय, प्रमाणीकरण विधियाँ, SFTP, SCP और…
 shoucheng3/asf__james-project_cve-2022-22931_3-6-0
मॉड्यूलर Java मेल सर्वर जो IMAP, SMTP, POP3 और JMAP का समर्थन करता है, Docker परिनियोजन, वितरित आर्किटेक्चर और CLI प्रबंधन के साथ, सुरक्षित…
 shoucheng3/apache__jspwiki_cve-2019-0225_2-11-0-m2
Apache JSPWiki CVE-2019-0225 के लिए शोषण मॉड्यूल, जो निर्मित अनुरोधों के माध्यम से दूरस्थ कोड निष्पादन को सक्षम करता है। यह Java-आधारित विकी तैनाती…
 ccob/gssapi-abuse
एक उपकरण जो Active Directory नेटवर्क्स में GSSAPI दुरुपयोग के लिए खुले संभावित होस्टों की गणना करता है।
 shoucheng3/jenkinsci__git-client-plugin_cve-2019-10392_2-8-4
जेनकिंस प्लगइन जो स्वचालित रिपॉजिटरी संचालनों जैसे फ़ेच, चेकआउट, मर्ज और टैग के लिए Git APIs प्रदान करता है, CI/CD पाइपलाइनों में क्रेडेंशियल-आधारित…
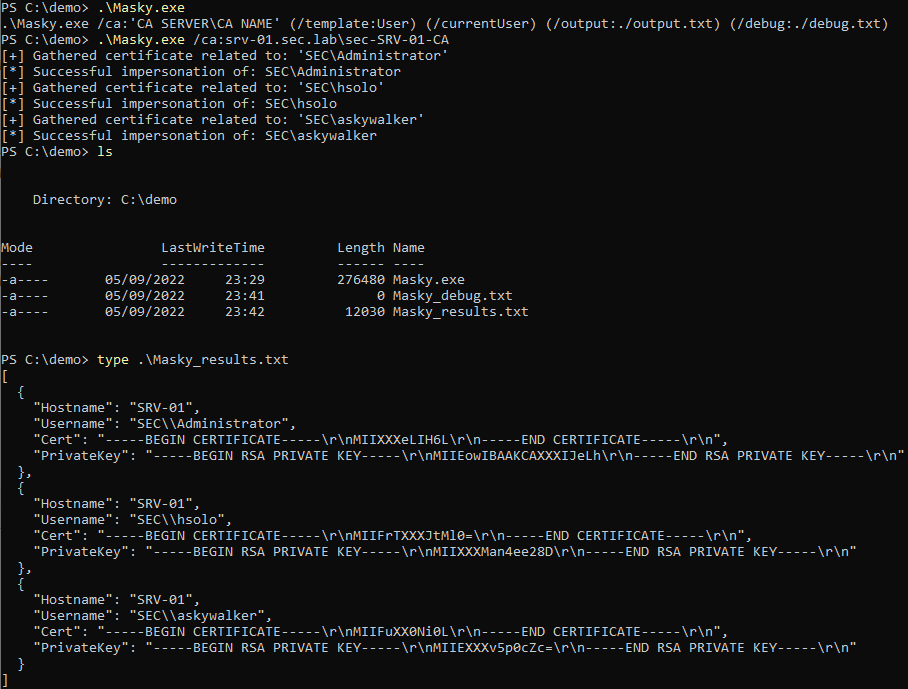 z4ksec/masky
पायथन लाइब्रेरी जिसमें CLI (कमांड लाइन इंटरफ़ेस) शामिल है, जो LSASS प्रक्रिया मेमोरी को डंप किए बिना ADCS के माध्यम से दूरस्थ रूप से डोमेन उपयोगकर्ता…
 commando-x/vuln-bank-mobile
एक जानबूझकर कमजोर मोबाइल बैंकिंग एप्लिकेशन जो मोबाइल सुरक्षा परीक्षण का अभ्यास करने के लिए डिज़ाइन किया गया है। इसमें वास्तविक दुनिया के अनुप्रयोगों…
 gregk4sec/cve-2025-55668
Apache Tomcat - रीराइट वाल्व के माध्यम से सत्र फिक्सेशन
 zenzue/cve-2025-50154
NTLM/SMB के असुरक्षित उपयोग का ऑडिट, हार्डनिंग और शिकार करने के लिए PowerShell टूलकिट, जो ईवेंट लॉग विश्लेषण और डिटेक्शन क्वेरीज़ के साथ…
 im10n/cve-2025-4404-poc
CVE-2025-4404 के लिए POC
 bytereaper77/cve-2025-8730
Belkin F9K1009 और F9K1010 राउटर्स के वेब इंटरफ़ेस में प्रमाणीकरण बायपास कमजोरी को प्रदर्शित करने वाला एक्सप्लॉइट।
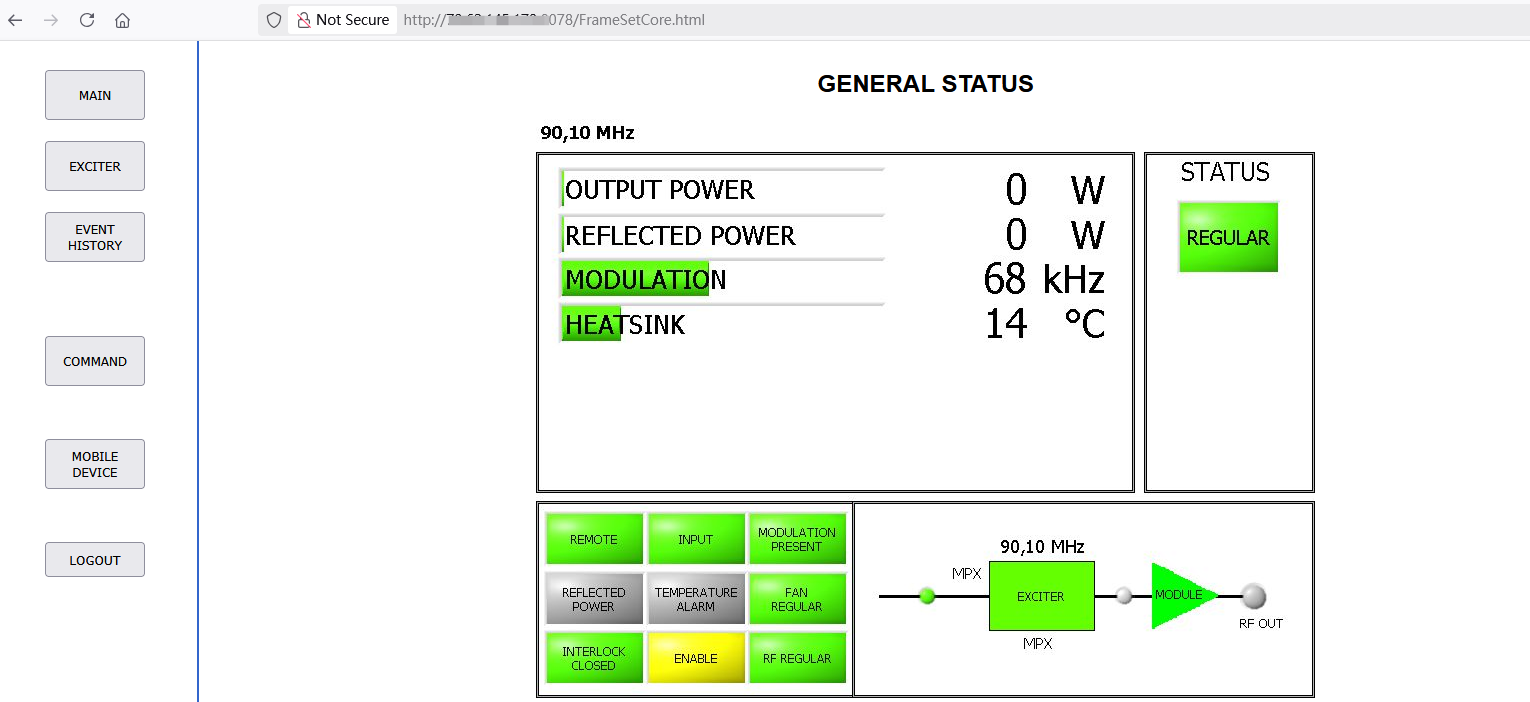 p0et08/electrolink-fm-dab-tv
इलेक्ट्रोलिंक FM/DAB/TV ट्रांसमीटर वेब प्रबंधन प्रणाली की अनधिकृत पहुँच भेद्यता के लिए CVE-2025-51040 का एक POC उपलब्ध है।
 helloandrewpaul/session-fixation-in-vvveb-cms-v1.0.6.1
CVE-2025-8517 प्रूफ-ऑफ-कॉन्सेप्ट जो Vvveb CMS v1.0.6.1 में सत्र निर्धारण प्रदर्शित करता है, मनमाने सत्र ID इंजेक्शन के माध्यम से पूर्ण व्यवस्थापक…
 grantbirki/redash-vulnerable
एक Dockerized Redash इंस्टेंस जो CVE-2021-21239 के प्रति संवेदनशील है
 praetorian-inc/oauthseeker
एक दुर्भावनापूर्ण OAuth एप्लिकेशन जिसका उपयोग Microsoft Azure और Office365 उपयोगकर्ताओं को लक्षित करने वाले आंतरिक और बाहरी फिशिंग हमलों के लिए किया…
 matejsmycka/cve-2025-33073-checker
यह मोटा PoC जाँचकर्ता स्क्रिप्ट CVE-2025-33073 भेद्यता के लिए लक्ष्यों का परीक्षण करता है, जिसमें samba RPC के माध्यम से NTLM प्रमाणीकरण जबरदस्ती का…
 seckatie/cve-2019-8978
Banner Web Tailor और Banner Enterprise Identity Services भेद्यता प्रकटीकरण
 hagrid29/cve-2024-40586-windows-coerced-authentication-in-forticlient
CVE-2024-40586 के लिए शोषण: यह एक कमजोर FortiClient नामित पाइप के माध्यम से विंडोज होस्ट को प्रमाणीकरण के लिए मजबूर करता है, जिससे SYSTEM तक…








