
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
 soy-oreocato/cve-2022-33679_checker
हल्का पायथन चेकर जो Active Directory क्रेडेंशियल्स की CVE-2022-33679 (Kerberos AS-REP रोस्ट बिना प्री-ऑथेंटिकेशन) के प्रति संवेदनशीलता का परीक्षण…
 yashodhanvivek/agatsa-easytouch-plus---cve-2025-56019
यह रिपोर्ट CVE-2025-56019 के लिए है जो Easytouch+ उत्पाद में BLE प्रमाणीकरण भेद्यता के लिए आरक्षित है, जो खोजकर्ता Yashodhan Vivek Mandke को सौंपी गई…
 nxploited/cve-2025-39596
Quentn WP <= 1.2.8 - बिना प्रमाणीकरण के विशेषाधिकार वृद्धि
 logangoins/sharpsuccessor
SharpSuccessor, Akamai के Yuval Gordon (@YuG0rd) के BadSuccessor हमले को पूरी तरह से हथियारबंद करने के लिए एक .NET प्रूफ ऑफ कॉन्सेप्ट (POC) है।
 tdawg506/cve-2025-31161
लक्ष्य को स्कैन करता है कि क्या यह CVE-2025-31161 के प्रति संवेदनशील है
 pwnfoo/ntlmrecon
NTLM प्रमाणीकरण सक्षम वेब एंडपॉइंट्स से जानकारी एकत्र करें 🔎
 itres-labs/usbcoercer
USBCoercer एक ESP32 डेवलपमेंट बोर्ड को नेटिव USB-OTG के साथ Ethernet-over-USB गैजेट में बदल देता है, जो WPAD के माध्यम से प्रॉक्सी कॉन्फ़िगरेशन को…
 acan0007/cve-2025-31161
CrushFTP सर्वर के संस्करणों में प्रमाणीकरण बायपास भेद्यता।
 f4dee-backup/cve-2025-31161
शेल-आधारित एक्सप्लॉइट CVE-2025-31161 के लिए, जो CrushFTP में एक प्रमाणीकरण बायपास है, जो अनधिकृत हमलावरों को CrushAuth टोकन जाली बनाने और तैयार किए…
 illera88/cve-2021-21239
CVE-2021-21239 के लिए एक्सप्लॉइट: pysaml2/Redash में SAML हस्ताक्षर सत्यापन बायपास। एम्बेडेड सार्वजनिक कुंजियों के साथ SAML प्रतिक्रियाएं जाली बनाकर…
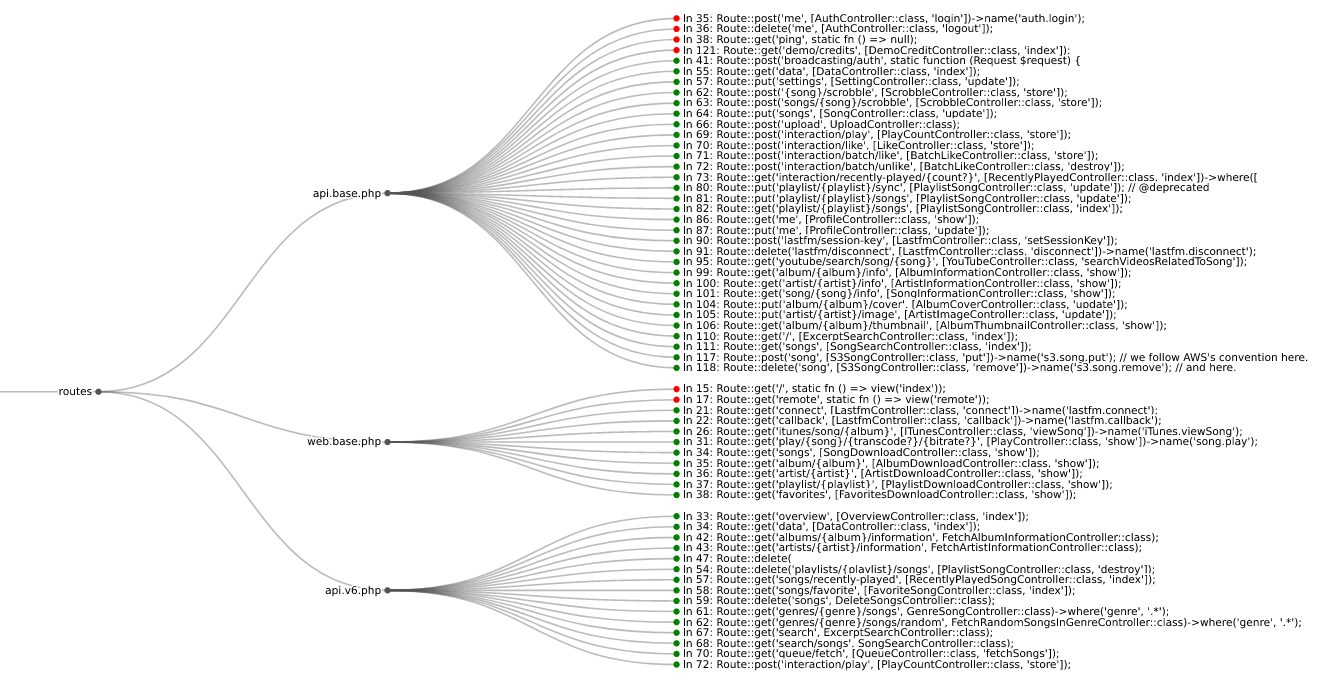 mschwager/route-detect
वेब एप्लिकेशन रूट्स में प्रमाणीकरण (authn) और प्राधिकरण (authz) सुरक्षा बग खोजें।
 alph4sec/ssh_enum_py
SSH उपयोगकर्ताओं की गणना करने वाला स्क्रिप्ट जो टाइमिंग अंतर और प्रमाणीकरण प्रतिक्रियाओं पर आधारित है। यह OpenSSH के कमजोर संस्करणों (≤ 7.7) में…
 saladin0x1/cve-2025-53770
SharePoint ToolPane RCE (CVE-2025-53770) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट टूलकिट, जिसमें स्कैनर, पेलोड विश्लेषण और अधिकृत सुरक्षा परीक्षण के लिए…
 nxploited/cve-2025-7955
RingCentral Communications 1.5 - 1.6.8 - ringcentral_admin_login_2fa_verify फ़ंक्शन के माध्यम से सर्वर-साइड सत्यापन के अभाव से प्रमाणीकरण बायपास
 watchtowrlabs/watchtowr-vs-crushftp-authentication-bypass-cve-2025-54309
CVE-2025-54309 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो CrushFTP WebInterface में रेस कंडीशन के माध्यम से ऑथेंटिकेशन बायपास का प्रदर्शन करता है ताकि…
 guy2610/tough-cookie-patch-cve-2023-26136
RFC6265-अनुरूप कुकी पार्सिंग और CookieJar प्रबंधन लाइब्रेरी Node.js के लिए, CVE-2023-26136 सुरक्षा पैच के साथ। HTTP क्लाइंट्स के लिए कुकी निर्माण,…
 temp43487580/entrapassthecert
Entra ID के P2P प्रमाणपत्र का अनुरोध करने और इसके साथ दूरस्थ Entra-जुड़े डिवाइसों पर प्रमाणीकरण करने के लिए उपकरण
 idealzh/cve-2025-22235-demo
CVE-2025-22235 Spring Boot प्रमाणीकरण बाईपास को EndpointRequest.to() गलत कॉन्फ़िगरेशन के माध्यम से प्रदर्शित करता है। सुरक्षा अनुसंधान और शिक्षा के…








