
 #1

 mgeeky/azurert
AzureRT - एक PowerShell मॉड्यूल जो विभिन्न Azure Red Team रणनीतियों को लागू करता है
 ly4k/certipy
सक्रिय निर्देशिका प्रमाणपत्र सेवाओं की गणना और दुरुपयोग के लिए उपकरण
 wavestone-cdt/invoke-cleverspray
Password Spraying Script जो Active Directory User के वर्तमान और पिछले पासवर्ड का पता लगाती है
 wh04m1001/dfscoerce
एक प्रूफ-ऑफ-कॉन्सेप्ट टूल जो क्रेडेंशियल रिले हमलों के लिए MS-DFSNM NetrDfsRemoveStdRoot और NetrDfsAddStdRoot विधियों के माध्यम से विंडोज प्रमाणीकरण…
 cyph/cyph
क्रिप्टोग्राफिक रूप से सुरक्षित संदेश और सामाजिक नेटवर्किंग सेवा।
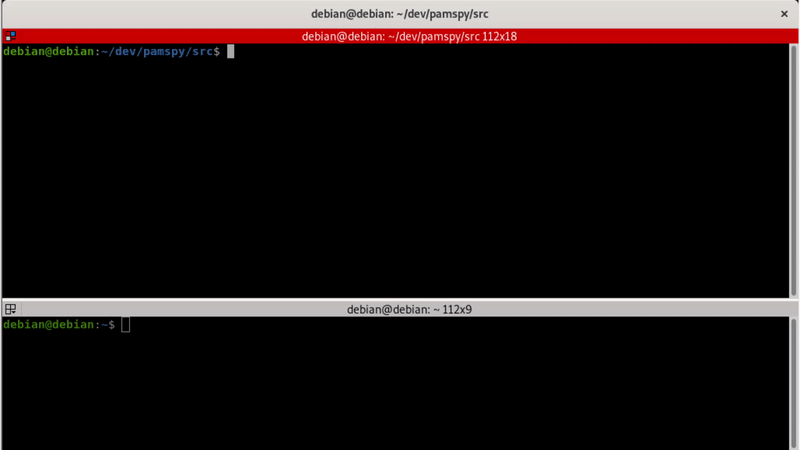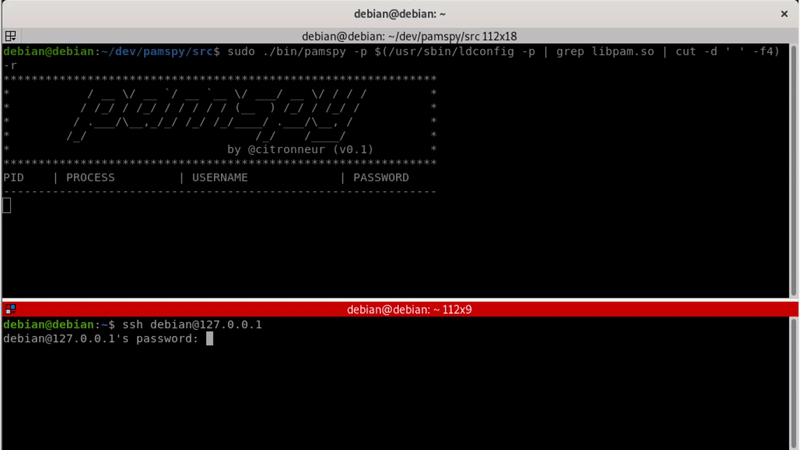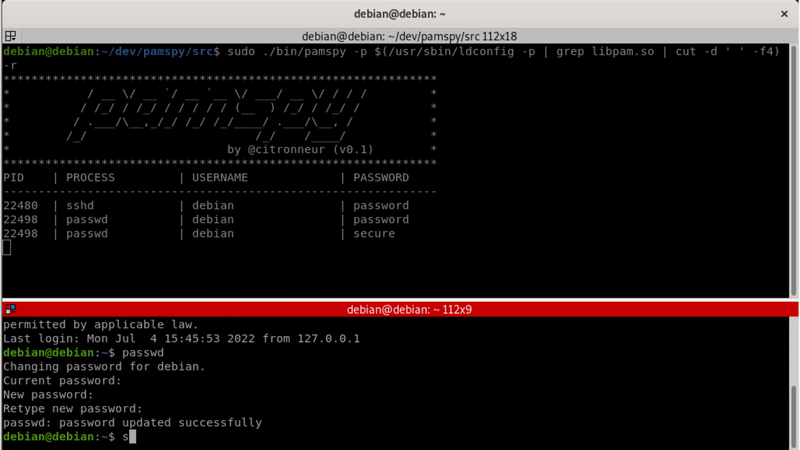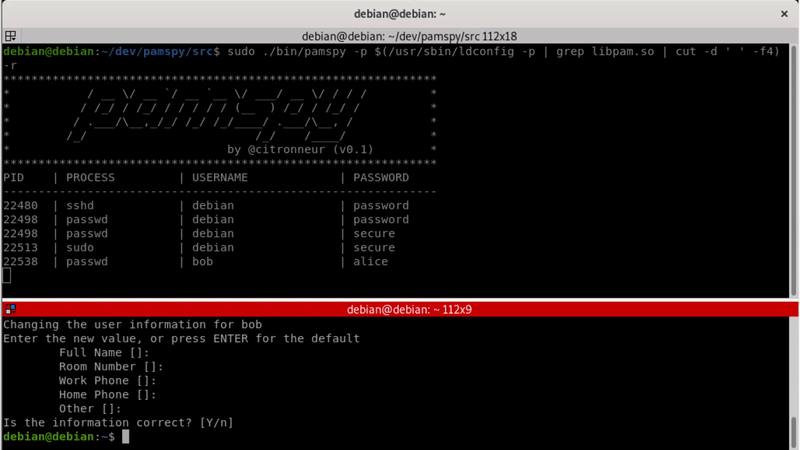 citronneur/pamspy
लिनक्स के लिए eBPF का उपयोग करते हुए क्रेडेंशियल डंपर
 tw1sm/spraycharles
धीमी और क्रमिक पासवर्ड स्प्रेइंग टूल, जिसे लंबे समय तक अंतराल पर स्प्रे करने के लिए डिज़ाइन किया गया है।
 shutdownrepo/pywhisker
C# उपकरण का Python संस्करण "Shadow Credentials" हमलों के लिए।
 s3cur3th1ssh1t/sharpnamedpipepth
Pass the Hash को एक named pipe में भेजकर token Impersonation करना।
 redteampentesting/pretender
आपका MitM साथी जो DHCPv6 DNS takeover, mDNS, LLMNR और NetBIOS-NS स्पूफिंग जैसे हमलों को रिले करने के लिए है।
 p0dalirius/coercer
एक पायथन स्क्रिप्ट जो 12 तरीकों के माध्यम से एक विंडोज सर्वर को स्वचालित रूप से किसी भी मशीन पर प्रमाणीकरण करने के लिए मजबूर करती है।
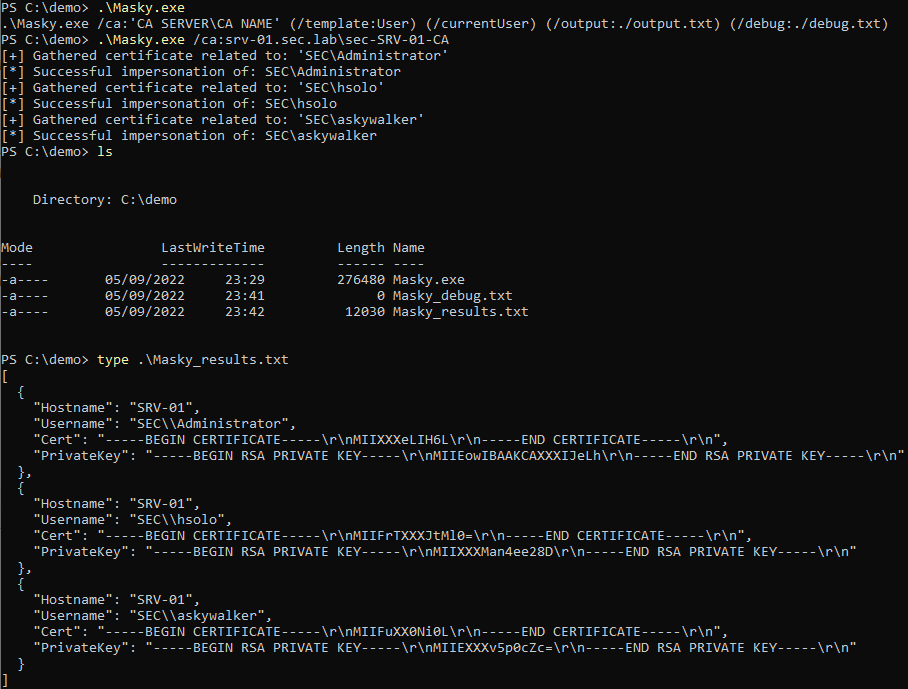 z4ksec/masky
पायथन लाइब्रेरी जिसमें CLI (कमांड लाइन इंटरफ़ेस) शामिल है, जो LSASS प्रक्रिया मेमोरी को डंप किए बिना ADCS के माध्यम से दूरस्थ रूप से डोमेन उपयोगकर्ता…
 yukselberkay/pmanager
अपने पासवर्ड को एक सुरक्षित ऑफलाइन डेटाबेस में संग्रहीत करें और पुनर्प्राप्त करें। लक्षित पासवर्ड पुन: उपयोग हमलों को रोकने के लिए जांचें कि क्या…
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 praetorian-inc/adfsrelay
प्रूफ ऑफ कॉन्सेप्ट उपकरण ADFS को लक्षित करने वाले NTLM रिले हमलों के अनुसंधान के लिए विकसित किए गए
 jazzband/django-defender
एक सरल, अत्यधिक तेज़ Django पुन: प्रयोज्य ऐप जो लोगों को लॉगिन प्रयासों को ब्रूट फोर्स करने से रोकता है।
 gerenios/aadinternals
Azure AD और Office 365 के प्रशासन और ऑडिटिंग के लिए PowerShell मॉड्यूल, जो माइक्रोसॉफ्ट क्लाउड वातावरणों में टोकन हेरफेर, उपयोगकर्ता गणना और सुरक्षा…









