
 #1
 keycloak/keycloak
 flyinglemonade/cve-2025-7892-proof-of-concept-login-form
CVE-2025-7892
 dedsecteam-blackhat/cve-2025-68860
CVE-2025-68860 के लिए एक्सप्लॉइट स्क्रिप्ट जो WordPress Mobile Builder प्लगिन को लक्षित करती है। हार्डकोडेड सीक्रेट का उपयोग करके जाली JWT टोकन…
 nxploited/cve-2025-68860
WordPress Mobile builder प्लगइन <= 1.4.2 एक उच्च प्राथमिकता वाले टूटे प्रमाणीकरण (Broken Authentication) के प्रति संवेदनशील है।
 remenis/cve-2025-67158
Revotech I6032W-FHW IP कैमरा फर्मवेयर API अनुरोधों में प्रमाणीकरण फ़ील्ड को सत्यापित करने में विफल रहता है, जिससे हमलावर प्रमाणीकरण को बायपास कर सकते…
 perunchess/cve-2025-66698
CVE-2025-66698 के लिए अवधारणा का प्रमाण: खाली टिकट पैरामीटर के माध्यम से Veda v5.4.8 में प्रमाणीकरण बायपास, जो अप्रमाणित API एंडपॉइंट के माध्यम से…
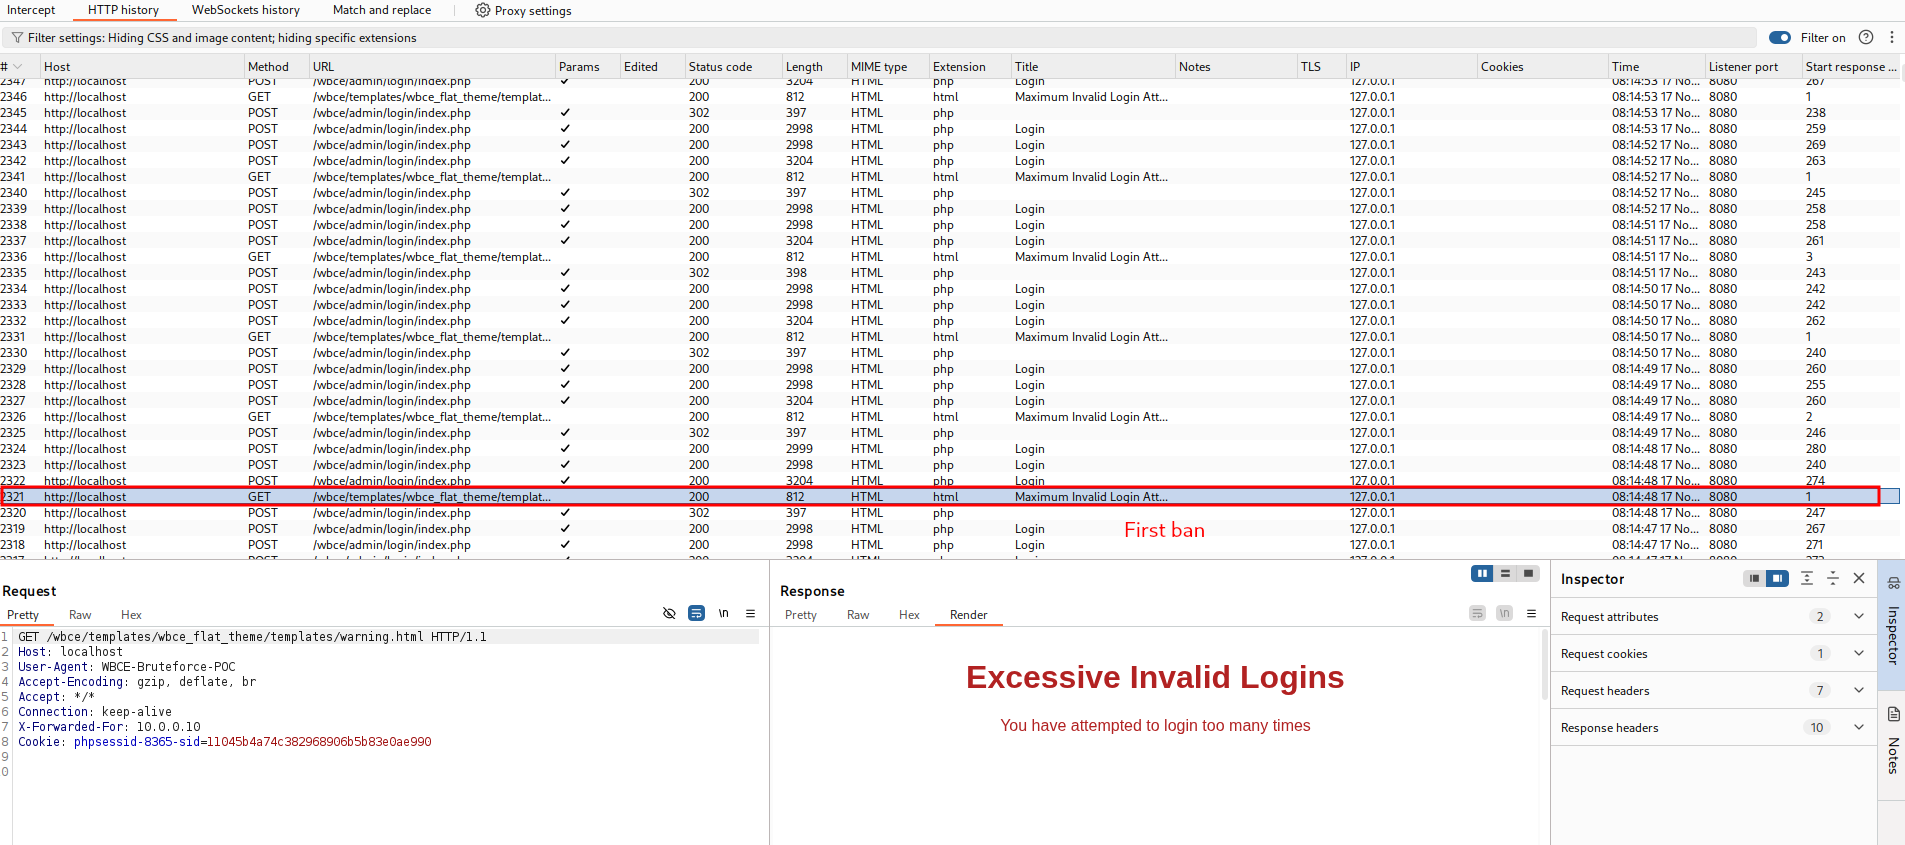 lukasz-rybak/cve-2025-66204
CVE-2025-66204 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: WBCE CMS में स्पूफ किए गए X-Forwarded-For हेडर के माध्यम से ब्रूट-फोर्स सुरक्षा बाईपास, स्वचालित Python…
 cyberency/cve-2025-6514
mcp-remote OS कमांड इंजेक्शन के लिए उजागर
 shinyseam/cve-2025-64513
CVE-2025-64513 के लिए PoC — Milvus प्रॉक्सी प्रमाणीकरण बाईपास भेद्यता बैच स्कैनर अनधिकृत पहुंच को सत्यापित करने और Milvus संस्करण, स्वास्थ्य और…
 sensepost/cve-2025-64446
FortiNet भेद्यता CVE-2025-64446 के लिए एक स्कैनर
 remenis/cve-2025-63666
Tenda AC15 कुकी एक्सपोज़र
 nrtlox/cve-2025-63587
CVE-2025-63587
 padayali-jd/cve-2025-63314
CVE-2025-63314 का विस्तृत खुलासा: Acora CMS 10.7.1 में स्थिर, गैर-समाप्त होने वाला पासवर्ड रीसेट टोकन जो खाता अधिग्रहण और विशेषाधिकार वृद्धि को सक्षम…
 daeda1usuk/cve-2025-59390-
CVE-2025-59390 और ThreadLocalRandom Inverse
 vincent-vbg/cve-2025-58434-poc
इस रिपॉजिटरी में CVE-2025-58434 के लिए एक प्रूफ ऑफ कॉन्सेप्ट (PoC) पायथन स्क्रिप्ट है, जो टोकन लीकेज के कारण फ्लोइज़ संस्करण 3.0.5 और उससे निचले…
 sibikrish001/cve-2025-55462
CVE-2025-55462 के लिए तकनीकी दस्तावेज़ीकरण और प्रूफ-ऑफ-कॉन्सेप्ट, जो Eramba v3.26.0 में CORS गलत कॉन्फ़िगरेशन है और /system-api/login एंडपॉइंट पर…
 xhh1h/cve-2025-55449
CVE-2025-55449 EXP
 z-bool/cve-2022-40684
एक क्लिक में सभी उपयोगकर्ता नामों को एन्यूमरेट करें और SSH सार्वजनिक कुंजी लिखें
 zenzue/cve-2025-50154
NTLM/SMB के असुरक्षित उपयोग का ऑडिट, हार्डनिंग और शिकार करने के लिए PowerShell टूलकिट, जो ईवेंट लॉग विश्लेषण और डिटेक्शन क्वेरीज़ के साथ…








