
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
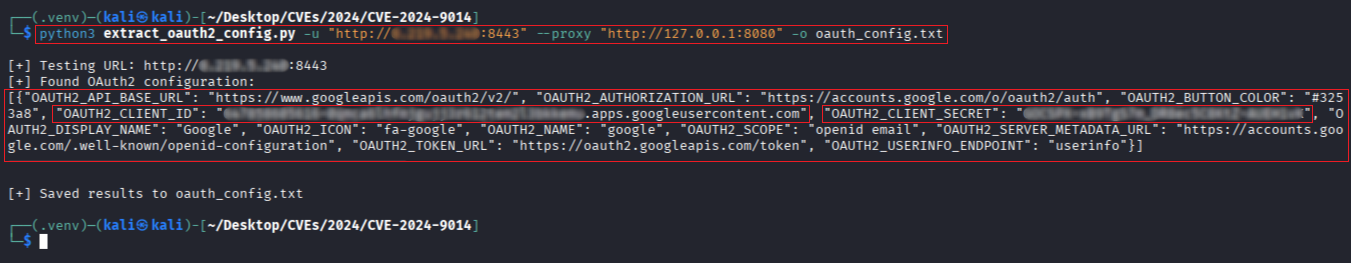
 r0otk3r/cve-2024-9014
CVE-2024-9014 OAuth2 प्रमाणीकरण बायपास का पता लगाने और शोषण करने के लिए स्क्रिप्ट pgAdmin 4 में, जिसमें भेद्यता जांच और OAuth2 कॉन्फ़िगरेशन निष्कर्षण…
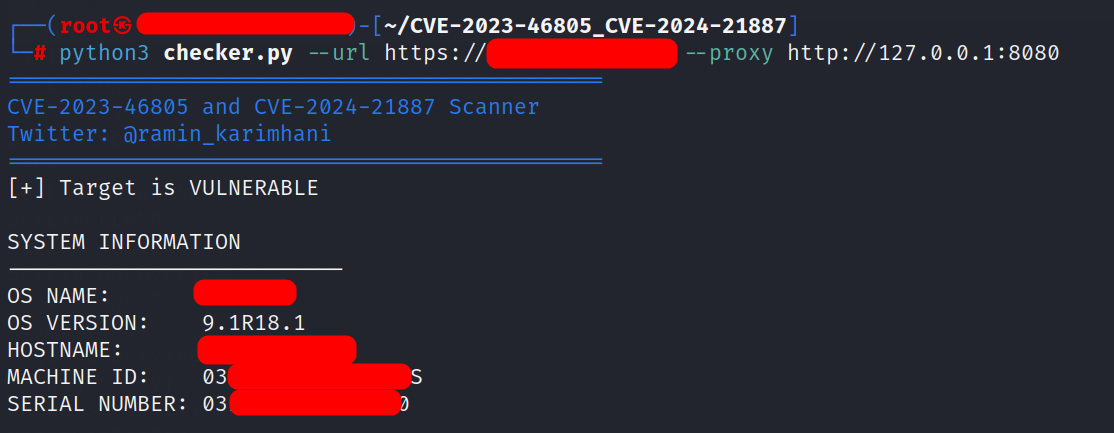 raminkarimkhani1996/cve-2023-46805_cve-2024-21887
इस रिपॉजिटरी में स्क्रिप्ट केवल यह जांचती है कि Ivanti Connect Secure उत्पाद में निर्दिष्ट भेद्यताएँ मौजूद हैं या नहीं।
 rbih-boulanouar/cve-2024-4040
CVE-2024-4040 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, CrushFTP में एक server-side template injection जो unauthenticated file read, authentication…
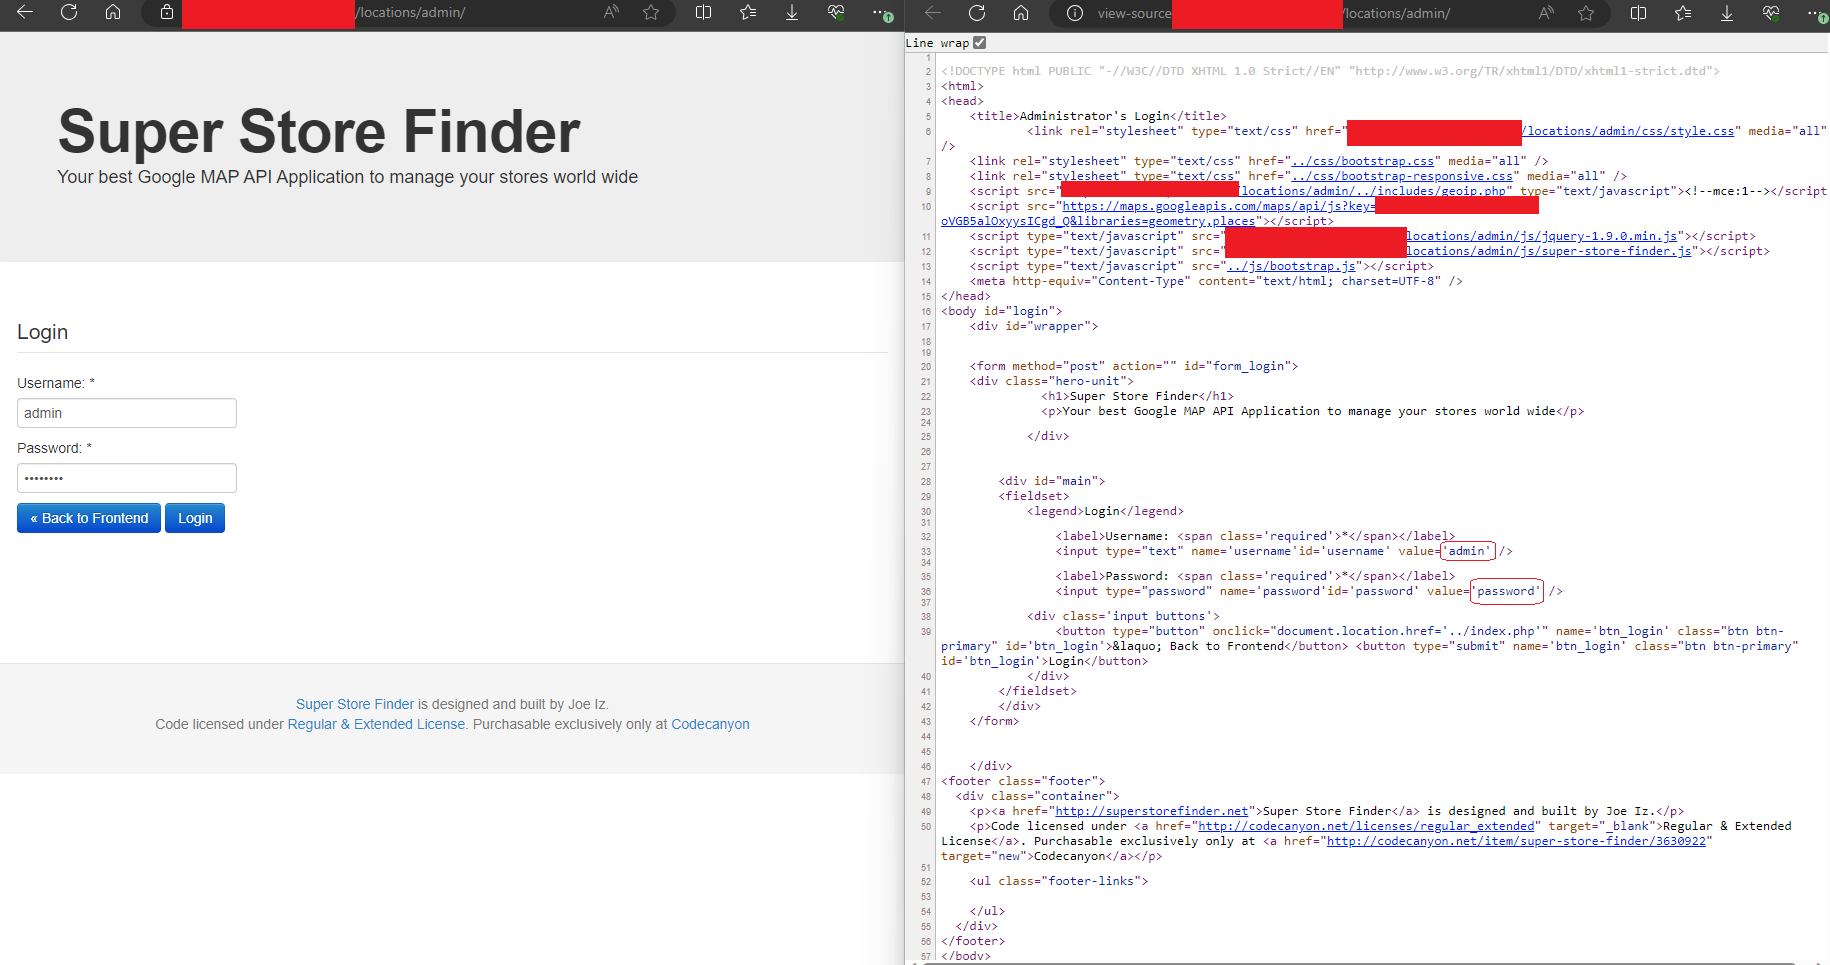 redblueteam/cve-2023-41508
CVE-2023-41508 - सुपर स्टोर फाइंडर v3.6 में एक हार्ड-कोडेड पासवर्ड हमलावरों को प्रशासन पैनल तक पहुंचने की अनुमति देता है।
 rockmelodies/blackash-cve-2025-41115
CVE-2025-41115
 ruthvikvegunta/opencrx-cve-2020-7378
OpenCRX, CVE-2020-7378 में पासवर्ड रीसेट भेद्यता का शोषण करता है। स्क्रिप्ट द्वारा बनाए गए सभी पासवर्ड रीसेट मेल को हटाकर स्टील्थ भी बनाए रखता है।
 ryu22e/django_cve_2019_19844_poc
CVE-2019-19844 के लिए PoC(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
 saladin0x1/cve-2025-53770
SharePoint ToolPane RCE (CVE-2025-53770) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट टूलकिट, जिसमें स्कैनर, पेलोड विश्लेषण और अधिकृत सुरक्षा परीक्षण के लिए…
 savsch/poc_cve-2019-0217
CVE-2019-0217 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Apache HTTP सर्वर के mod_auth_digest में एक रेस कंडीशन जो प्रमाणीकरण बायपास की अनुमति देता है।…
 shoucheng3/apache__mina-sshd_cve-2023-35887_2-9-2
पूरी तरह से जावा SSH क्लाइंट/सर्वर लाइब्रेरी जो SSH-2 प्रोटोकॉल को लागू करती है, जिसमें कई सिफर, कुंजी विनिमय, प्रमाणीकरण विधियाँ, SFTP, SCP और…
 shoucheng3/jenkinsci__git-client-plugin_cve-2019-10392_2-8-4
जेनकिंस प्लगइन जो स्वचालित रिपॉजिटरी संचालनों जैसे फ़ेच, चेकआउट, मर्ज और टैग के लिए Git APIs प्रदान करता है, CI/CD पाइपलाइनों में क्रेडेंशियल-आधारित…
 sinsinology/cve-2024-29855
Veeam Recovery Orchestrator प्रमाणीकरण CVE-2024-29855 के लिए PoC
 sinsinology/cve-2024-4358
Progress Telerik Report Server पूर्व-प्रमाणित RCE श्रृंखला (CVE-2024-4358/CVE-2024-1800)
 sj/web2py-e94946d-cve-2016-3957
web2py/web2py @ e94946d
 sohaibeb/cve-2025-0108
PAN-OS CVE POC स्क्रिप्ट
 soy-oreocato/cve-2022-42176
CVE-2022-42176 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: PCSecure कॉन्फ़िगरेशन फ़ाइल में हार्ड-कोडेड क्रेडेंशियल्स स्थानीय विशेषाधिकार वृद्धि की अनुमति देते हैं,…
 ubaydev/cve-2024-52475
Wordpress प्लगइन में टूटा हुआ प्रमाणीकरण (Wawp Plugin < 3.0.18)
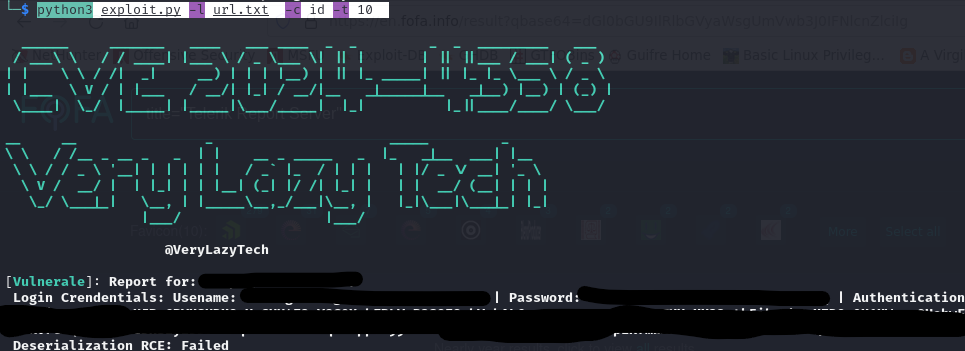 verylazytech/cve-2024-4358
प्रमाणीकरण बायपास भेद्यता — CVE-2024–4358 — Telerik Report Server 2024








